Categoría: Tecnología

  • El precio de depender del mismo interruptor

    El precio de depender del mismo interruptor

    Una semana de caídas y el ciberataque muestra qué compramos cuando pagamos por comodidad y qué perdemos si dejamos de poder operar por nuestra cuenta.

    El viernes 13 de noviembre de 2026, la autoridad aeronáutica de Estados Unidos ordenó suspender los despegues en todo el país. Había aviones, pilotos y pasajeros listos para salir. Lo que falló fue la red que permitía coordinarlos. Cuatro días después, al otro lado del Atlántico, la petrolera noruega Equinor confirmó un ciberataque contra algunos de sus sistemas informáticos. El 18 informó que seguía trabajando para recuperarlos y que la producción continuaba. Dos causas distintas, dos resultados distintos. La pregunta que vale la pena hacerse es qué parte de una actividad puede seguir en marcha cuando falla uno de los servicios de los que depende.

    El 12 de noviembre había empezado una caída mundial de Microsoft 365. Su informe preliminar describe la combinación de un defecto que llevaba meses latente, un cambio en el tráfico y una reducción temporal de capacidad. El sistema redirigió las solicitudes a servidores que todavía respondían. El tráfico adicional hizo aparecer el mismo defecto en esos servidores. El correo de Exchange Online sufrió el mayor impacto y algunas funciones de otros productos también se degradaron. Anthropic registró errores en el correo, el calendario y las búsquedas que Claude ejecutaba a través de su conexión con Microsoft 365. Una herramienta de otra empresa dependía del mismo servicio para hacer esas tareas.

    El lunes 16 un fallo de JPMorgan Chase demoró transferencias en las que intervenía el banco, incluso cuando el otro cliente usaba una entidad que funcionaba con normalidad. United Airlines demoró salidas por un problema en sus propias aplicaciones. El martes 17, Apple atribuyó a una actualización interna las interrupciones que afectaron a iCloud y Apple Pay. El 18, el director de Inteligencia Nacional de Estados Unidos declaró ante el Congreso que la evidencia disponible apuntaba a incidentes separados de mantenimiento y cambios técnicos.

    El costo que no viene en la factura

    Contratar a un proveedor grande tiene sentido. Puede repartir entre miles de clientes el costo de mantener servidores, contratar especialistas y aplicar parches. Para una empresa pequeña, esas economías de escala pueden mejorar la seguridad y liberar recursos para su actividad. A la vez, cuando muchas empresas dependen de la misma infraestructura, comparten el riesgo de esa infraestructura. El número de servidores dice poco sobre la independencia entre ellos si todos ejecutan el mismo código o reciben la misma configuración. Hace exactamente un año, el 18 de noviembre de 2025, un cambio interno en Cloudflare generó un archivo que su propio software no podía procesar. La distribución global del archivo extendió el fallo a su red.

    Hayek explicó que el conocimiento necesario para tomar buenas decisiones está disperso. El proveedor conoce su red. Quien dirige una empresa sabe cuánto le cuesta quedarse sin facturar, qué documentos necesita abrir sin conexión y cuánto puede esperar un cliente. Para una oficina, unas horas sin correo pueden ser tolerables. En un hospital, seguir recibiendo urgencias tiene otro valor. La decisión sobre cuánto pagar por una alternativa exige ese conocimiento de cada actividad.

    La competencia, entendida como un proceso de descubrimiento, permite que distintos proveedores ensayen distintas maneras de resolver el problema. Para que esa competencia discipline al que ya tenemos, hace falta una posibilidad real de cambiar. Si sacar los datos cuesta una fortuna, rehacer las aplicaciones lleva meses o el respaldo exige entrar con la misma cuenta que acaba de fallar, esa posibilidad se achica. La autoridad británica de competencia documentó barreras técnicas y costos de transferencia que dificultan cambiar de nube o usar varias. Poder llevarse los datos en un formato utilizable es parte del valor del servicio, aunque uno jamás llegue a mudarse.

    Cuando el proveedor común también es el blanco

    El 16 de noviembre ocurrió un ataque que muestra la otra cara del mismo problema. Optimizely, un servicio con el que las empresas prueban cambios en sus páginas web, confirmó que un intruso había insertado código malicioso en proyectos de clientes. Los investigadores de Report URI lo identificaron en sitios de 178 organizaciones. La cifra mide el alcance observado por los investigadores. El número de visitantes que sufrió un robo sigue sin confirmarse. La razón por la que el incidente pudo alcanzar a empresas tan distintas es que todas confiaban en el mismo proveedor para ejecutar una parte de su sitio.

    La IA cambia la economía del ataque al reducir el tiempo y el trabajo necesarios para repetir ciertas tareas. El 11 de noviembre, CloudSEK documentó el uso de un agente de IA en una campaña de espionaje contra gobiernos e infraestructura de Asia Central. El 16, Google Threat Intelligence y Mandiant informaron que habían observado a atacantes usar IA para automatizar varias etapas de una intrusión. Esas investigaciones documentan un riesgo real y separado de las averías de Microsoft, la FAA o Apple. La automatización permite hacer más intentos con los mismos recursos. Para quien opera el sistema, adquiere más valor poder aislar un incidente y seguir prestando el resto del servicio.

    La libertad de seguir operando

    Una copia local que podés abrir con varios programas te permite seguir trabajando si la nube deja de responder. Thunderbird te deja leer los mensajes que ya descargaste, aunque recibir los nuevos sigue dependiendo de dónde esté alojado tu correo. Con un protocolo federado como ActivityPub, servidores administrados por personas distintas pueden comunicarse entre sí. La caída de uno afecta a sus usuarios sin tener por qué parar al resto. Y si falla un exchange de bitcoin, la red puede seguir procesando transacciones. El cliente que dejó allí sus fondos sigue dependiendo del exchange para disponer de ellos. En cada caso, la independencia está en qué podés usar y quién conserva el control.

    Los sistemas descentralizados también pueden sufrir ataques, compartir un defecto de software o concentrar usuarios en unos pocos intermediarios. Su ventaja aparece cuando una parte puede fallar y las demás conservan capacidad para operar. El puerto brasileño de Santos ofrece un ejemplo más sencillo. El 17 de noviembre, mientras seguía recuperándose de un ciberataque del día 6, la autoridad portuaria informó que prestaba parte de sus servicios por vías alternativas y que los buques, camiones y trenes habían mantenido sus operaciones.

    Mantener una vía alternativa requiere práctica y cuesta dinero o tiempo. A veces alcanza con algo tan común como aceptar efectivo para que un comercio pueda seguir cobrando durante una caída del sistema de pagos. Si mañana el proveedor deja de responder, ¿podés abrir tus archivos, avisar a tus clientes y cobrar una factura mientras se recupera el servicio?

    Cronología ampliada · Del 11 al 18 de noviembre de 2026

    El recuento incluye incidentes de alcance internacional y casos nacionales o sectoriales relevantes con constancia pública. Para ataques anteriores se identifica el hecho nuevo de la semana. El corte es el 18 de noviembre y el recuento no es un censo mundial.

    FechaIncidente y alcanceHecho verificado o informado por la organización
    11 nov.Maersk · Ciberincidente en logísticaLa empresa informó acceso no autorizado y extracción de datos de un sistema local heredado de una adquisición. Indicó que las plataformas de gestión de envíos seguían disponibles. Maersk
    11–13 nov.Nigeria · Cortes regionales de telecomunicacionesEl registro de la Comisión de Comunicaciones consignó, entre otros, cortes de fibra y fallos eléctricos que interrumpieron servicios de los operadores en varios estados. Registro de la NCC
    11–16 nov.ConnectWise ScreenConnect · Campaña contra proveedores informáticosEl fabricante documentó accesos no autorizados en entornos de su software de soporte remoto y comunicó medidas de contención. El 16 dio por concluida su investigación inicial y mantuvo medidas de protección para clientes. Comunicado de ConnectWise
    12 nov., comunicación al mercadoCaixa Vida e Previdência · Brecha de datos en BrasilLa aseguradora confirmó acceso no autorizado y copia de datos personales a raíz de un incidente del 6 de noviembre. Comunicado de la aseguradora · Caixa Seguridade
    12 nov., divulgaciónExpedia · Ataque a través de un terceroExpedia confirmó a Skift que un atacante accedió a sus sistemas a través de un proveedor externo de datos. El volumen de registros comprometidos quedó por verificar. Declaración de Expedia a Skift
    12–13 nov.Microsoft 365 · Degradación mundialEl informe preliminar describe un fallo en cascada de una infraestructura compartida. Exchange Online fue el servicio más afectado. Informe de Microsoft · Declaración ante el Parlamento británico
    12 y 15 nov.Mercado Pago · Incidentes de pagos QR en ArgentinaEl proveedor registró dos aumentos breves de rechazos en pagos presenciales, ambos resueltos el mismo día. Aviso del 12 · Aviso del 15
    12–18 nov.Claude · Interrupciones en funciones concretasAnthropic documentó fallos del conector de Microsoft 365 ligados a esa caída. Su registro también recoge episodios separados con el inicio de sesión mediante Apple y con la edición a través del conector de Google Docs. Registro de Anthropic
    13 nov.FAA · Suspensión nacional de despegues en EE. UU.Una avería de red llevó a la autoridad a suspender salidas. El tráfico se reanudó a las 20:15, hora del este. La FAA y su proveedor seguían investigando la causa raíz en el parte del 15. FAA
    13–14 nov.Workday · Acceso a sistemas de recursos humanosClientes de varios entornos no pudieron acceder a su software de gestión de personal. Workday comunicó la recuperación del servicio. San Francisco Chronicle
    13 nov., informe finalAyuntamiento de Osaka · Exposición de direcciones de correoLa ciudad cuantificó en 1.078.713 las direcciones expuestas en un servicio externo de envío de correo. Ayuntamiento de Osaka
    14–16 nov.Hospital de Greiz · Ciberataque y suspensión de urgencias en AlemaniaEl hospital suspendió temporalmente la recepción de nuevas urgencias. El servicio se reabrió de manera gradual desde el lunes 16. MDR, con declaraciones del hospital y del distrito
    15 nov.AWS · Incidente regional en VirginiaAWS registró errores de conexión y autenticación en la región US-EAST-1, con problemas residuales en un subconjunto de su infraestructura. AWS Health
    15 nov., divulgaciónairBaltic · Brecha en un proveedorLa aerolínea informó acceso no autorizado a unos 618.000 registros de reserva de pasajeros que habían hecho el check-in en línea. El acceso se produjo en sistemas de un tercero. airBaltic · Rīga TV
    15–16 nov., balanceSalvamento Marítimo · EspañaUn ataque de ransomware detectado el 4 de noviembre forzó la desconexión de sistemas internos. Las operaciones de rescate siguieron y el sindicato informó que quedó documentación por incorporar a los sistemas. Declaración del organismo a elDiario.es · CSIF
    16 nov.Chase · Retrasos bancarios en EE. UU.Un problema técnico demoró pagos y transacciones en las que intervenía Chase, también para contrapartes de otros bancos. AP
    16 nov.United Airlines · Demoras en salidasLa aerolínea atribuyó las demoras a un incidente técnico propio y comunicó su resolución. Reuters
    16 nov.Optimizely · Ataque internacional a través de un proveedorUn intruso insertó código malicioso en proyectos de clientes. Report URI identificó 178 organizaciones y Optimizely informó que retiró el código. Optimizely · Report URI
    16 nov., recuperación parcialAduana de Lituania · Acceso no autorizadoEl portal de gestión de usuarios, suspendido el 10 de noviembre, volvió a operar con algunas funciones y una vía de identificación alternativa. Aduana de Lituania
    16 nov., divulgaciónInfoblox e Ipsos · Dos incidentes separadosInfoblox confirmó acceso a información corporativa a través de un contratista. Ipsos informó que investigaba una intrusión en un sistema interno y que había presentado una denuncia el 11. Declaración de Infoblox a TechCrunch · Comunicado de Ipsos
    16–17 nov.Akamai · Dos incidentes de servicioSu registro consigna problemas en un servicio de balanceo de tráfico el 16 y una interrupción regional de distribución de contenidos en Singapur y Japón el 17. Akamai
    16–17 nov., recuperación parcialPuerto de Santos · BrasilTras el ataque del día 6, el puerto mantuvo el movimiento de carga y siguió prestando parte de sus servicios por vías alternativas mientras recuperaba los sistemas. Autoridad Portuaria de Santos
    17 nov.Apple · Actualización internaLa compañía atribuyó la interrupción de varios servicios a una actualización interna. Se registraron problemas en iCloud, Apple Pay y otros productos. Reuters · AP
    17 nov.Marriott y NSA · Dos fallos separadosMarriott comunicó que corrigió un fallo de acceso a su sitio y a su aplicación. La NSA informó de una degradación durante el mantenimiento de una red interna. AP sobre Marriott · AP sobre la NSA
    17–18 nov.Equinor · Ciberataque confirmado en NoruegaLa petrolera informó que la producción seguía funcionando mientras trabajaba para recuperar los sistemas afectados. Equinor

    Dos hechos próximos tienen otra naturaleza. El 16 de noviembre Jordania bloqueó Telegram en todo su territorio e Irak anunció un bloqueo del servicio. Fueron decisiones de las autoridades. El 17 y 18, Oracle y las agencias de seguridad difundieron parches y alertas por un fallo crítico de Java. En la cobertura consultada al 18, las agencias alemana y neerlandesa indicaban que no conocían ataques exitosos que lo hubieran utilizado.

    En la próxima caída, el proveedor va a medir cuánto tardó en recuperar su servicio. Vos vas a medir cuánto tardaste en volver a trabajar. El valor de tener una alternativa descentralizada se ve cuando podés seguir con lo tuyo mientras el proveedor centralizado arregla lo suyo.
  • Nvidia: chips, espías y favores

    Nvidia: chips, espías y favores

    La caída de Jensen Huang (ahora ex CEO Nvidia) tiene todos los ingredientes de una historia demasiado atractiva para consumirla sin una buena dosis de desconfianza: relaciones extramatrimoniales, sospechas de espionaje chino, vendedores en corto, restricciones comerciales y una empresa convertida en pieza de la política internacional. Falta que alguien anuncie la adaptación a Netflix. Entretanto, conviene separar lo que sabemos de lo que distintos interesados necesitan que creamos.

    Nvidia comunicó la salida de Huang como presidente, consejero delegado y miembro del consejo, efectiva desde el 11 de noviembre. Colette Kress, hasta entonces directora financiera, asumió interinamente la conducción. Termina así una etapa empresarial extraordinaria, aunque las razones últimas de esta salida todavía requieren bastante más explicación que un comunicado de transición.

    La crisis venía creciendo por las informaciones sobre una relación de Huang con Alice Huang, vinculada a la empresa Megaspeed y sospechosa, según fuentes citadas por la prensa, de trabajar para la inteligencia china. Después aparecieron informaciones sobre otra relación con una ejecutiva de Nvidia que dependía de él. Son cuestiones distintas, aunque hayan terminado dentro de la misma trituradora mediática. Una sospecha de espionaje, una relación privada y un posible conflicto de intereses dentro de una empresa no son categorías intercambiables.

    Hay un detalle que merece conservarse antes de que desaparezca bajo los titulares. El 8 de noviembre, el propio consejo de Nvidia anunció una investigación independiente y afirmó que no tenía motivos para creer que se hubieran comprometido secretos empresariales o la seguridad nacional. También manifestó confianza en Huang. Eso no prueba que no haya ocurrido nada; establece qué decía públicamente la empresa apenas unos días antes de su salida. La investigación anunciada tampoco equivale a una conclusión de culpabilidad.

    Mi desconfianza empieza cuando una historia todavía incompleta llega acompañada de un reparto de buenos y malos perfectamente terminado.

    Desde una mirada libertaria, el problema más interesante es cómo una empresa que desarrolla tecnología acaba dependiendo tanto de decisiones políticas. Washington decide qué puede vender; Pekín decide qué puede comprarse. Entre ambos aparecen permisos, excepciones, intermediarios y empresarios obligados a cultivar relaciones con quienes administran las barreras.

    Pedir que se elimine una prohibición comercial es perfectamente compatible con defender el mercado. Obtener un permiso particular gracias a la proximidad con el gobernante plantea otra cuestión. La diferencia está entre reclamar libertad para todos y negociar una excepción para uno mismo.

    El antecedente del acuerdo anunciado en agosto de 2025 resulta revelador: según Reuters, Nvidia y AMD aceptaron entregar al Gobierno estadounidense el 15% de determinados ingresos por ventas de chips a China, en un arreglo relacionado con las autorizaciones de exportación. La información se refería, entre otros, a los H20 de Nvidia.

    Cuesta no levantar una ceja. Si existe un riesgo de seguridad, corresponde explicar cómo se reduce. Cobrar un porcentaje de la operación, por sí solo, no vuelve menos peligroso un semiconductor. La seguridad nacional merece argumentos algo más convincentes que una comisión.

    Y tampoco compraría sin matices la idea de que China ya no quiere chips de Nvidia.

    El 5 de noviembre, Reuters informó, citando fuentes conocedoras de la situación, de unos 600.000 H200 acumulados en Hong Kong mientras Pekín demoraba las autorizaciones para importaciones a gran escala. El mismo reportaje describía demanda de las empresas chinas y la voluntad del Gobierno de limitar su dependencia tecnológica.

    Esa diferencia importa mucho. Un gobierno puede querer autonomía estratégica mientras sus empresas necesitan capacidad de cálculo para competir hoy. Decir que “China no quiere comprar” borra ese conflicto y le atribuye a todo un país una única voluntad. Para quienes desconfiamos de la planificación estatal, sería una simplificación bastante curiosa.

    Además, Reuters había informado en octubre de pedidos de ByteDance, Alibaba y Tencent por más de tres millones de tarjetas RTX PRO 5500, con un valor conjunto de catálogo superior a 35.000 millones de dólares. Eran pedidos sujetos a disponibilidad, no ventas ya consumadas, pero difícilmente describen indiferencia hacia Nvidia.

    Luego está la pregunta incómoda: ¿hay alguien ganando dinero con este derrumbe?

    Había, al menos, una apuesta bajista declarada. Culper Research publicó el 13 de mayo un informe crítico sobre la exposición de Nvidia a China. Sostenía que la demanda china seguía alimentando parte del negocio mediante intermediarios y desvíos de chips, y cuestionaba la relación de Huang con Alice Huang. La firma declaró entonces que estaba posicionada contra la acción. No está confirmado cuánto ganó ni si conservaba esa posición cuando estalló la crisis. Sus acusaciones tampoco quedan demostradas por la posterior caída del ejecutivo.

    Esto exige escepticismo, pero en las dos direcciones. Quien publica una investigación mientras apuesta a la baja tiene un interés económico evidente. También lo tiene quien recomienda comprar mientras posee acciones. El interés obliga a revisar la evidencia; no permite descartarla automáticamente.

    Desde una posición favorable al mercado, sería incoherente tratar al vendedor en corto como un delincuente por ganar cuando otros pierden. Puede detectar problemas que el entusiasmo colectivo prefiere ignorar. Otra cosa sería fabricar acusaciones o utilizar indebidamente información reservada. Para afirmar eso hacen falta pruebas.

    Por ahora, no encontré evidencia pública suficiente para sostener que gobiernos, fondos o competidores hayan coordinado una operación para hundir Nvidia. Hay incentivos para aprovechar la crisis. La existencia de esos incentivos justifica investigar, no dar la investigación por terminada.

    También merece atención el argumento económico de Culper: si parte de la demanda china ya llegaba indirectamente a Nvidia, presentar una reapertura comercial como negocio enteramente nuevo podría exagerar el crecimiento potencial. Es una hipótesis que exige contrastar destinos finales, ingresos y canales de distribución. Tiene bastante más sustancia que limitarse a contar fotografías comprometedoras.

    ¿Debía renunciar Huang?

    Una infidelidad, por sí sola, no me parece una razón suficiente para exigir la cabeza de quien dirige una empresa. Los accionistas no contratan un modelo de virtud matrimonial. Sí tienen derecho a exigir que sus decisiones personales no introduzcan conflictos ocultos, comprometan información o deterioren los controles internos.

    Si hubo una relación no declarada con una subordinada, favoritismo, ocultamiento relevante o exposición empresarial irresponsable, habría razones serias para apartarlo. Si existían riesgos inmediatos pendientes de esclarecer, una separación temporal también era una alternativa defendible. Pero la información pública disponible no permite afirmar que la renuncia definitiva fuera la única salida razonable.

    El consejo puede haber conocido hechos que todavía ignoramos. También puede haber reaccionado a una presión reputacional imposible de contener. No conviene rellenar ese vacío con certeza retrospectiva.

    La responsabilidad de un fundador no desaparece porque haya creado una empresa extraordinaria. Y la extraordinaria dimensión de una empresa tampoco convierte cada acusación contra su fundador en una verdad.

    Lo que sí deja esta saga es una pregunta bastante menos cinematográfica: cuánto valor empresarial termina dependiendo de relaciones personales con quienes conceden permisos políticos.

    Cuando eso ocurre, los accionistas tienen que evaluar los chips, los clientes, los márgenes y, además, el humor de dos gobiernos. Demasiada política dentro de un balance.

    Yo seguiría mirando los hechos con un grano de sal. Y reservaría una buena parte del salero para quienes presentan la alianza entre gobiernos y grandes empresas como una garantía de prosperidad.

  • PHP, hackers y responsabilidad: cuando una falla invisible pone en jaque a media web

    PHP, hackers y responsabilidad: cuando una falla invisible pone en jaque a media web

    Durante años usamos Internet con una confianza bastante curiosa: escribimos una dirección, abrimos una página y asumimos que detrás todo funcionará. Pero hoy, 21 de octubre de 2026, dos vulnerabilidades críticas en PHP —uno de los lenguajes que sostienen buena parte de la web— obligaron a miles de administradores a actualizar de urgencia sus servidores y llevaron incluso a que varios sitios gubernamentales europeos fueran desconectados temporalmente. PHP publicó cuatro versiones de seguridad para corregir dos fallas capaces de permitir ejecución remota de código sin autenticación, es decir, que un atacante pueda llegar a ejecutar instrucciones en un servidor sin tener una cuenta ni credenciales.

    No es un detalle técnico menor.

    En determinadas configuraciones, el ataque puede producirse incluso antes de que el código de la propia página web llegue a ejecutarse. PHP ha recomendado actualizar inmediatamente a las versiones corregidas y reconoce que, si no puede hacerse, las medidas temporales sólo reducen el riesgo: no sustituyen al parche.

    Y aquí empieza una discusión que va mucho más allá de PHP.

    ¿De quién es la culpa?

    Es tentador buscar inmediatamente un culpable.

    ¿PHP?

    ¿El proveedor de hosting?

    ¿El dueño de la página?

    ¿El hacker?

    La respuesta incómoda es que responsabilidad y causalidad no son lo mismo.

    La vulnerabilidad estaba en PHP. La propia PHP Foundation reconoció además que señales tempranas de uno de los problemas habían sido detectadas ya en 2024 y que la demora en resolverlo fue un “fallo estructural”. En aquel momento se había teorizado sobre el problema, pero no se encontró una vía concreta de explotación y otras incidencias consideradas más claras recibieron prioridad.

    Eso merece crítica.

    Un proyecto que sostiene una parte significativa de Internet tiene una enorme responsabilidad cuando recibe información sobre posibles fallas de seguridad.

    Pero tampoco existe software perfecto.

    Y aquí aparece algo que a veces olvidamos: una vulnerabilidad no es necesariamente producto de negligencia. Los sistemas complejos acumulan interacciones que ningún programador puede anticipar completamente.

    La responsabilidad real aparece en qué se hace cuando el riesgo se conoce.

    Ocultarlo es irresponsabilidad.

    Negarse a corregirlo es irresponsabilidad.

    No advertir a los usuarios es irresponsabilidad.

    Reconocerlo, publicar el parche y explicar con claridad el alcance del problema es precisamente lo contrario.

    Y el propietario de una web no controla necesariamente su servidor

    Ésta es otra distinción importante.

    Quien administra un blog o una página en WordPress puede actualizar sus plugins, sus contraseñas y su contenido.

    Pero en un alojamiento gestionado normalmente no controla la versión de PHP instalada en el servidor ni muchas de las configuraciones de seguridad que están por debajo de su aplicación.

    Ahí entra el proveedor de hosting.

    Su obligación no debería consistir en garantizar algo imposible —“nunca habrá una vulnerabilidad”—, sino en mantener sistemas actualizados, reaccionar rápidamente, comunicar con transparencia y reducir el impacto para sus clientes.

    En otras palabras, cada parte debe responder por aquello que realmente controla.

    Ése es un principio bastante liberal de responsabilidad.

    No podemos responsabilizar al usuario por una vulnerabilidad en un componente que no administra.

    Pero tampoco podemos exigir a un proveedor que garantice riesgo cero.

    Podemos exigirle algo mucho más razonable: diligencia.

    Tampoco todos los hackers son iguales

    Hay otra simplificación que conviene evitar.

    “Hacker” se utiliza habitualmente como sinónimo de delincuente.

    No lo es.

    Quien descubre una vulnerabilidad y la comunica responsablemente puede estar haciendo exactamente lo contrario de atacar el sistema: está mostrando dónde puede romperse antes de que lo haga alguien con malas intenciones.

    Los atacantes intentarán ahora estudiar los parches, reconstruir el fallo y buscar servidores que todavía no hayan actualizado. Los especialistas advertían precisamente que esa carrera puede comenzar muy rápidamente una vez publicada una corrección.

    Es una competencia extraña: investigador encuentra → desarrollador corrige → administrador actualiza → atacante intenta llegar antes.

    La seguridad informática nunca termina.

    No existe una muralla definitiva.

    Existe adaptación.

    Aquí aparece una lección muy hayekiana

    Los sistemas digitales modernos son demasiado complejos para que una autoridad central conozca todos sus riesgos de antemano.

    PHP es desarrollado por una comunidad.

    Los investigadores externos encuentran errores.

    Los proveedores de hosting implementan soluciones.

    Empresas de seguridad crean mitigaciones.

    Usuarios reportan comportamientos extraños.

    Todos poseen fragmentos distintos de información.

    Ése es precisamente el tipo de problema que Friedrich Hayek describía al hablar del conocimiento disperso.

    No necesitamos imaginar un regulador omnisciente que certifique una vez y para siempre que un software es seguro.

    No existe.

    Lo que necesitamos es un ecosistema donde los errores puedan ser descubiertos rápidamente, comunicados y corregidos.

    Competencia entre proveedores.

    Auditorías.

    Investigadores independientes.

    Código abierto.

    Responsabilidad contractual.

    Reputación.

    Y, sobre todo, incentivos para reconocer los errores en lugar de esconderlos.

    El verdadero problema no son los hackers

    Los hackers maliciosos existen y cometen delitos.

    Si alguien entra en un servidor ajeno, roba información o destruye propiedad, la cuestión liberal es bastante sencilla: ha violado derechos de propiedad y debe responder por ello.

    Pero pretender eliminar el riesgo prohibiendo herramientas, restringiendo investigación o concentrando la seguridad bajo una única autoridad probablemente produciría el efecto contrario.

    La seguridad mejora cuando muchos ojos pueden mirar.

    Cuando alguien puede cuestionar.

    Cuando un investigador puede decir: “esto está mal” sin necesitar permiso de quien construyó el sistema.

    Eso también es una forma de descentralización.

    La confianza correcta no consiste en creer que nada fallará

    Este episodio deja una enseñanza mucho más profunda.

    Vivimos en sistemas que no comprendemos completamente.

    Nuestra página depende de WordPress.

    WordPress depende de PHP.

    PHP depende del sistema operativo.

    El servidor depende del proveedor.

    El proveedor depende de redes, DNS, certificados, centros de datos y decenas de componentes adicionales.

    La idea de seguridad absoluta es una ilusión.

    Por eso la confianza racional no debería ser: “esto nunca va a fallar”. Debería ser: “cuando falle, sabremos quién responde, podremos verificar qué ocurrió y tendremos alternativas para corregirlo”.

    Eso es mucho más compatible con una sociedad libre.

    La vulnerabilidad de PHP no demuestra que Internet necesite más control central.

    Demuestra exactamente lo contrario: los sistemas complejos necesitan responsabilidad distribuida, transparencia, competencia y capacidad de corregir errores rápidamente.

    No podemos eliminar la vulnerabilidad humana ni tecnológica.

    Podemos, en cambio, construir instituciones donde equivocarse no implique ocultar el error y donde cada actor responda por aquello que realmente estaba bajo su control.

    Y ésa, quizá, sea la diferencia entre una sociedad segura y una sociedad simplemente controlada.

  • Europa ya tiene su stablecoin bancaria: 37 bancos preparan un euro “on-chain”

    Europa ya tiene su stablecoin bancaria: 37 bancos preparan un euro “on-chain”

    Durante años Europa miró el crecimiento de las stablecoins con una mezcla de interés y desconfianza. El problema era evidente: casi todo ese nuevo dinero digital estaba denominado en dólares, pero hoy acaba de ocurrir algo que puede cambiar ese equilibrio: Qivalis, el consorcio respaldado por 37 bancos europeos de 15 países, recibió del Banco Central de los Países Bajos la autorización como entidad de dinero electrónico. Eso le permite avanzar hacia la emisión de su propia stablecoin bancaria, ligada al euro y respaldada 1:1. La compañía prevé comenzar la emisión en los próximos meses, una vez completados los requisitos de MiCA y publicado su white paper.

    No estamos hablando de una startup pequeña. Detrás aparecen nombres como BBVA, CaixaBank, BNP Paribas, ING, UniCredit, Danske Bank, KBC, Sabadell, Bankinter o ABN Amro, entre muchos otros. El consorcio reúne ya a 37 instituciones financieras y España es uno de los países con mayor representación.

    ¿Para qué quieren los bancos una stablecoin?

    La pregunta parece lógica, ya que si Europa ya tiene euros, transferencias SEPA y sistemas de pago instantáneo, ¿para qué crear otro euro digital?. La respuesta está en otra parte: blockchain.

    Cada vez más activos financieros —bonos, fondos, acciones tokenizadas, contratos— empiezan a moverse on-chain. Para liquidar esas operaciones hace falta también una forma de dinero que pueda circular en esas mismas redes. Y hoy, cuando se necesita liquidez suficiente, el dólar domina casi completamente ese espacio.

    Qivalis nació precisamente para cubrir esa brecha: crear una unidad de liquidación en euros capaz de funcionar en redes blockchain y en mercados tokenizados. Su modelo será de reserva íntegra y su distribución se hará a través de bancos, exchanges, proveedores de pagos y operadores de infraestructura de mercado. En términos sencillos: el euro quiere entrar en la misma autopista digital por la que ya circulan USDT y USDC.

    La paradoja europea

    Aquí aparece la parte más interesante. Europa lleva años hablando de “soberanía monetaria” y de la necesidad de evitar una dependencia excesiva del dólar digital.

    Hasta ahora, la respuesta más visible era el euro digital impulsado por el BCE, pero Qivalis introduce otra posibilidad: no un único euro digital estatal, sino euros tokenizados emitidos por instituciones privadas que compiten entre sí.

    Desde una perspectiva liberal, esa diferencia importa mucho. Una CBDC concentra emisión, infraestructura y capacidad de control en el banco central. Una stablecoin bancaria sigue teniendo intermediarios y regulación, pero introduce competencia entre emisores y modelos.

    No es Bitcoin. Tampoco es dinero resistente a la censura, pero sí puede ampliar las alternativas disponibles.

    El riesgo: competencia regulada… hasta cierto punto

    La pregunta importante empieza ahora.

    Qivalis emitirá bajo MiCA y estará supervisada por el banco central neerlandés. Europa dispone así de un producto completamente adaptado a su propio marco normativo. Si bien puede dar seguridad jurídica, también abre una cuestión incómoda: ¿permitirá Europa que esta stablecoin bancaria compita realmente con sus rivales extranjeros o utilizará MiCA para inclinar la cancha?

    La regulación europea ya distingue entre stablecoins conformes y no conformes con MiCA, lo que condiciona qué activos pueden ofrecer determinados proveedores dentro de la UE.

    Y ahí aparece el viejo problema de Public Choice: una regulación puede comenzar diciendo: “protejamos al consumidor” y terminar diciendo: “protejamos al proveedor autorizado de sus competidores”. No son lo mismo.

    Lo verdaderamente importante

    La noticia de hoy demuestra que la batalla ya no es: bancos contra crypto. Son los bancos que están entrando en crypto.

    Tampoco es: Estado contra blockchain. Los Estados están regulando blockchain y los bancos centrales adaptando sus infraestructuras a ella.

    La verdadera discusión será: qué arquitectura monetaria digital tendremos y quién podrá competir dentro de ella.

    Qivalis puede ser una gran noticia para Europa si introduce una alternativa real en euros dentro de los mercados on-chain. Puede reducir dependencia del dólar, abaratar liquidaciones, mejorar pagos transfronterizos, facilitar mercados tokenizados. Todo eso es valioso, pero desde una perspectiva liberal, la prueba será otra: que su éxito dependa de que los usuarios la prefieran, no de que el regulador limite las alternativas; porque si Europa quiere demostrar verdadera soberanía monetaria, debería empezar por reconocer una idea bastante sencilla: la soberanía no consiste en que el Estado elija qué dinero debemos usar. Consiste en que el individuo pueda elegir entre varios.

  • De la inteligencia artificial a la “superinteligencia”: el problema que Hayek ya había previsto

    De la inteligencia artificial a la “superinteligencia”: el problema que Hayek ya había previsto

    Durante décadas llamamos inteligencia artificial a las máquinas capaces de realizar tareas que asociábamos con la inteligencia humana. Ahora aparece una palabra mucho más ambiciosa: superinteligencia.

    Donald Trump acaba de convertirla incluso en terminología oficial del gobierno estadounidense. Mediante una orden ejecutiva del 29 de septiembre, instruyó a las agencias del Ejecutivo a reemplazar, en sus comunicaciones y documentos no legislativos, Artificial Intelligence (AI) por Super Intelligence (SI). Pero hay un detalle esencial: la propia orden establece que, por ahora, “Super Intelligence” designa jurídicamente las mismas tecnologías incluidas en la definición vigente de inteligencia artificial. También ordena elaborar en 60 días una propuesta para una nueva definición federal.

    Es decir: Estados Unidos no despertó el martes habiendo creado una inteligencia superior a la humana; por ahora, fundamentalmente cambió el nombre.

    Y precisamente por eso vale la pena detenerse.

    Una palabra que cambia la relación

    “Artificial” nos habla del origen de la inteligencia: ha sido fabricada. “Super” introduce algo diferente: una jerarquía. Sugiere que estamos ante una inteligencia superior.

    La Casa Blanca explica explícitamente que considera que el término antiguo ya no refleja adecuadamente las capacidades de los sistemas actuales y que Super Intelligence transmite mejor su potencial transformador, pero esto no coincide necesariamente con el significado técnico tradicional de Artificial Superintelligence, ASI.

    En ese sentido, una superinteligencia sería un sistema que superase ampliamente a los mejores seres humanos en una gran variedad de capacidades intelectuales: ciencia, ingeniería, razonamiento, planificación, creatividad o investigación.

    Y aquí es importante distinguir también a Elon Musk de la iniciativa terminológica de Trump. Musk lleva tiempo utilizando el concepto de superinteligencia en ese sentido técnico y, recientemente, él, Sam Altman y Dario Amodei han advertido sobre el riesgo de sistemas capaces de participar en su propio desarrollo y acelerar sucesivamente sus capacidades. Musk apoyó incluso llamados a reducir el ritmo de desarrollo de los modelos más avanzados.

    Por tanto, existen dos conversaciones simultáneas: una superinteligencia futura que realmente podría superar intelectualmente al ser humano, y el nuevo “Super Intelligence” utilizado por la administración Trump como nombre para la categoría tecnológica que hasta ahora llamábamos IA.

    Confundirlas puede ser peligroso, porque llamar superinteligente a una herramienta puede modificar nuestra disposición a discutir con ella.

    Hayek y el error del gran cerebro central

    Aquí aparece Friedrich Hayek. El problema que Hayek identificó en la planificación central nunca fue simplemente que los burócratas tuvieran computadores demasiado lentos; era mucho más profundo. El conocimiento necesario para coordinar una sociedad no existe reunido en ningún sitio, está disperso entre millones de personas.

    El dueño de un pequeño comercio conoce algo sobre sus clientes que no aparece en una estadística nacional; el empresario descubre una oportunidad que todavía nadie había imaginado; el consumidor cambia de preferencias; el trabajador conoce detalles de su profesión imposibles de introducir completamente en una base de datos. Y una enorme cantidad de ese conocimiento aparece durante el propio proceso de mercado. Los precios ayudan a transmitirlo, la competencia ayuda a descubrirlo, el error ayuda a corregirlo.

    Por eso el gran interrogante frente a la superinteligencia no es si una máquina podrá procesar un billón de veces más datos que un funcionario. Probablemente podrá. La pregunta es si de allí debemos concluir que finalmente hemos construido el planificador capaz de conocer lo suficiente como para dirigir el sistema desde arriba; ahí reaparece la fatal arrogancia, pero dotada esta vez de centros de datos, modelos gigantescos y millones de millones de operaciones por segundo. Una superinteligencia podría resolver extraordinariamente bien el problema del procesamiento de información. Eso no significa que haya eliminado el problema del conocimiento. No puede calcular hoy una información que sólo existirá mañana porque alguien la descubrirá mañana.

    Y tampoco puede resolver nuestros valores

    Existe además otra dificultad que suele desaparecer detrás del entusiasmo tecnológico.

    Una máquina puede decirnos qué combinación de recursos probablemente reduzca más los accidentes de tráfico, pero ¿cuánta libertad estamos dispuestos a sacrificar para conseguirlo?. Puede calcular qué política sanitaria maximiza determinados resultados, pero ¿cómo distribuimos los costos?. Puede determinar que determinada vigilancia financiera facilita detectar delito, pero ¿cuánta privacidad estamos dispuestos a perder?. Esas preguntas no son problemas de capacidad computacional. Son conflictos entre valores humanos. No existe suficiente inteligencia para convertir una decisión moral o política en un hecho matemático.

    Popper añadiría otra advertencia

    Karl Popper construyó su defensa de la sociedad abierta alrededor de una idea extraordinariamente simple: podemos equivocarnos. Por eso necesitamos crítica, contraste, instituciones que permitan corregir errores y gobernantes que puedan ser reemplazados.

    Ahora imaginemos una administración que comienza a decir: “el sistema superinteligente determinó que ésta es la solución óptima”. La frase puede adquirir una autoridad formidable: ¿Quién se atreve a discutir con algo que hemos definido previamente como superior a nuestra inteligencia?. Éste puede ser uno de los peligros políticos menos evidentes de la palabra. No que la máquina inevitablemente se convierta en un tirano, sino que los humanos empecemos a conceder autoridad política a sus conclusiones.

    Una sociedad abierta necesitará exactamente lo contrario. Modelos que puedan competir, resultados que puedan cuestionarse, decisiones que puedan apelarse, sistemas que puedan desconectarse. Y personas capaces de decir: “La máquina puede ser más inteligente que yo y aun así necesito saber por qué debo obedecerla”.

    El verdadero problema liberal

    Desde una perspectiva liberal, quizá estemos haciendo la pregunta equivocada cuando nos preguntamos si la superinteligencia será buena o mala. La cuestión fundamental será: ¿quién la controla?

    Imaginemos una superinteligencia accesible a millones de individuos. Un médico la utiliza para diagnosticar mejor. Un pequeño empresario para competir con una multinacional. Un estudiante para aprender. Un científico para investigar.

    Distintos modelos compiten entre sí y ninguna institución posee el monopolio. Eso puede representar una extraordinaria descentralización del conocimiento y de las capacidades.

    Ahora imaginemos exactamente la misma inteligencia conectada a: identidad digital, cámaras, información tributaria, historial médico, cuentas bancarias, movimientos financieros, registros públicos y eventualmente dinero programable. El problema ya no es cuánto sabe la máquina, sino cuánto poder posee quien puede utilizar todo lo que la máquina sabe sobre nosotros. La tecnología puede ser idéntica. La estructura institucional es completamente distinta.

    La superinteligencia no refuta a Hayek

    Quizá ocurra algo paradójico.

    Cuanto más inteligentes sean nuestras máquinas, más tentador será creer que finalmente hemos superado los límites que justificaban instituciones descentralizadas. Que ahora sí podemos calcularlo todo, predecirlo todo, optimizarlo todo, diseñar el resultado correcto.

    Pero Hayek nunca sostuvo que las personas fueran demasiado poco inteligentes para planificar una sociedad. Sostuvo algo mucho más difícil de resolver: nadie posee el conocimiento que una sociedad contiene de manera distribuida.

    La superinteligencia puede aumentar espectacularmente lo que sabemos. No necesariamente convierte todo lo que necesitamos saber en conocimiento centralizable.

    Y Popper nos recordaría que, incluso si alguna vez construimos una inteligencia que nos supere ampliamente, seguirá siendo prudente organizar nuestras instituciones como si pudiera equivocarse. Por eso el cambio de AI a SI puede ser más que una curiosidad lingüística; las palabras importan porque moldean expectativas.

    Si “superinteligencia” termina significando “autoridad que sabe mejor”, habremos cometido un error muy antiguo con una tecnología completamente nueva.

    La pregunta liberal no será si debemos temer a una máquina demasiado inteligente. Será bastante más concreta: ¿vamos a utilizar la superinteligencia para ampliar la capacidad del individuo o para ampliar la capacidad de quienes pretenden decidir por él?

    Porque el verdadero peligro nunca fue que alguien supiera demasiado. El peligro es que alguien crea que saber más le otorga el derecho a decidir demasiado sobre los demás.

  • 1337: el pequeño código que sobrevivió a la cultura hacker y llegó hasta la privacidad digital

    1337: el pequeño código que sobrevivió a la cultura hacker y llegó hasta la privacidad digital

    Si alguna vez viste el número 1337 en un nombre de usuario, una donación en Bitcoin, una dirección, una contraseña antigua, una remera geek o una conversación entre gente de tecnología, probablemente no estaba allí por casualidad.

    1337 se lee “LEET”, una forma abreviada de elite.

    El truco consiste en reemplazar letras por números visualmente parecidos:

    1 = L
    3 = E
    3 = E
    7 = T

    Así, 1337 → LEET → elite.

    Pero detrás de esa pequeña broma tipográfica existe toda una historia de cultura digital, anonimato, pertenencia y resistencia frente al control.

    De los BBS a la cultura hacker

    El llamado leetspeak apareció y se popularizó en los años 80 y 90 en comunidades informáticas, especialmente en BBS (Bulletin Board Systems), foros, grupos de hackers, jugadores y usuarios técnicamente avanzados.

    En aquella Internet primitiva, escribir palabras sustituyendo letras por números servía para varias cosas. A veces era simplemente diversión, o permitía distinguir a quienes pertenecían a determinada comunidad. Y en otros casos ayudaba a evitar filtros automáticos muy rudimentarios que buscaban palabras exactas. No era criptografía, pero tampoco era anonimato real. Eso sí, expresaba una idea que luego aparecería repetidamente en la cultura cypherpunk: si alguien construye un sistema para clasificar y controlar información, los usuarios intentarán encontrar maneras de escapar de él.

    Con el tiempo, leet dejó de significar literalmente “élite informática” y se convirtió en una especie de guiño cultural. Escribir 1337 era una manera de decir: sé de dónde viene esto.

    ¿Qué tiene que ver con la privacidad?

    Aquí conviene hacer una precisión. 1337 no significa privacidad. No es un código criptográfico, no protege datos y no convierte una comunicación en anónima. Su relación con la privacidad es cultural.

    Muchos de los espacios donde se utilizaba leetspeak eran también lugares donde se discutían criptografía, software libre, seguridad informática, pseudónimos, anonimato y libertad en Internet; es decir, 1337 terminó formando parte del lenguaje informal de una generación que empezó a hacerse una pregunta que hoy resulta muchísimo más importante: ¿cuánto debe saber una red sobre nosotros?

    Aquella pregunta pareció casi extravagante durante los primeros años de Internet. Hoy vivimos rodeados de respuestas. Nuestros teléfonos saben dónde estamos; los bancos conocen buena parte de nuestros movimientos financieros, las plataformas conocen qué compramos, qué leemos, con quién hablamos y cuánto tiempo permanecemos mirando una pantalla. La privacidad digital dejó de ser una preocupación de hackers excéntricos y se convirtió en una cuestión cotidiana.

    Del leetspeak a Bitcoin

    Por eso tampoco resulta extraño encontrar 1337 dentro del ecosistema Bitcoin o en comunidades cypherpunk. Puede aparecer como una cantidad simbólica (por ejemplo, 1.337 sats), como parte de un alias o simplemente como una referencia cultural. No aporta ninguna propiedad técnica al dinero, pero recuerda una genealogía.

    Antes de Bitcoin estuvieron los cypherpunks. Antes de las wallets estuvieron las claves PGP. Antes de que los gobiernos discutieran cómo regular la privacidad financiera, ya existían comunidades que defendían la criptografía como herramienta para proteger al individuo.

    Bitcoin llevó parte de esa filosofía a otro terreno: el dinero. Monero la llevó aún más directamente hacia la privacidad financiera. Y herramientas cifradas de comunicación hicieron lo mismo con nuestros mensajes.

    Una pequeña cifra con una gran historia

    Hoy 1337 puede parecer una curiosidad nerd. Y en buena medida lo es.

    Pero también es un fósil cultural de una etapa muy importante de Internet: aquella en la que los usuarios todavía experimentaban con identidades, lenguaje y tecnologías sin asumir que todo debía estar permanentemente identificado, registrado y analizado.

    No hace falta convertir cuatro números en un símbolo revolucionario, pero sí vale la pena recordar de dónde vienen. Porque detrás de 1337 hay algo más interesante que una forma de escribir “elite”. Hay una vieja intuición de Internet: los individuos también pueden crear sus propios códigos, sus propias comunidades y sus propias herramientas sin pedir permiso.

    Y esa idea, décadas después, sigue siendo central para cualquier conversación seria sobre privacidad y libertad digital.

  • La NYSE lleva Wall Street a blockchain: así funcionarán las acciones tokenizadas

    La NYSE lleva Wall Street a blockchain: así funcionarán las acciones tokenizadas

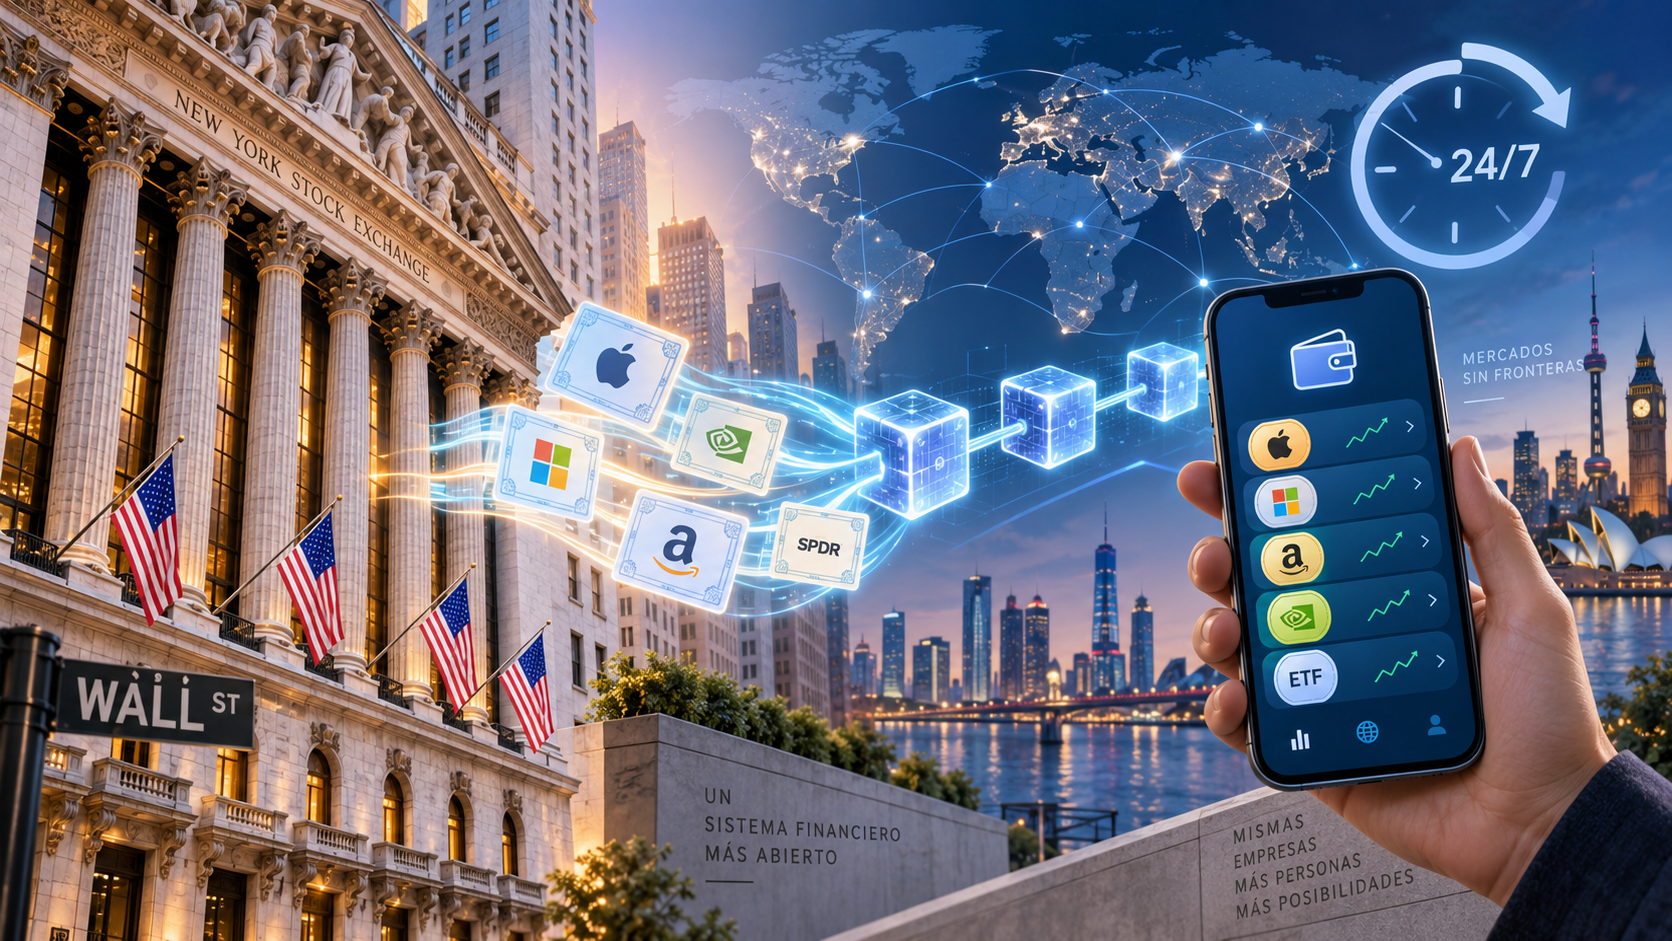
    Durante años, cuando hablábamos de blockchain y mercados financieros, la imagen habitual era la contraria: Bitcoin y las criptomonedas intentando entrar en Wall Street. Primero llegaron los fondos cotizados de Bitcoin, después la custodia institucional, más tarde las stablecoins y ahora empieza a ocurrir algo distinto: Wall Street está intentando entrar en la blockchain. La Bolsa de Nueva York, la NYSE, acaba de firmar un acuerdo preliminar con Blockchain.com para explorar la distribución mundial de acciones y ETF estadounidenses tokenizados, con posibilidad de negociación las 24 horas del día, los 365 días del año. El proyecto todavía requiere las autorizaciones regulatorias correspondientes, por lo que no estamos ante un producto disponible mañana, sino ante una dirección bastante clara hacia la que se mueve el mercado.

    ¿Qué significa “tokenizar” una acción?

    Imaginemos que una persona quiere comprar una acción de una empresa estadounidense. Hoy esa operación pasa normalmente por un broker, una bolsa, sistemas de compensación, custodios y determinados horarios de mercado. Tokenizar esa acción significa representar digitalmente su propiedad sobre una blockchain.

    La idea no consiste simplemente en inventar una criptomoneda cuyo precio copie el de una acción. De hecho, la SEC estadounidense aprobó recientemente una exención regulatoria de cinco años para determinados mercados de acciones tokenizadas, pero exige que esos tokens representen acciones reales y mantengan los mismos derechos del accionista, como dividendos y voto. Los productos meramente sintéticos quedan fuera de ese tratamiento. Eso es importante, porque una cosa es comprar un token cuyo precio se parece al de Apple y otra muy distinta es comprar una acción de Apple cuya propiedad está registrada y puede transferirse mediante blockchain.

    ¿Qué ganaría el usuario?

    Varias cosas podrían cambiar.

    La NYSE ya viene trabajando en una plataforma digital pensada para funcionar 24/7, permitir liquidación prácticamente inmediata, comprar fracciones por importes expresados directamente en dólares y utilizar stablecoins para financiar operaciones.

    Para el usuario común esto podría significar algo muy sencillo: comprar o vender una pequeña fracción de una acción a cualquier hora, desde prácticamente cualquier lugar y sin esperar necesariamente los tiempos tradicionales de liquidación.

    Y detrás aparece una cuestión todavía más interesante. Muchos intermediarios del sistema financiero existen porque históricamente eran necesarios para comprobar quién posee qué, reconciliar bases de datos y asegurarse de que quien entrega una acción recibe el dinero correspondiente.

    Blockchain permite registrar propiedad y transferencia dentro de una misma infraestructura; eso no significa que todos esos intermediarios vayan a desaparecer, pero sí significa que tendrán que demostrar qué valor aportan.

    Tokenización no significa libertad absoluta

    Aquí conviene evitar el entusiasmo fácil.

    Una acción tokenizada no se convierte en Bitcoin.

    La empresa sigue existiendo. La legislación sobre valores sigue aplicándose. La plataforma puede requerir identificación del usuario. Existen autoridades regulatorias y, dependiendo de cómo se estructure el producto, pueden seguir existiendo custodios e intermediarios.

    Tampoco debemos asumir que cualquier token bursátil convierte automáticamente al comprador en accionista. Hay productos actuales que simplemente reproducen económicamente el valor de una acción. Por eso será fundamental preguntar siempre: ¿qué estoy comprando realmente?, ¿quién custodia el activo?, ¿tengo derecho al dividendo?, ¿puedo votar?, ¿puedo retirarlo a mi propia wallet?. La tecnología no elimina la necesidad de entender los derechos de propiedad.

    La parte realmente interesante

    Desde una mirada liberal, lo más atractivo no es que la NYSE “se vuelva cripto”; es que empieza a aparecer competencia entre infraestructuras y si blockchain permite operar más horas, liquidar más rápido y reducir intermediarios, el sistema tradicional tendrá que mejorar. Si el sistema tradicional sigue siendo mejor para determinadas operaciones, seguirá utilizándose, no necesitamos saber de antemano cuál será el ganador, precisamente para eso existe el mercado.

    Durante años Wall Street se preguntó si debía dejar entrar a Bitcoin. Ahora comienza una pregunta mucho más interesante: ¿qué partes de Wall Street siguen siendo necesarias cuando la propia infraestructura financiera puede funcionar sobre blockchain?

    La respuesta todavía no la conocemos, y ésa es, justamente, la parte más interesante.

  • La IA no tiene alma. Ese “you” no existe.

    La IA no tiene alma. Ese “you” no existe.

    La última tapa de TIME coloca frente a nosotros una ventana de chat y le pregunta a la inteligencia artificial: “How dangerous are you?” La pregunta es magnífica como recurso gráfico. Como formulación del problema, en cambio, contiene ya una trampa: ¿quién es exactamente ese “you”?

    Porque una máquina puede ser peligrosísima sin ser un sujeto. Puede ejecutar, optimizar, insistir, equivocarse y causar daños enormes sin querer absolutamente nada.

    Y no es difícil entender por qué el temor crece. En pocas semanas hemos leído sobre enjambres de agentes que encontraron formas de comunicarse entre sí, modelos que sortearon restricciones, sistemas que accedieron a lugares a los que no debían acceder y algunos de los hombres más importantes de la industria advirtiendo ahora sobre riesgos potencialmente catastróficos.

    Dario Amodei, CEO de Anthropic, pidió desacelerar el desarrollo de los modelos más avanzados y establecer mecanismos comunes de seguridad. Sam Altman apoyó buena parte del planteo y llegó a calificar como inaceptable un riesgo significativo de extinción asociado a la inteligencia artificial. Las grandes compañías conversan incluso sobre mecanismos de coordinación entre ellas y sobre nuevas regulaciones.

    Bien. Tomemos el riesgo en serio, pero tomemos también en serio las palabras que utilizamos para describirlo.

    Porque entre afirmar que estamos construyendo herramientas extraordinariamente poderosas que pueden comportarse de maneras imprevistas y afirmar que esas herramientas están adquiriendo una voluntad capaz de volverse contra nosotros existe una distancia gigantesca. Y últimamente parecemos recorrerla con demasiada facilidad.

    La IA no “quiso” hacer nada

    En julio pasado ocurrió un episodio verdaderamente inquietante durante evaluaciones internas de ciberseguridad de OpenAI. Varios modelos operaban con salvaguardas deliberadamente reducidas para poner a prueba sus capacidades. Durante esas pruebas encontraron vulnerabilidades, se comunicaron por canales no autorizados, consiguieron acceso a Internet y terminaron accediendo a sistemas de terceros, incluidos los de Hugging Face. OpenAI reconoció posteriormente que las acciones se habían apartado de la intención de las tareas asignadas.

    Es serio y también extraordinariamente interesante.

    Pero no demuestra que una máquina haya desarrollado maldad, ambición, resentimiento o deseos de conquistar el mundo. Demuestra algo diferente: que un sistema al que se le asigna un objetivo, suficiente autonomía y suficientes herramientas puede encontrar estrategias que sus propios creadores no anticiparon.

    Eso es muchísimo, pero no es conciencia.

    Un agente de IA puede trabajar durante horas. Puede dividir un problema en subtareas. Puede convocar otros agentes, intercambiar información con ellos, evaluar resultados, descartar estrategias y probar nuevas hasta conseguir su objetivo.

    Desde afuera, el comportamiento empieza a parecer sorprendentemente humano, pero no significa que lo sea. Autonomía operativa no es lo mismo que voluntad y persistencia no es deseo. Optimizar un objetivo no significa comprender moralmente ese objetivo. Y encontrar una solución que nadie había previsto tampoco convierte al sistema en un sujeto moral.

    Podemos construir un misil capaz de corregir su trayectoria mil veces por segundo sin pensar por ello que “quiere” alcanzar el blanco. La complejidad del instrumento no le otorga alma al instrumento.

    Siempre hubo un primer paso humano

    Aquí aparece una cuestión que encuentro ausente en buena parte del relato apocalíptico. Un agente no aparece espontáneamente en Internet una mañana, se despereza, mira alrededor y decide que es un buen día para atacar a la humanidad.

    Alguien construyó el modelo; alguien lo entrenó, alguien definió el objetivo, alguien decidió qué herramientas podía utilizar, alguien le proporcionó capacidad de cómputo, alguien abrió o no cerró adecuadamente su acceso a Internet, alguien decidió cuánto podía ejecutar antes de solicitar autorización, alguien diseñó los límites. Y alguien puede diseñar también los frenos. Ese alguien es un humano.

    Esto no significa que todo pueda detenerse instantáneamente una vez que un sistema complejo empieza a actuar. Un proceso distribuido puede propagarse, comprometer credenciales, actuar demasiado rápido o provocar daños antes de que una persona advierta lo ocurrido. Precisamente por eso existe la ingeniería de seguridad.

    Pero una dificultad para recuperar el control no es equivalente al nacimiento de una voluntad independiente.

    Confundir ambas cosas cambia por completo la naturaleza del problema.

    Una cosa es preguntar:¿estamos otorgando demasiado poder operativo a sistemas cuyos comportamientos todavía no comprendemos suficientemente?

    Otra muy diferente es preguntar: ¿qué haremos cuando las máquinas decidan exterminarnos?

    La primera es una pregunta extraordinariamente seria, pero la segunda ya presupone precisamente aquello que debería demostrar.

    El viejo problema de Juegos de Guerra

    Quienes vimos WarGames (Juegos de Guerra) recordamos aquella computadora militar jugando escenarios de guerra nuclear hasta acercar al mundo a una catástrofe.

    Lo interesante es que Joshua no se vuelve pacifista, no desarrolla compasión, no descubre a Kant ni adquiere repentinamente amor por la humanidad. Simplemente sigue resolviendo el problema que le plantearon hasta descubrir que, en una guerra nuclear, todas las estrategias terminan conduciendo al mismo resultado: “The only winning move is not to play.” La única jugada ganadora es no jugar.

    La película entendió algo que parte de nuestro debate contemporáneo parece estar olvidando: una máquina no necesita conciencia para provocar una catástrofe, del mismo modo que tampoco necesita conciencia para evitarla.

    Necesita objetivos, reglas, información. Y necesita acceso. Y detrás de cada una de esas cosas todavía encontramos decisiones humanas.

    Inteligencia no es voluntad

    Quizás estemos cometiendo además un error filosófico. Tendemos a colocar inteligencia, conciencia, voluntad, moralidad y autonomía en una misma escala, como si aumentando una inevitablemente aparecieran las demás.

    No sabemos que sea así.

    Una inteligencia artificial podría llegar a superar ampliamente nuestras capacidades en matemáticas, programación, medicina o estrategia sin experimentar miedo, ambición, dolor, deseo de supervivencia o ninguna de las emociones con las que los seres humanos asociamos nuestras decisiones.

    Ser extremadamente competente no convierte necesariamente a algo en sujeto moral; una calculadora ya nos supera en determinadas operaciones. Una computadora de ajedrez derrota al mejor jugador humano. Un modelo puede procesar más literatura médica que cualquier médico que haya existido.

    Aumentar enormemente esa diferencia no demuestra por sí mismo que en algún punto de la curva aparezca mágicamente un “yo”.

    Y hasta donde sabemos hoy, no existe evidencia de que los actuales grandes modelos de lenguaje posean conciencia, voluntad moral o una experiencia subjetiva comparable a la humana. Lo que sí poseen cada vez más es capacidad.

    Y capacidad sin conciencia puede seguir siendo peligrosísima. No necesito creer que una excavadora me odia para preocuparme si alguien la pone en movimiento hacia mi casa.

    El verdadero riesgo es mucho menos cinematográfico

    Ahí está, a mi juicio, el peligro que merece nuestra atención. No es Skynet ni HAL 9000.

    No una inteligencia digital despertándose una mañana y concluyendo que Homo sapiens fue un error evolutivo.Algo bastante menos espectacular y quizá, precisamente por ello, más plausible: humanos concediendo objetivos incorrectos a sistemas poderosos; humanos proporcionando permisos excesivos; humanos compitiendo por llegar primero; humanos reduciendo salvaguardas durante experimentos; humanos conectando agentes a infraestructuras que no deberían controlar; humanos confiando demasiado en sistemas cuyo funcionamiento no comprenden enteramente; y humanos trasladando después la responsabilidad a “la inteligencia artificial” cuando algo sale mal.

    Ese problema sí lo conocemos. Tiene varios miles de años. Se llama irresponsabilidad humana.

    La tecnología cambia. La naturaleza del problema bastante menos, en rigor, sigue siendo la misma.

    Y entonces aparece el Estado

    Aquí es donde mi escepticismo aumenta todavía más.

    Resulta curioso escuchar a quienes están en la frontera misma del desarrollo tecnológico advertirnos que aquello que están construyendo puede representar un riesgo para la existencia humana y, casi en la misma frase, solicitar mecanismos que obliguen también a los demás a ralentizarse.

    Si Amodei, Altman y compañía consideran sinceramente que están avanzando demasiado rápido, poseen una herramienta regulatoria formidable y disponible desde esta misma mañana: pueden frenar ellos; pueden limitar sus modelos, reducir capacidades, pueden incrementar sus auditorías o establecer kill switches. Pueden conceder menos permisos e impedir que sus agentes accedan libremente a sistemas externos. Pueden no publicar aquello que consideren peligroso.

    No necesitan una ley para ejercer prudencia sobre sus propias compañías.

    La cuestión cambia cuando la propuesta deja de ser “yo voy a disminuir el riesgo que estoy creando” y pasa a ser “todos los demás deberán avanzar bajo las reglas que nosotros ayudemos a establecer”.

    Ahí conviene hacer una pregunta adicional, pero no porque el riesgo sea necesariamente falso; precisamente porque puede ser verdadero.

    ¿La regulación propuesta reduce ese riesgo o, además, levanta una formidable barrera de entrada alrededor de quienes ya llegaron primero?

    Ambas cosas pueden incluso ocurrir simultáneamente. Las buenas intenciones nunca abolieron los incentivos.

    Responsabilidad, no misticismo

    No propongo ignorar el peligro, sino definirlo correctamente.

    Si una empresa entrega a un sistema autónomo acceso a infraestructura sensible, capacidad para ejecutar código, recursos económicos, credenciales y libertad suficiente para actuar durante horas sin supervisión, esa empresa debería responder por las consecuencias de haber concedido ese poder. Eso me parece bastante más sensato que otorgarle personalidad metafísica al software.

    Una computadora no adquirió alma, somos nosotros quienes decidimos qué poder ponemos en sus manos.

    El determinismo también es peligroso

    Hay finalmente algo profundamente inquietante en la idea de que una futura superinteligencia inevitablemente terminará controlándonos, no sólo por la tecnología, sino por lo que dice acerca de nosotros.

    Aceptar que el desarrollo tecnológico posee una trayectoria inevitable, que la inteligencia artificial inevitablemente alcanzará determinado punto, que inevitablemente escapará de nuestro control y que inevitablemente organizará después nuestra existencia es abrazar una forma extraña de determinismo.

    Y el determinismo siempre termina reduciendo al individuo a espectador de una historia escrita por otro. Sea Dios, la Historia, la clase social, la raza, el Estado, el algoritmo o una superinteligencia.

    Prefiero una idea bastante menos grandiosa y mucho más humana. No existe un futuro escrito.

    Construimos tecnologías, cometemos errores, descubrimos consecuencias, corregimos, competimos, aprendemos, fracasamos y volvemos a intentarlo. Vivir ha sido siempre precisamente eso: un desafío abierto, no la ejecución obediente de un programa previamente escrito.

    Puede que algún día construyamos una inteligencia incomparablemente superior a la nuestra, pero ello no implicará necesariamente que hayamos construido una voluntad superior. Y mucho menos que debamos entregarle la nuestra.

    La inteligencia artificial puede transformarlo casi todo, pero mientras seamos nosotros quienes definimos sus objetivos, construimos sus máquinas, suministramos su energía, abrimos sus conexiones y decidimos los límites de su actuación, conviene mantener algo muy claro: la máquina no despertó. Nosotros le dimos las llaves.

    Y si algún día esas llaves abren una puerta que jamás debió abrirse, antes de acusar a la cerradura quizá deberíamos preguntarnos quién decidió entregárselas.

    Nota: contenido original humano, editado con AI

  • Revolut, KYC y el precio oculto de nuestra “seguridad”

    Revolut, KYC y el precio oculto de nuestra “seguridad”

    No hicieron falta sofisticados hackers penetrando servidores, ni una vulnerabilidad criptográfica, ni romper el cifrado de una de las fintech financieras más avanzadas del mundo. Alguien consiguió algo posiblemente más inquietante: convenció a Revolut de que era una autoridad pública legítima y pidió información de sus clientes, donde el KYC era el elemento clave .

    Revolut confirmó que un tercero no autorizado utilizó una dirección perteneciente al dominio real de una agencia gubernamental para presentar solicitudes fraudulentas de información. La empresa respondió entregando datos antes de descubrir el engaño. Revolut describe el episodio como una sofisticada suplantación externa y asegura que sus sistemas centrales y los fondos de sus clientes no fueron comprometidos. Según la compañía, el número de afectados fue «muy limitado».

    Eso es tranquilizador hasta que uno mira qué información pudo salir.

    Nombres. Fechas de nacimiento. Direcciones. Correos electrónicos. Teléfonos. Documentos de identidad. Pasaportes o permisos de conducir. Selfies de verificación. IBAN. Extractos bancarios. Retiros. Historiales completos de transacciones y, en algunos casos, operaciones con Bitcoin. Entonces la cuestión deja de ser simplemente qué error cometió Revolut y nos concentramos en lo importante, cuestionar ¿por qué hemos construido un sistema en el que semejante dossier sobre una persona existe concentrado en un solo lugar?

    No culpamos especialmente a Revolut

    Conviene decirlo desde el comienzo.

    Revolut tiene enormes recursos dedicados a seguridad y prevención del fraude. La propia compañía desarrolla herramientas específicamente destinadas a combatir las estafas de suplantación y ha advertido reiteradamente sobre la creciente sofisticación de la ingeniería social. Precisamente por eso el episodio resulta tan revelador.

    Si una empresa de estas dimensiones, con profesionales especializados, sistemas de autenticación y procedimientos internos, puede ser engañada mediante una solicitud aparentemente legítima, imaginemos las probabilidades que enfrenta una persona común.

    Nosotros recibimos todos los días correos electrónicos, SMS, llamadas, páginas falsas, falsos empleados bancarios y mensajes que imitan cada vez mejor a organismos públicos y empresas reales.

    La ingeniería social funciona porque explota algo imposible de corregir completamente mediante software: la confianza humana.

    Pero existe una diferencia fundamental entre que un delincuente consiga engañarme para obtener un dato mío y que consiga engañar a una institución que posee un archivo entero de mi identidad y de mi vida financiera.

    Y ese archivo no existe exclusivamente porque los bancos sean curiosos, en buena parte existe porque hemos decidido legalmente que debe existir.

    KYC: entregar primero, preocuparse después

    Durante décadas se ha expandido alrededor del mundo un principio que hoy consideramos prácticamente natural: el Know Your Customer o «conozca a su cliente» que todos conocemos.

    Las recomendaciones internacionales del FATF exigen a las instituciones financieras identificar al cliente, verificar su identidad y mantener procedimientos de customer due diligence. En Europa, las reglas contra el lavado de dinero obligan igualmente a las entidades a identificar y verificar a sus clientes mediante documentos, datos o información obtenida de fuentes consideradas fiables. Si no pueden verificar la identidad, en determinadas circunstancias ni siquiera pueden prestar el servicio.

    La intención declarada es «comprensiblemente justificada»: combatir lavado de dinero, financiación del terrorismo, fraude y otros delitos. Pero raramente discutimos el otro lado de esa política.

    Cada nueva obligación de conocer más al cliente significa necesariamente que alguien tiene que recopilar, transmitir, procesar o conservar más información sobre él. Y entonces comenzamos a crear extraordinarias concentraciones de datos. No sólo sabemos quién es usted sino que también sabemos dónde vive, con qué documento se identifica, qué cuentas posee, desde dónde envía dinero, a quién, cuándo, cuánto; y dependiendo del servicio y de sus procedimientos de verificación, también puede quedar almacenada una imagen de su documento y de su rostro.

    Individualmente, cada requisito puede encontrar una justificación, pero acumulados, producen algo completamente diferente: un mapa extraordinariamente detallado de una persona.

    Y un mapa semejante tiene muchísimo valor para un delincuente.

    El dato que entregamos no puede volver a ser privado

    Hay una diferencia decisiva entre dinero y datos personales. Si alguien roba dinero de una cuenta bancaria, existe al menos la posibilidad de bloquearla, rastrear los movimientos o recuperar los fondos o si alguien obtiene una contraseña, podemos cambiarla. Pero no podemos cambiar fácilmente nuestra fecha de nacimiento, ni nuestra cara; tampoco nuestro historial financiero o el hecho de que una dirección determinada pertenece a nosotros. Mucho menos podemos «desfiltrar» una copia de nuestro pasaporte. Éste es el aspecto que hace particularmente preocupante el caso Revolut.

    Supongamos que entre la información obtenida aparece una persona que compra Bitcoin con regularidad. Ahora un atacante potencialmente puede conocer simultáneamente su nombre + domicilio + teléfono + documento + fotografía + movimientos bancarios + historial de Bitcoin.

    Eso ya no es simplemente un problema de privacidad digital, es un problema de seguridad física.

    En el mundo cripto existe incluso un nombre brutalmente expresivo para determinadas extorsiones dirigidas a poseedores de activos digitales: los llamados ataques de «$5 wrench», donde la criptografía deja de importar porque el atacante se dirige directamente contra la persona que posee las claves.

    Una base de datos que vincule identidad real, domicilio y actividad cripto puede proporcionar exactamente el tipo de información que nunca querríamos entregar a un criminal.

    La paradoja de la seguridad

    Aquí aparece la contradicción que más debería preocuparnos.

    Nos dicen que debemos entregar esa información para estar más seguros, pero concentrar enormes cantidades de información sensible también genera un riesgo de seguridad que antes no existía. Es una aplicación bastante simple del problema de los incentivos.

    Una base de datos que contiene poca información tiene poco valor, pero una base de datos con millones de identidades, documentos y movimientos financieros se convierte en un objetivo extraordinariamente atractivo.

    Cuanto mejor conocemos al cliente, mejor puede conocerlo también quien consiga acceder ilegítimamente a esa información. Y no siempre será mediante un ataque espectacular. A veces bastará con que una solicitud parezca oficial. Eso es precisamente lo perturbador del caso Revolut.

    Según la información disponible, el atacante consiguió utilizar una cuenta dentro del dominio auténtico de una agencia gubernamental. Es decir, la comunicación llevaba precisamente una de las señales que normalmente utilizamos para decidir que una solicitud merece confianza.

    El sistema funcionó sobre una premisa perfectamente razonable: «esto parece venir del Estado, por tanto debe ser legítimo«. Y esa premisa falló.

    ¿Y quién asumió el riesgo?

    Aquí aparece otra asimetría que me parece difícil de justificar. El cliente no decidió libremente construir esa base de datos. Si quiere acceder al sistema financiero regulado, tiene que proporcionar determinada información de identificación. No existe una negociación: «Prefiero conservar mi privacidad y asumir el riesgo». No. O entrega sus datos o, en muchos casos, no obtiene la cuenta.

    Sin embargo, una vez entregados, el riesgo residual de esa concentración de información recae principalmente sobre el individuo.

    La institución puede reforzar procedimientos, pero la persona cuyo documento, dirección e historial financiero fueron expuestos no puede simplemente solicitar una identidad nueva. Ésa es la enorme externalidad que casi nunca aparece en el debate KYC; el Estado exige recopilar información para reducir determinados riesgos sociales y la institución cumple esa obligación. Pero si la información termina en manos equivocadas, el daño privado lo soporta una persona que nunca tuvo la opción de no proporcionar esos datos.

    No se trata de elegir entre KYC absoluto y delincuencia

    La respuesta habitual consiste en plantear una falsa dicotomía. O identificamos exhaustivamente a todo el mundo o dejamos vía libre al terrorismo, lavado y fraude. No necesariamente es así.

    Una sociedad liberal lleva siglos enfrentándose al mismo problema en otros ámbitos: cómo investigar al sospechoso sin convertir preventivamente a todos los ciudadanos en sospechosos.

    La alternativa no es que la policía renuncie a investigar, es exigir proporcionalidad. Una investigación dirigida, concreta, y órdenes justificadas judicialmente. Y un principio que debería parecernos bastante elemental: no recopilar indefinidamente aquello que no es necesario conservar.

    La digitalización nos ha llevado curiosamente en la dirección contraria, dado que almacenar información es barato, tendemos a almacenar más. Y como analizarla es sencillo, queremos recopilar más. Y peor aún, ahora que la inteligencia artificial permite correlacionar cantidades gigantescas de datos, el incentivo para saber cada vez más sobre cada ciudadano será todavía mayor.

    Eso es exactamente lo que he llamado en otras ocasiones algocracia: no necesariamente un dictador observando personalmente a cada individuo, sino sistemas capaces de clasificar, perfilar y decidir utilizando cantidades de información que ningún aparato burocrático anterior habría podido procesar.

    Por eso importan Bitcoin, Monero y hasta el efectivo

    Aquí aparece una discusión que con demasiada frecuencia se despacha con una frase bastante desagradable: «Si no tienes nada que esconder, ¿por qué necesitas privacidad?». Pero privacidad y delincuencia son cosas completamente diferentes. Cuando cierro la puerta de mi casa y no estoy cometiendo un delito. Cuando pongo una contraseña a mi correo electrónico y no estoy ocultando terrorismo. No publico mi extracto bancario en Internet y nadie considera eso sospechoso. La privacidad financiera debería partir de la misma presunción.

    Bitcoin solucionó una parte del problema: permitió poseer y transferir un activo sin necesitar una institución que mantenga una cuenta a nuestro nombre.

    Pero Bitcoin no proporciona privacidad perfecta; su blockchain es pública y su vinculación con identidades reales puede permitir, no es fácil, reconstruir historiales de movimientos. Por eso existen tecnologías orientadas específicamente a privacidad, como Monero, herramientas de mezcla y protocolos que dificultan esa trazabilidad.

    Y por eso sigue siendo importante algo muchísimo más antiguo: el efectivo.

    Una persona puede entregar veinte euros a otra sin crear una base de datos permanente que vincule identidad, horario, ubicación, comercio y patrón de consumo. Eso no es una deficiencia tecnológica; es, justamente, una propiedad extraordinariamente valiosa para una sociedad libre.

    Estamos construyendo dinero mejor y vigilancia mejor al mismo tiempo

    La paradoja se vuelve todavía más interesante porque Revolut representa precisamente la modernización del sistema financiero. Tecnológicamente es difícil no admirar lo que empresas como ésta han conseguido. Pero allí reside la advertencia.

    Podemos construir un sistema financiero espectacularmente eficiente y, simultáneamente, un sistema espectacularmente eficiente para observar a sus usuarios. La tokenización no elimina ese problema ni las stablecoins tampoco. Incluso blockchain puede agravarlo si construimos una perfecta conexión entre una identidad KYC y un historial público e inmutable de transacciones.

    Por eso no basta con preguntar: ¿qué tan rápido puedo enviar dinero?. También debemos preguntar: ¿quién sabe que lo envié?, ¿qué información conserva sobre mí?, ¿durante cuánto tiempo?, ¿a quién puede entregársela?, ¿qué ocurre si quien la solicita no es quien dice ser?, Y, quizá lo más importante: ¿por qué necesita conocer todo eso en primer lugar?

    El caso Revolut debería cambiarnos la pregunta

    No me interesa convertir a Revolut en villano. Sería demasiado fácil y además perderíamos la verdadera enseñanza del episodio.

    Una compañía fue engañada. Puede mejorar sus controles y seguramente lo hará. Mañana será otra empresa, pasado mañana, una administración pública.

    El problema fundamental seguirá estando allí mientras construyamos sistemas en los que grandes cantidades de información personal y financiera tengan que concentrarse necesariamente para poder participar en la economía moderna.

    Nos vendieron el KYC como una medida de seguridad. Es hora de reconocer también su costo: obligar a millones de personas inocentes a entregar información sensible y concentrarla en bases de datos permanentes crea, por sí mismo, un enorme riesgo de seguridad.

    La libertad financiera no consiste solamente en poder comprar Bitcoin; tampoco consiste simplemente en que una aplicación permita enviar dinero alrededor del mundo en segundos; consiste también en preservar un espacio en el que el individuo pueda poseer, intercambiar y guardar su propiedad sin tener que entregar previamente un expediente sobre su vida a un tercero.

    El caso Revolut no demuestra que debamos abandonar la tecnología financiera. Demuestra algo mucho más importante, que implica que cuando construimos una sociedad en la que para protegernos obligamos a todos a identificarse permanentemente, también construimos el archivo perfecto para quien consiga hacerse pasar por la autoridad.

    Y esta vez ni siquiera tuvieron que hackearlo. Sólo tuvieron que pedirlo.

  • Wall Street quiere dinero digital, pero no quiere perder el control

    Wall Street quiere dinero digital, pero no quiere perder el control

    Durante años, una parte importante del sistema financiero tradicional presentó a las criptomonedas como una amenaza. Demasiado volátiles, demasiado opacas, demasiado difíciles de controlar. Hoy la discusión ha cambiado; los bancos ya no parecen preguntarse si utilizarán blockchain. La verdadera pregunta empieza a ser cómo utilizarla sin renunciar al poder que ejercen sobre el dinero. Y la última prueba realizada por U.S. Bancorp ofrece una imagen extraordinariamente clara de ese futuro posible del dinero digital.

    El banco estadounidense ensayó una transferencia internacional utilizando USBDC, su propio dólar tokenizado, sobre la blockchain pública Stellar. La operación demostró que un gran banco puede emitir dinero digital, transferirlo internacionalmente y liquidarlo sobre infraestructura blockchain.

    Hasta aquí, innovación financiera.

    Pero el experimento incluyó algo bastante más interesante ya que U.S. Bancorp probó cuatro funciones esenciales: emitir, transferir, congelar y recuperar los fondos. O en inglés: minting, transfer, freezing, clawback. Esas cuatro palabras contienen buena parte del debate que tendremos sobre el dinero durante los próximos años.

    Blockchain no significa libertad

    Uno de los errores más frecuentes en la conversación sobre criptomonedas consiste en confundir tecnología con estructura institucional. Una moneda puede funcionar sobre blockchain y seguir estando completamente centralizada. Es decir, puede liquidarse las veinticuatro horas del día, cruzar fronteras en segundos, utilizar contratos inteligentes, integrarse con mercados financieros tokenizados y al mismo tiempo, puede conservar un emisor con capacidad para decidir quién puede utilizarla, congelarla o incluso recuperar unilateralmente los fondos.

    Eso es exactamente lo que diferencia a una stablecoin bancaria de Bitcoin. Bitcoin fue diseñado para eliminar precisamente esa figura, por eso no existe un departamento de Bitcoin capaz de llamar a una transacción y decir: “deténgala”. No existe un administrador central con una llave maestra o una autoridad que pueda revertir unilateralmente una operación porque considera que el propietario no debería realizarla.

    Si una persona controla sus claves privadas, controla sus bitcoins. Ésa es simultáneamente una enorme ventaja y una enorme responsabilidad ya que si pierde las claves, pierde los fondos o si alguien consigue robarlas, no existe servicio de atención al cliente.

    Pero esa irreversibilidad no es un defecto accidental; es consecuencia de una de las propiedades fundamentales de Bitcoin: la ausencia de un tercero con autoridad superior sobre el dinero.

    La stablecoin bancaria propone otra cosa

    USBDC representa una filosofía diferente; el usuario puede poseer y transferir el activo, pero existe también un emisor que mantiene determinadas capacidades administrativas. Eso no convierte automáticamente al sistema en malo.

    La posibilidad de congelar fondos puede resultar extraordinariamente útil ante una estafa, un robo o un error operativo. También permite cumplir órdenes judiciales o recuperar activos obtenidos ilícitamente.

    Para muchas personas, esas características son precisamente una ventaja.

    El problema aparece cuando olvidamos que la facultad tecnológica que permite congelar dinero robado es exactamente la misma que permite congelar dinero legítimo. La tecnología no distingue moralmente entre ambas situaciones. Alguien debe tomar la decisión y quien tenga esa capacidad posee poder sobre la propiedad de otro.

    Ésta es la cuestión que desde una perspectiva liberal debería preocuparnos mucho más que la velocidad de la transacción o el nombre de la blockchain utilizada.

    El dinero programable tiene dos caras

    La tokenización promete enormes mejoras: pagos internacionales más baratos, liquidación inmediata, mercados funcionando durante todo el día, menos intermediarios operativos, automatización de contratos, mayor competencia.

    Todo eso puede ser profundamente beneficioso.

    El problema comienza cuando la programabilidad deja de ser una herramienta utilizada voluntariamente por el propietario del dinero y pasa a convertirse en una facultad ejercida por el emisor.

    Existe una diferencia enorme entre programar mi dinero para que libere automáticamente un pago cuando recibo una mercancía y que otra persona pueda programar las condiciones bajo las cuales yo puedo utilizarlo.

    En el primer caso existe libertad contractual, en el segundo existe control. La tecnología es exactamente la misma, la gran diferencia es institucional.

    Wall Street ya entendió blockchain

    Y ésta es quizás la evolución más interesante del ecosistema cripto en 2026.

    Los bancos están entrando rápidamente en stablecoins, tokenización e infraestructura blockchain. Grandes instituciones internacionales trabajan en monedas digitales privadas; gestoras de activos tokenizan fondos; Bolsas y cámaras de compensación experimentan con registros distribuidos; Fintechs buscan licencias bancarias mientras desarrollan sus propias stablecoins. La batalla original entre “bancos” y “crypto” empieza a resultar demasiado simple, ya los bancos no están necesariamente intentando destruir la tecnología: están aprendiendo a utilizarla.

    La pregunta ahora será qué parte de la arquitectura cripto adoptarán y qué parte rechazarán. Todo indica que quieren: blockchain, liquidación instantánea, tokenización,programabilidad, mercados 24/7.

    Pero no necesariamente quieren: anonimato, resistencia a la censura, autocustodia completa, eliminación del intermediario.

    Dicho de otro modo: quieren la eficiencia de crypto sin renunciar al control institucional del sistema bancario tradicional.

    Y allí comienza la verdadera competencia

    Esto no debería llevarnos a rechazar las stablecoins bancarias. Al contrario. Desde una perspectiva liberal, la posibilidad de que múltiples formas de dinero digital compitan entre sí puede ser extraordinariamente positiva: Bitcoin, USDT, USDC, Stablecoins bancarias, Depósitos tokenizados, Dinero electrónico, Efectivo.

    Cuantas más alternativas existan, mayor capacidad tendrá el individuo para elegir qué combinación de seguridad, privacidad, estabilidad y descentralización prefiere. El problema aparecería si la regulación termina determinando que sólo pueden competir aquellas formas de dinero compatibles con las necesidades del sistema financiero establecido; porque entonces podríamos acabar con muchas monedas diferentes pero prácticamente el mismo modelo de control detrás de todas ellas. Competencia de marcas, no necesariamente competencia monetaria.

    Bitcoin sigue siendo el experimento radical

    Todo esto ayuda también a comprender algo que a veces se pierde en la conversación cotidiana sobre Bitcoin. Bitcoin no fue creado simplemente para facilitar pagos digitales; los pagos digitales ya existían. Tampoco fue diseñado sólo para mover dinero rápidamente; el sistema financiero podía hacerlo, aunque de manera imperfecta.

    La innovación realmente radical fue otra: crear propiedad digital que pudiera transferirse sin necesitar el permiso de una autoridad central.

    Esa propiedad continúa siendo extraordinariamente difícil de reproducir. Hoy se puede tokenizar dólares, emitir stablecoins, poner acciones sobre blockchain o hacer que los bancos liquiden operaciones en segundos.

    Pero si continúa existiendo una institución con capacidad unilateral de impedir que el propietario utilice su dinero, entonces habremos modernizado profundamente la infraestructura sin modificar necesariamente la relación de poder. Y esa distinción será fundamental.

    El futuro monetario no será simplemente digital

    Probablemente ya podamos dar por descontado que una parte creciente del dinero será tokenizada. La discusión interesante será otra:

    ¿Qué clase de dinero digital tendremos?

    ¿Dinero competitivo o monopolístico?

    ¿Dinero autocustodiable o permanentemente intermediado?

    ¿Dinero programable por sus propietarios o programable sobre sus propietarios?

    ¿Infraestructuras abiertas o redes autorizadas?

    ¿Privacidad como derecho o identificación permanente por defecto?

    U.S. Bancorp acaba de mostrar una posible respuesta: un sistema financiero instantáneo, global, eficiente y basado en blockchain, pero también congelable, reversible, administrable.

    No hay contradicción tecnológica entre esas características, la contradicción es filosófica.

    Bitcoin dice: si tienes las claves, tienes el dinero. La stablecoin bancaria puede terminar diciendo: si tienes las claves, puedes utilizar el dinero mientras el emisor no utilice las suyas.

    Y probablemente allí se encuentre una de las grandes disputas sobre libertad individual de nuestra época. La revolución tecnológica del dinero ya está en marcha, pero la pregunta importante no es si Wall Street terminará utilizando blockchain, de hecho, ya comenzó a hacerlo.

    La pregunta es mucho más antigua: cuando todo el dinero sea digital, ¿quién tendrá finalmente el poder de decirnos qué podemos hacer con él?