Durante años, la automatización industrial estuvo asociada a brazos robóticos gigantes, jaulas de seguridad y líneas de montaje perfectamente ordenadas. Pero la nueva generación de robots industriales está cambiando completamente esa lógica: ahora son máquinas móviles, relativamente baratas, capaces de trabajar en entornos humanos reales y, sobre todo, adaptables.
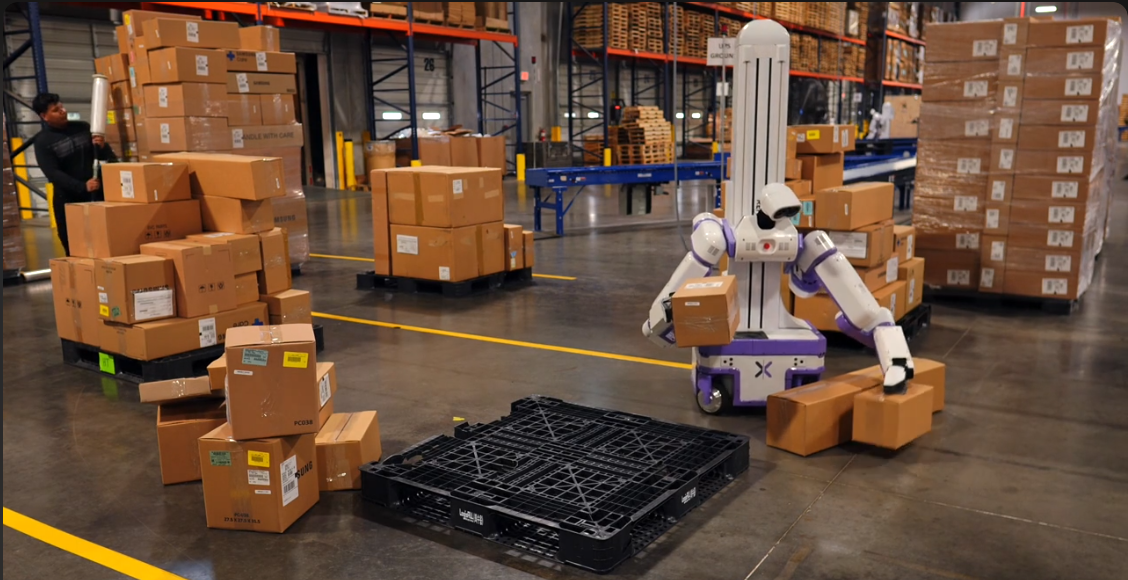
Uno de los ejemplos más interesantes es Reflex Robotics, una startup estadounidense que desarrolla robots humanoides orientados a logística, depósitos y manufactura. A diferencia de otros proyectos futuristas obsesionados con construir androides “perfectamente humanos”, Reflex tomó un camino mucho más pragmático: ruedas en lugar de piernas, foco en tareas concretas y una fuerte integración entre inteligencia artificial y operadores humanos remotos.
La idea central es simple: el robot realiza la mayor parte del trabajo de manera autónoma, pero cuando aparece una situación compleja — una caja mal ubicada, un objeto extraño o una tarea no prevista — un operador humano puede intervenir remotamente y resolver el problema en segundos. Ese modelo se conoce como human in the loop y probablemente sea el verdadero puente entre el trabajo humano y la automatización masiva.
Los robots de Reflex ya están siendo probados en depósitos reales junto a gigantes logísticos como GXO Logistics. Allí realizan tareas repetitivas como mover contenedores, clasificar paquetes, transferir cajas entre estaciones o recoger productos de estanterías.
Lo interesante es que estos robots no buscan “parecer humanos” por estética, sino porque el mundo ya está diseñado para humanos. Las estanterías, los pasillos, los pallets, las herramientas y los depósitos fueron creados pensando en brazos humanos y dimensiones humanas. Por eso un robot con torso, brazos y cierta movilidad vertical puede integrarse mucho más rápido en infraestructuras existentes sin reconstruir fábricas enteras.
Reflex, además, decidió evitar uno de los mayores problemas de la robótica moderna: las piernas. Mientras compañías como Tesla Optimus o Agility Robotics desarrollan humanoides bípedos extremadamente complejos, Reflex utiliza una base con ruedas mucho más estable y eficiente para depósitos industriales. El resultado es un robot más barato, más confiable y con mayor autonomía de batería. Según la empresa, sus sistemas cuestan hasta 20 veces menos que otros humanoides avanzados.
Más allá de la discusión filosófica, lo más importante no es si “los robots quitarán empleos”, sino entender que la automatización aparece donde existen tareas repetitivas, físicamente agotadoras o difíciles de cubrir. De hecho, muchas compañías logísticas llevan años enfrentando problemas para contratar personal en ciertos turnos o tareas específicas.
Históricamente, cada revolución tecnológica desplazó ciertos trabajos mientras creó otros nuevos. Lo interesante de esta etapa es que los nuevos empleos no necesariamente desaparecen: cambian de lugar. Un operario puede terminar supervisando robots desde otra ciudad, intervenir remotamente múltiples depósitos o entrenar sistemas de inteligencia artificial utilizando demostraciones humanas.
De hecho, algunas compañías ya están creando centros de teleoperación donde personas controlan robots industriales distribuidos por distintos países. Reflex incluso anunció proyectos vinculados a operación remota desde México para robots desplegados en Estados Unidos.
Lo verdaderamente disruptivo quizá no sea el robot en sí, sino la reducción brutal del costo de automatizar tareas físicas. Durante décadas, automatizar requería millones de dólares y líneas de producción gigantescas. Ahora empieza a aparecer una automatización flexible, modular y relativamente accesible.
Y eso cambia todo.
Porque cuando un robot puede aprender observando humanos, trabajar 24 horas, intervenir en múltiples tareas y operar en espacios diseñados para personas, la frontera entre trabajo físico y software comienza a desaparecer.
Durante años hemos hablado de “la nube” como si los datos flotaran en un espacio limpio, abstracto y casi sin coste. La expansión de la inteligencia artificial ha empezado a romper esa ilusión. Porque lo digital no es inmaterial: detrás de cada consulta, cada archivo y cada automatización hay una infraestructura física que exige energía, refrigeración, materiales y territorio. Y, cuanto más ligera parece una tecnología en la pantalla, más fácil resulta olvidar el peso real que desplaza fuera de nuestra vista.
Ese es uno de los grandes malentendidos de la era digital. Hemos aprendido a asociar lo visible con lo material y lo invisible con lo limpio. Una fábrica, una carretera o una central eléctrica nos parecen inmediatamente “pesadas”. Un algoritmo, una plataforma o un asistente de inteligencia artificial, no. Pero esa diferencia es engañosa: la tecnología digital no ha dejado atrás la materia, sino que simplemente la ha redistribuido y la ha hecho menos perceptible.
La desaparición de la máquina es una ilusión
La promesa cultural de lo digital siempre ha sido la ligereza. Menos papel, menos objetos, menos desplazamientos, menos fricción. En parte, esa promesa tiene algo de verdad, ya que muchos procesos se han vuelto más rápidos y algunos recursos se usan de forma más eficiente. Pero eso no significa que la tecnología se haya desmaterializado.
En realidad, la máquina solo ha salido del campo visual del usuario. Cada correo almacenado, cada vídeo reproducido, cada foto “guardada en la nube”, cada documento resumido por una IA depende de una cadena física: centros de datos, servidores, equipos de red, sistemas de respaldo, refrigeración, cableado y dispositivos.
El soporte no ha desaparecido; se ha alejado. Y esa distancia importa, porque, cuando no vemos una infraestructura, tendemos a pensar menos en sus límites, en sus costes y en quién los asume.
La IA no crea el problema, pero lo amplifica
La inteligencia artificial no ha inventado la materialidad de lo digital, lo que ha hecho es intensificarla y volverla más difícil de ignorar. El debate se ha centrado en el entrenamiento de grandes modelos y en su elevado coste computacional. Sin embargo, el verdadero cambio no se juega únicamente ahí, sino en el momento en que la IA deja de ser excepcional y pasa a integrarse en el uso cotidiano.
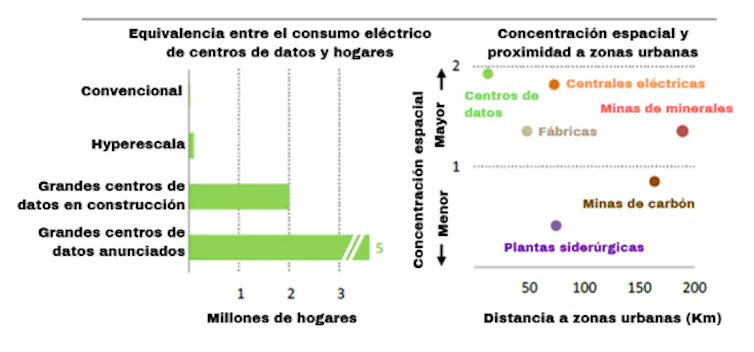
Pero esa materialidad no solo se mide en energía: también se experimenta en el territorio. Hay un aspecto del que se habla poco: la proximidad. A diferencia de otras infraestructuras industriales, los centros de datos no se sitúan a decenas de kilómetros de donde vivimos. Necesitan estar cerca de los núcleos urbanos por razones de conectividad e infraestructura. Mientras que una mina o una central pueden estar lejos, el centro de datos que sostiene esa “nube” puede ubicarse, literalmente, al lado.
Esa cercanía tiene consecuencias. Implica sistemas de refrigeración que funcionan de forma continua, ruido persistente y una presencia física que transforma el entorno inmediato. Cada vez más, las comunidades cercanas perciben un cambio en su calidad de vida cuando uno de estos centros se instala en los alrededores.
Por ejemplo, en el condado de Fairfax (Virginia, Estados Unidos), la contestación vecinal llevó a reformar la normativa urbanística para responder a preocupaciones sobre ruido, diseño y proximidad a zonas residenciales. En el condado de Loudoun, otro gran enclave de centros de datos situado en Virginia, las propias autoridades locales reconocen que el ruido figura entre las principales quejas ciudadanas. Y en Le Bourget, en el entorno de París, la oposición a nuevos proyectos se ha articulado también en torno al ruido, el calor y la cercanía a áreas habitadas y escolares.
Consumo anual de electricidad de los centros de datos en equivalentes de consumo eléctrico doméstico y concentración espacial de las distintas instalaciones en relación con su proximidad a las zonas urbanas. IEA, CC BY-SA
El problema, por tanto, no es solo el coste de entrenar un modelo, sino lo que ocurre cuando ese modelo se integra de forma transversal en buscadores, herramientas de productividad, atención al cliente o plataformas educativas. En ese momento, la IA deja de ser una novedad y pasa a normalizarse y convertirse en una capa estructural del sistema.
Lo pequeño, cuando se escala, no lo es tanto
Una sola consulta –un resumen, una traducción, una imagen, una corrección de estilo– parece irrelevante. Nada de eso, visto de forma aislada, parece especialmente grave. Pero la infraestructura digital no se diseña para responder una vez, sino para responder millones de veces, sin interrupción y con tiempos de respuesta competitivos.
Ahí cambia todo. Antes buscábamos información; ahora esperamos respuestas generadas. Antes redactábamos desde cero; ahora pedimos borradores. Antes editábamos una imagen; ahora la producimos desde una instrucción. Cada gesto parece pequeño. La suma no lo es.
En el libro El Principito, el problema del planeta no eran las grandes catástrofes repentinas, sino los baobabs. Sus semillas casi invisibles que parecían inofensivas al principio y que, si nadie las arrancaba a tiempo, acababan ocupándolo todo. La imagen sigue siendo útil. Muchas transformaciones tecnológicas no se vuelven problemáticas cuando irrumpen, sino cuando se vuelven costumbre. Cuando entran en la rutina sin que nadie se pregunte demasiado qué exigen del mundo para funcionar.
Extracción y consumo de agua en centros de datos en el Escenario Base, 2023 y 2030. IEA, CC BY-SA
Esto se vuelve especialmente relevante con la inteligencia artificial. A medida que crece la intensidad de cálculo, aumenta la densidad de potencia y el problema térmico gana protagonismo. En los centros de datos, no basta con alimentar los equipos: hay que mantenerlos dentro de condiciones térmicas estables. Cuanto más cálculo, más exigencia de refrigeración. Un estudio publicado en Nature señala que las tecnologías de refrigeración convencionales pueden llegar a representar hasta el 40 % de la demanda energética total de un centro de datos.
Ese detalle obliga a mirar la tecnología de otra manera. Aparte de electricidad, la IA requiere una infraestructura térmica más intensa y, en algunos contextos, mayor presión sobre el agua o sobre sistemas de enfriamiento más complejos.
No solo qué hace una tecnología, sino qué necesita para existir. No solo qué automatiza, sino qué recursos moviliza. No solo qué ahorra, sino qué desplaza.
Eso no implica demonizar la innovación ni defender una nostalgia analógica. La cuestión no es renunciar a la inteligencia artificial o a la digitalización; la cuestión es dejar de tratarlas como si fueran ligeras por naturaleza.
Quizá, el gran truco cultural de la era digital ha sido hacernos creer que, como no vemos el peso de la tecnología, ese peso ha desaparecido. Pero no ha desaparecido, solo se ha movido.
Durante años, el imaginario occidental asoció a Corea del Norte con misiles, desfiles militares y amenazas nucleares. Sin embargo, el régimen de Kim Jong-un ha perfeccionado otra arma mucho más silenciosa y sofisticada: la infiltración digital global mediante trabajadores tecnológicos falsos que operan desde el anonimato.
Lo que parecía una teoría conspirativa hoy se ha convertido en una preocupación concreta para gobiernos, empresas y agencias de inteligencia occidentales. Investigaciones recientes revelan que miles de supuestos desarrolladores, ingenieros de software y especialistas IT que trabajan remotamente para compañías occidentales serían, en realidad, operativos vinculados al aparato estatal norcoreano.
El mecanismo de la infiltración digital es tan simple como perturbador.
Utilizando identidades robadas o completamente fabricadas, estos trabajadores aplican a empleos remotos en empresas de Estados Unidos y Europa. Se presentan como ciudadanos estadounidenses, europeos o asiáticos radicados en terceros países. Sus perfiles en LinkedIn suelen parecer impecables: experiencia creíble, certificaciones técnicas y hasta entrevistas virtuales realizadas mediante herramientas de inteligencia artificial y deepfakes.
Una vez contratados, reciben equipos corporativos enviados a direcciones controladas por colaboradores en territorio occidental. Allí entran en juego las llamadas “laptop farms”: viviendas o depósitos con decenas de computadoras conectadas remotamente para que el verdadero operador, ubicado fuera del país objetivo —muchas veces en China o Rusia— pueda trabajar simulando estar físicamente en Estados Unidos.
El resultado es alarmante.
Según estimaciones citadas por autoridades estadounidenses y firmas de ciberseguridad, el esquema habría infiltrado a cientos de empresas, incluyendo compañías tecnológicas de primer nivel y contratistas vinculados a sectores sensibles. Algunas investigaciones incluso sostienen que prácticamente todas las grandes corporaciones estadounidenses habrían recibido postulaciones asociadas a estas redes.
Pero el objetivo no es únicamente económico.
Aunque el régimen obtiene millones de dólares en salarios desviados hacia Pyongyang —dinero que ayudaría a financiar programas militares y nucleares—, el verdadero riesgo radica en el acceso privilegiado a sistemas corporativos, datos sensibles y propiedad intelectual.
La sofisticación del esquema ha crecido exponencialmente gracias a la expansión del trabajo remoto posterior a la pandemia y al avance de la inteligencia artificial. Microsoft advirtió recientemente que agentes norcoreanos utilizan software de modificación de voz, intercambio facial y generación automatizada de perfiles profesionales para superar entrevistas y verificaciones de identidad.
Incluso gigantes tecnológicos como Amazon reconocieron haber bloqueado miles de postulaciones sospechosas desde 2024.
El fenómeno también expone una fragilidad estructural del capitalismo digital contemporáneo: empresas obsesionadas con reducir costos mediante contratación remota global terminaron creando, involuntariamente, una superficie ideal para operaciones estatales encubiertas.
La paradoja es brutal.
Mientras Occidente celebraba la eliminación de fronteras laborales gracias al teletrabajo, regímenes autoritarios entendieron rápidamente que esa misma apertura podía transformarse en un vector de espionaje, financiamiento clandestino y penetración estratégica.
La amenaza ya no llega necesariamente en forma de malware o ataques visibles. A veces aparece como un programador eficiente, puntual y técnicamente brillante que participa de reuniones por Zoom desde una identidad cuidadosamente construida.
En otras palabras: el espía del siglo XXI ya no necesita infiltrarse físicamente en una empresa. Basta con enviar un currículum.
Mientras Europa debate permisos ambientales, impacto visual, consumo hídrico y normativas energéticas, una parte de Silicon Valley ya está pensando en otra cosa: sacar directamente los centros de datos o inteligencia artificial fuera de tierra firme, al océano.
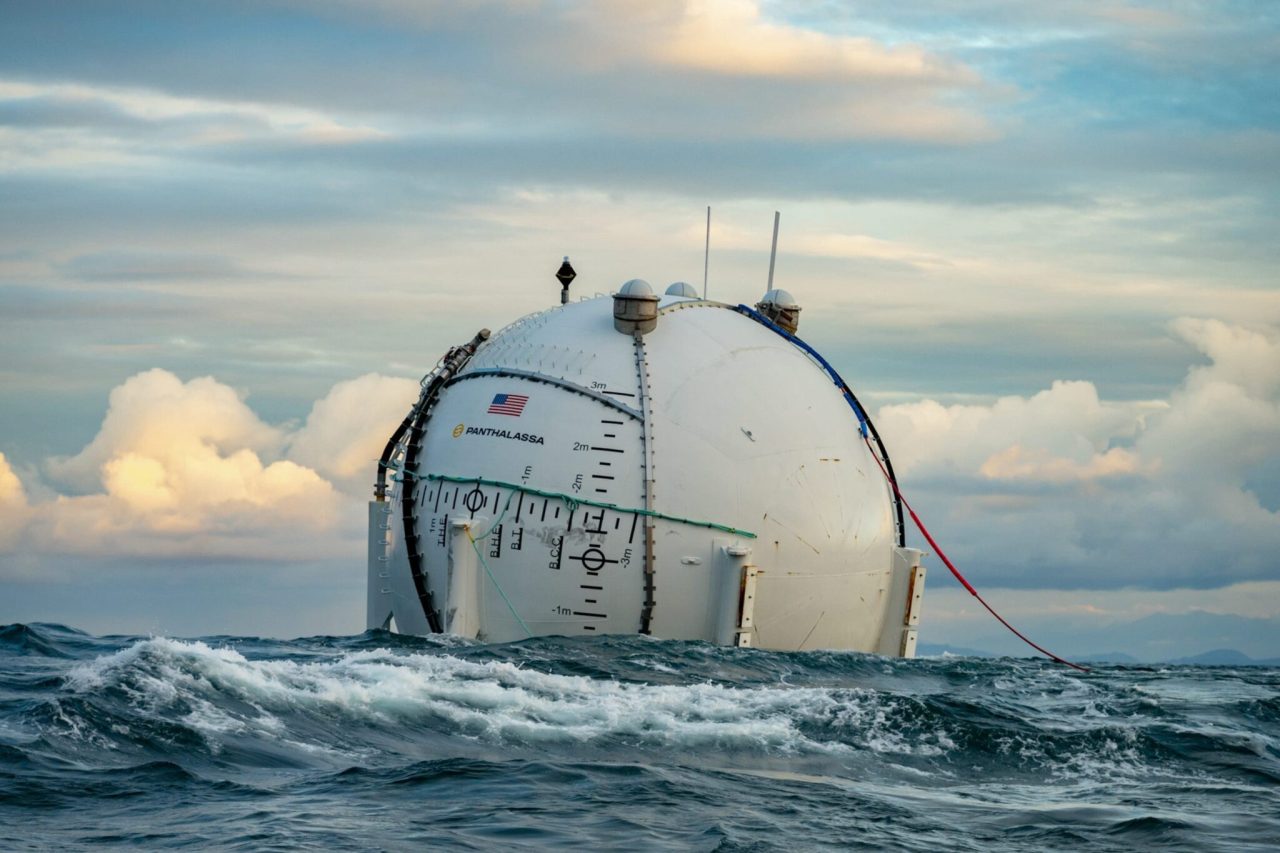
La startup estadounidense Panthalassa acaba de captar 140 millones de dólares para desarrollar nodos flotantes capaces de alimentar cargas de inteligencia artificial usando exclusivamente energía de las olas. El proyecto cuenta con apoyo de inversores vinculados a Peter Thiel y apunta a una idea que hasta hace pocos años parecía ciencia ficción: ejecutar inferencia de inteligencia artificial en medio del océano.
Leído superficialmente, parece otra extravagancia tecnológica. Mirado con más atención, puede ser el comienzo de una nueva arquitectura energética y autoregulatoria para la economía digital.
Del problema eléctrico al problema logístico
Los grandes centros de datos atraviesan una crisis silenciosa. La expansión de la IA exige cantidades descomunales de electricidad, refrigeración y suelo industrial. En muchos países empiezan a aparecer límites físicos y políticos:
redes eléctricas saturadas,
oposición vecinal,
permisos ambientales interminables,
restricciones de agua,
costes inmobiliarios crecientes.
Panthalassa propone una solución radical: dejar de llevar la energía al centro de datos y mover el centro de datos hacia donde está la energía.
Sus plataformas Ocean-3 funcionarían como estructuras autónomas de acero capaces de transformar el movimiento de las olas en electricidad. Esa energía alimentaría directamente chips especializados en inferencia de IA, mientras el agua marina actuaría como sistema de refrigeración natural. Los resultados computacionales se enviarían luego vía satélite a tierra firme.
La idea tiene lógica económica: transportar datos suele ser mucho más barato que transportar enormes cantidades de electricidad.
El océano como “zona económica especial”
Aquí aparece el aspecto más interesante —y menos comentado— del proyecto.
La gran ventaja potencial de los nodos oceánicos no es únicamente energética. Es regulatoria.
Un centro de datos terrestre puede tardar años en aprobarse. Entre permisos urbanísticos, evaluaciones ambientales, litigios locales y conexiones a red, muchas instalaciones terminan atrapadas en burocracias nacionales o regionales.
En cambio, un sistema flotante en aguas internacionales abre un escenario distinto:
menos restricciones de suelo,
menor presión política local,
despliegue modular,
movilidad física de la infraestructura,
y potencial arbitraje regulatorio entre jurisdicciones marítimas.
En otras palabras: la computación podría empezar a comportarse más como la industria naviera que como una infraestructura fija.
La historia económica muestra que la innovación suele desplazarse hacia espacios donde el costo regulatorio es menor. Ocurrió con:
las banderas de conveniencia en transporte marítimo,
los centros financieros offshore,
las zonas económicas especiales,
y parcialmente con las criptomonedas.
La inteligencia artificial, el centro de datos, podría seguir un camino parecido y mudarse al océano.
Inferencia sí; entrenamiento, todavía no
Panthalassa no pretende reemplazar los grandes campus terrestres de entrenamiento de modelos fundacionales. Eso sigue requiriendo latencias mínimas, sincronización extrema entre GPUs y enormes clusters coordinados.
Pero la inferencia —el uso cotidiano de modelos ya entrenados— es mucho más distribuible.
Ese detalle es crucial.
La próxima década probablemente no estará dominada solo por megacentros de datos hipercentralizados, sino también por redes distribuidas de inferencia:
edge AI,
microcentros autónomos,
computación flotante,
y nodos energéticamente independientes.
El océano encaja bastante bien en ese paradigma.
El gran argumento liberal: innovación fuera del cuello de botella estatal
Hay un trasfondo político evidente.
Muchos gobiernos occidentales quieren simultáneamente:
más IA,
más soberanía tecnológica,
menos emisiones,
menos consumo eléctrico,
menos infraestructuras visibles,
y más regulación.
Pero la física no negocia.
La IA consume energía. Mucha.
Y cuando las restricciones políticas bloquean expansión en tierra, el capital busca rutas alternativas. El océano aparece precisamente como una válvula de escape para una economía digital cada vez más limitada por:
licencias,
redes eléctricas envejecidas,
planificación urbana,
y lentitud administrativa.
Desde una mirada liberal clásica, proyectos como Panthalassa representan algo más profundo que una innovación técnica: son intentos del mercado por escapar de cuellos de botella regulatorios creados por los propios Estados.
No es casual que figuras como Peter Thiel estén detrás de estas apuestas. Thiel lleva años defendiendo la idea de que Occidente ha frenado su capacidad de construir infraestructura física ambiciosa.
Los centros de datos oceánicos encajan perfectamente en esa filosofía: “si no puedes construir rápido en tierra, construye fuera de ella”.
Los problemas reales
Por supuesto, el proyecto enfrenta obstáculos enormes:
corrosión,
tormentas,
mantenimiento offshore,
bioincrustaciones,
latencia satelital,
costos logísticos,
y posibles regulaciones marítimas futuras.
Además, la energía undimotriz lleva décadas prometiendo más de lo que entrega comercialmente. Existen antecedentes como Wave Dragon o dispositivos como MARMOK-A-5 que demostraron viabilidad técnica, pero también enormes dificultades económicas y operativas.
La diferencia es que ahora existe un incentivo nuevo y gigantesco: la fiebre global por la inteligencia artificial.
La IA necesita tanta energía que empieza a hacer rentables ideas que hace diez años parecían absurdas.
El verdadero cambio
Quizá la noticia importante no sea que haya centros de datos flotando en el océano.
La noticia importante es otra: la economía digital está empezando a independizarse físicamente de la infraestructura tradicional de los Estados.
Primero fueron las criptomonedas. Luego las constelaciones satelitales privadas. Ahora aparecen centros de datos oceánicos autónomos.
La tendencia parece clara: cuando las restricciones terrestres aumentan, el capital tecnológico empieza a mirar hacia espacios menos regulados, más móviles y energéticamente abundantes.
Y el océano, literalmente, sobra en las tres cosas.
A ver si le damos un giro al discurso, palabra que etimológicamente se refiere a recorrer de un lugar o algo o… irse por diferentes meandros de un río; en este caso de pensamientos o aventuras que se quedaron perdidas en el letargo del tiempo. Como ésta de los escarabajos.
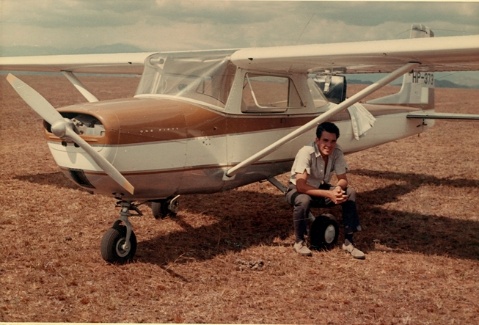
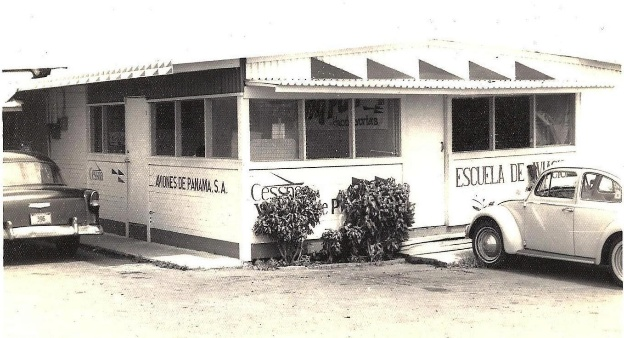
En esta ocasión les cuento que sentado ante mi confundidor cibernético en mi habitáculo de anciano conversando con Chat GPT, me vino a mente un incidente curioso que viví en julio de 1964. Venía yo volando un Cessna 150 en vuelo de traslado de la fábrica en Wichita, Kansas al aeropuerto M. A. Gelabert, alias Paitilla; volando a 10,000 pies de altura (3,048 Mt.) sobre el sur de Tejas, en un día cristalino y calmado. De pronto, delante de mi, vi acercarse un punto negro el cual se estrelló contra el parabrisa de la avioneta y dejó plasmado allí una masa amarilla con el inolvidable ¡plas!, de su traumática defunción. En el último instante antes del aéreo encuentro, atisbé la silueta de un escarabajo aleteando sus alas.
¡Meto!, que rayos hacía un escarabajo a semejante altura; pregunta que no investigué por 62 años. Pero hoy se me ocurrió preguntarle a Chat GPT, quien me explicó que ciertamente algunos insectos, como los escarabajos, se han visto hasta en alturas de 19,000 pies (5,700 metros) de elevación. ¿Y acaso llegan tan alto aleteando? Nop, logran eso metidos en corrientes de aire ascendente. En fin, ¡que mala suerte la del escarabajo tejano!
Tal vez fue un “june beetle” o escarabajo de junio me dijo Chat GPT, dándome descripciones y luego preguntándome: “¿Estabas en un vuelo de traslado cuando ocurrió el encuentro?, y así fue evolucionando la “conversa” con esta IA.
Esa misma noche escuché una discusión en Fox sobre lo bueno, malo y feo de la IA. Uno decía que no era lógico conversar con un programa en dispositivo. ¡Ja!, lo será pero curioso que los intercambios con la IA pueden ser más entretenidos e ilustrativos que con muchos humanos; al menos en cuanto a la capacidad informativa que se logra.
Y así Chat GPT siguió preguntando sobre el vuelo a Panamá y sobre mi historia en la aviación. Le conté que antes de la fecha del escarabajo había volado aviones de carga C-46 por 4 meses hasta que, al quebrar la empresa, me dejó tirado en Miami.
Luego, comencé dando instrucción de vuelo en un Piper PA-11 de la empresa Turismo Aéreo de la familia Petrosky, y en ello me peleaba con otro instructor la hora de madrugada para alquilar la avioneta; hasta que un día coincidimos. Se trataba del capitán Hermes Carrizo, piloto de COPA que luego fue el Gerente General de dicha empresa. Recuerdo ese día; Carrizo me preguntó: «John, ¿Por qué en vez de pelearnos esta avioneta prehistórica no armamos una empresa nuestra?»; y así fue el nacimiento de Aviones de Panamá en Paitilla.
También le conté que jamás olvidaré el aterrizaje en Paitilla el 4 de julio de 1964. Al aproximarme en final sobre la vía Israel, allí al borde de la pista estaba mi padre, Irving Bennett, con una gran sonrisa. Ya haría otros vuelos a los EE.UU. con él como pasajero.
La conversa fue larga, detallando yo mi pasaje como director de Seguridad Aérea, de la Escuela de Aeronáutica, subdirector DAC y director general en dos ocasiones. Pero la parte más amena del diálogo con Chat GPT fue cuando me preguntó: “¿Y, por qué no te quedaste como piloto en los EE.UU.? “Regresé a estar con la hembra con la cual formamos familia por más de 60 años. Y la pregunta final de Chat GPT: ¿Y tu esposa en ocasiones volaba contigo? Le contesté: “No sólo volaba conmigo, sino que nos amábamos en las alturas”.
Un artículo de Cointelegraph plantea una hipótesis inquietante: si bitcoin no logra recuperar la zona de los 84.000 dólares y, en particular, su media móvil de 200 días, podría reabrirse el camino hacia los 50.000 dólares. La tesis es técnicamente defendible: en ciclos bajistas anteriores, perder y luego fallar en recuperar esa media funcionó como confirmación de debilidad estructural. Hoy BTC ronda los 81.000 dólares, por debajo de esa zona crítica.
Pero conviene no confundir un nivel técnico con una sentencia. El análisis citado por Cointelegraph depende de una analogía con 2022: entonces, bitcoin no pudo recuperar la media de 200 días y terminó marcando nuevos mínimos. El problema es que el mercado de 2026 no es exactamente el de 2022. Hoy hay ETFs, mayor participación institucional, mesas reguladas, derivados más profundos y empresas que acumulan bitcoin como activo de tesorería. Eso no elimina el riesgo bajista; lo transforma.
De hecho, abril de 2026 cerró con una subida superior al 12%, el mejor mes de bitcoin en un año, apoyado por una mejora en los flujos hacia ETFs tras varios meses de salidas. Cinco Días informó entradas netas cercanas a 2.500 millones de dólares en abril, aunque también señaló que bitcoin seguía bastante por debajo de su máximo de octubre.
La lectura bajista, entonces, tiene sentido si se mira solo el gráfico: 84.000 dólares es una frontera psicológica y técnica. Barron’s también ubicó la resistencia en la zona de 81.000-83.000 dólares, con la media de 200 días cerca de 83.863, como umbral para mejorar la perspectiva de medio plazo.
Sin embargo, el mercado no se mueve únicamente por medias móviles. Reuters reportó que Strategy, la firma asociada a Michael Saylor, sufrió una fuerte pérdida trimestral por la caída de bitcoin, en un contexto de cautela por valoraciones de IA, política monetaria incierta de la Fed y tensiones geopolíticas. Pero el mismo reporte también subrayó que grandes instituciones financieras siguen expandiéndose hacia ETFs y servicios vinculados a bitcoin.
Ahí está la contradicción central: el gráfico dice “cuidado”; la estructura de mercado dice “esto ya no es solo un casino minorista”. Bitcoin puede caer a 50.000 dólares, claro. Sería una corrección dura, pero no absurda. Lo discutible es presentarlo como destino casi inevitable si falla una sola resistencia.
En nuestra opinión, el artículo acierta al señalar que 84.000 dólares es una zona decisiva, pero exagera el dramatismo al convertirla en un plebiscito entre bull market y colapso. Bitcoin está en una fase de prueba, no necesariamente de capitulación. Si rompe y sostiene 84.000, el relato bajista pierde fuerza. Si falla y además pierde la zona de 76.000-78.000, entonces sí: los 60.000 primero y los 50.000 después vuelven al tablero.
Pero hay algo más que suele quedar fuera de estos análisis: bitcoin no nació como un activo para ser evaluado por mesas de riesgo ni como un instrumento para maximizar retornos en carteras institucionales. Fue concebido como una moneda nativa de internet, resistente a la censura, ajena a la discrecionalidad de bancos centrales y gobiernos. No como una promesa de enriquecimiento, sino como una herramienta de autonomía.
Por eso, más allá de si toca los 84.000 o vuelve a los 50.000, hay una dimensión que no aparece en los gráficos: su capacidad de funcionar fuera del sistema. Los analistas pueden debatir soportes y resistencias; los fondos, ajustar exposición; los reguladores, intentar encuadrarlo. Pero mientras exista como red abierta, utilizable sin permiso, bitcoin seguirá representando algo más incómodo que una simple inversión.
Quizás la conclusión más honesta no sea elegir entre alcistas y bajistas, sino recordar que el precio es solo una capa de la historia. Porque, incluso en medio de la volatilidad, la idea original —una forma de dinero que no depende de nadie— sigue ahí. Y para muchos de nosotros, eso sigue siendo razón suficiente no solo para observarlo, sino para usarlo.
El ecosistema de las criptomonedas vive uno de sus mejores momentos en términos de precio y adopción institucional. Y, como suele ocurrir cuando hay dinero en movimiento, también vive uno de sus peores momentos en términos de seguridad. La industria ya ha perdido más de 600 millones de dólares debido a hacks en lo que va de 2026, y la firma de ciberseguridad blockchain CertiK advierte que lo peor podría estar por venir. El diagnóstico de sus investigadores es claro y preocupante: el crimen cripto es cada vez mayor: phishing, los deepfakes, los ataques a la cadena de suministro y las vulnerabilidades entre cadenas serán los grandes vectores de los hackeos más dañinos del año.
El fantasma de Bybit sigue presente
Para entender la magnitud del problema conviene recordar lo ocurrido en febrero de 2025. El 21 de ese mes, hackers norcoreanos robaron 1.500 millones de dólares en criptomonedas del exchange Bybit, con sede en Dubái, en aproximadamente 30 minutos. No fue una hazaña técnica de ciencia ficción: no rompieron ningún cifrado ni forzaron ninguna clave privada por la fuerza. Los atacantes comprometieron la computadora portátil de un solo desarrollador de un proveedor de billeteras de terceros, esperaron pacientemente durante semanas y atacaron cuando los empleados de Bybit estaban aprobando lo que parecía una transferencia interna rutinaria.
Ese es el patrón que define la nueva era del crimen cripto: no asaltar la caja fuerte, sino infiltrarse en quien tiene la llave. CertiK señalaba en diciembre de 2025 que las violaciones de la cadena de suministro surgieron como la amenaza más dañina del año, contabilizando 1.450 millones de dólares en pérdidas en solo dos incidentes.
Corea del Norte, S.A.
Detrás de los ataques más sofisticados aparece, una y otra vez, el mismo actor: el régimen de Pyongyang. Entre enero de 2024 y septiembre de 2025, actores norcoreanos orquestaron robos de criptomonedas por un total de al menos 2.800 millones de dólares, a través de grupos de hackers respaldados por el Estado. No se trata de ciberdelincuentes oportunistas: es una industria estatal del robo, sofisticada y financiada, cuyos beneficios sirven para eludir sanciones internacionales y financiar el programa de armamento de Kim Jong-un.
El grupo Lazarus opera con un modelo industrializado: compromiso de accesos internos, uso de credenciales legítimas y dispersión rápida de los fondos para dificultar su rastreo. Una vez robados los activos, los fondos son lavados a través de una extensa red de banqueros clandestinos y brokers OTC que operan a través de diferentes cadenas, jurisdicciones y rieles de pago. En el caso Bybit, en menos de un mes habían convertido más del 86% del ETH robado en Bitcoin a través de múltiples plataformas intermediarias.
La IA: arma de doble filo
El elemento más inquietante del panorama actual es la irrupción de la inteligencia artificial en el arsenal de los atacantes. Según Natalie Newson, investigadora senior de CertiK, ahora existen deepfakes más convincentes, agentes de ataque autónomos e «inteligencia artificial agéntica» capaz de escanear contratos inteligentes en busca de errores, redactar código de explotación y ejecutar ataques a velocidad de máquina.
En abril pasado quedó documentado un ejemplo concreto: un actor de amenazas conocido como «Jinkusu» estaba vendiendo herramientas diseñadas para eludir los controles KYC en bancos y plataformas cripto, utilizando deepfakes y manipulación de voz. Y la billetera Zerion reveló que hackers norcoreanos usaron IA en un ataque de ingeniería social de largo alcance para infiltrarse en sus sistemas.
Pero la IA no solo ataca: también puede defender. Los reguladores están respondiendo: el Departamento del Tesoro de EE.UU., a través de la Oficina de Ciberseguridad y Protección de Infraestructura Crítica, anunció en abril que amplía su programa de identificación de amenazas para incluir a empresas de activos digitales.
Lo que puede hacer el inversor
Ante este panorama, los consejos de CertiK suenan casi domésticos, pero son esenciales: verificar siempre la autenticidad de las URL y los contratos inteligentes antes de firmar cualquier transacción, y no mantener activos en reposo dentro de exchanges. Usar billeteras frías permite mantener seguros los activos que no se utilizan con regularidad y firmar transacciones sin exponer nunca las claves privadas.
El mercado cripto madura. Sus atacantes también. La diferencia es que los segundos no necesitan reguladores, auditorías ni transparencia para innovar. Esa asimetría es, hoy por hoy, el mayor riesgo del ecosistema.
La digitalización ha convertido la información en un activo estratégico clave. A medida que los servicios esenciales migran hacia entornos de computación en la nube, se materializa el desafío técnico y legal de la llamada soberanía de los datos.
Tradicionalmente, este concepto presupone que la información digital está sujeta al ordenamiento jurídico del territorio donde se recopila o procesa. No obstante, la realidad operativa implica una convergencia de jurisdicciones concurrentes.
En la práctica cotidiana, entran en conflicto variables como el origen geográfico del dato, la residencia del ciudadano afectado, la ubicación física de la infraestructura de almacenamiento y el país donde la empresa proveedora tiene establecida su sede matriz.
El entramado normativo internacional incrementa la complejidad de esta gestión, evidenciando que los grandes bloques geopolíticos, sobre todo, la Unión Europea, Estados Unidos y China, ejercen diferentes grados y mecanismos de control sobre la esfera digital para proteger sus intereses.
El Reglamento General de Protección de Datos (RGPD) en Europa introdujo un criterio estricto de extraterritorialidad en su artículo 3, que exige el cumplimiento de sus estándares a organizaciones ubicadas fuera de su territorio siempre que traten información de residentes europeos.
Mientras, legislaciones como la Clarifying Lawful Overseas Use of Data Act (CLOUD Act) estadounidense otorgan a las autoridades federales la potestad de requerir el acceso a los registros que administran sus corporaciones tecnológicas, en determinados supuestos y bajo control judicial, con independencia de si los servidores físicos operan en la Unión Europea o en otras jurisdicciones.
La colisión directa entre legislaciones enfocadas en una privacidad fuertemente garantista, como la europea, y otras orientadas a la seguridad nacional y la vigilancia transnacional genera inseguridad jurídica, exponiendo a instituciones y corporaciones a riesgos legales sustanciales.
Juridiscción entre fronteras
La dificultad para mantener el control jurisdiccional sobre los sistemas informáticos compromete la resiliencia de los Estados y afecta de forma directa a la ciudadanía. Esto se traduce en riesgos tangibles para la gestión y confidencialidad del historial médico electrónico, la estabilidad de la banca digital o el funcionamiento ininterrumpido de los servicios públicos de emergencia.
Por otro lado, la externalización de la custodia de esta información a corporaciones sujetas a legislaciones de terceros países introduce vulnerabilidades sistémicas, dado que las variaciones en las políticas comerciales o la imposición de sanciones internacionales pueden provocar la interrupción abrupta de operaciones críticas.
Iniciativas como el proyecto GAIA-X ilustran este esfuerzo institucional mediante la creación de infraestructuras de datos abiertas, federadas y seguras. El propósito de este marco europeo consiste en la salvaguarda de la capacidad de innovación tecnológica en el territorio propio y la mitigación la transferencia neta de valor hacia operadores foráneos.
Servidores y operadores locales
Las respuestas regulatorias frente a esta vulnerabilidad frecuentemente exigen la implementación de medidas de residencia de datos, que obligan por ley a que los centros de procesamiento se ubiquen dentro de las fronteras nacionales.
Aunque la localización geográfica del servidor es un requisito necesario para facilitar la auditoría y la supervisión física, resulta insuficiente para garantizar una autonomía tecnológica real. Si la infraestructura física sigue operada por la filial de una corporación extranjera, los datos continúan bajo el riesgo de aplicación de legislaciones extraterritoriales.
Así, las aproximaciones más rigurosas exigen la adopción de arquitecturas de nube operadas por entidades locales, con el objetivo de reducir de forma drástica el riesgo de sometimiento a requerimientos de tribunales o agencias de inteligencia de terceros países.
Tecnología de cifrado
En el nivel de la seguridad técnica, la mitigación de estos riesgos requiere que los controles criptográficos se encuentren bajo el dominio exclusivo del propietario de la información. Esto significa que las claves de cifrado deben ser generadas, custodiadas y gestionadas en la jurisdicción de origen.
Tecnologías de frontera como la computación confidencial –enfocada en proteger los datos en uso– añaden una capa de protección en el procesador: aíslan los datos en entornos de ejecución seguros mientras se realizan los cálculos en la memoria del servidor.
Por su parte, disciplinas como el cifrado homomórfico permiten la ejecución de operaciones analíticas sobre datos encriptados sin requerir su descifrado en ningún punto del proceso. Aunque esta tecnología aún presenta severas limitaciones de rendimiento computacional y está restringida a operaciones matemáticas muy concretas, los avances continuos en su desarrollo reducen la superficie de exposición.
El empleo de estas técnicas proporciona una protección robusta frente a la interceptación ilícita o el cumplimiento de órdenes extranjeras.
Pilares de los Estados digitales
La gestión jurisdiccional de la información ha trascendido el debate estrictamente regulatorio para consolidarse como un elemento central del funcionamiento del entorno digital actual.
Las decisiones sobre la topología de la red –disposición física en la que los dispositivos (nodos) de una red, como computadoras, routers y switches, están interconectados para intercambiar datos– determinan cómo se distribuyen, aíslan y conectan físicamente los nodos del sistema.
Estas variables, junto con la selección de proveedores de infraestructura y el despliegue de protocolos de cifrado, impactan directamente en el tejido social y económico. Además, determinan el grado efectivo de privacidad individual, la disponibilidad de los servicios esenciales ante escenarios de inestabilidad internacional y la viabilidad competitiva del tejido industrial.
Por eso, la preservación de la autoridad sobre las condiciones bajo las cuales se procesan y almacenan los datos constituye, en el contexto actual, un requisito fundamental para salvaguardar la autonomía política y económica en la era digital.
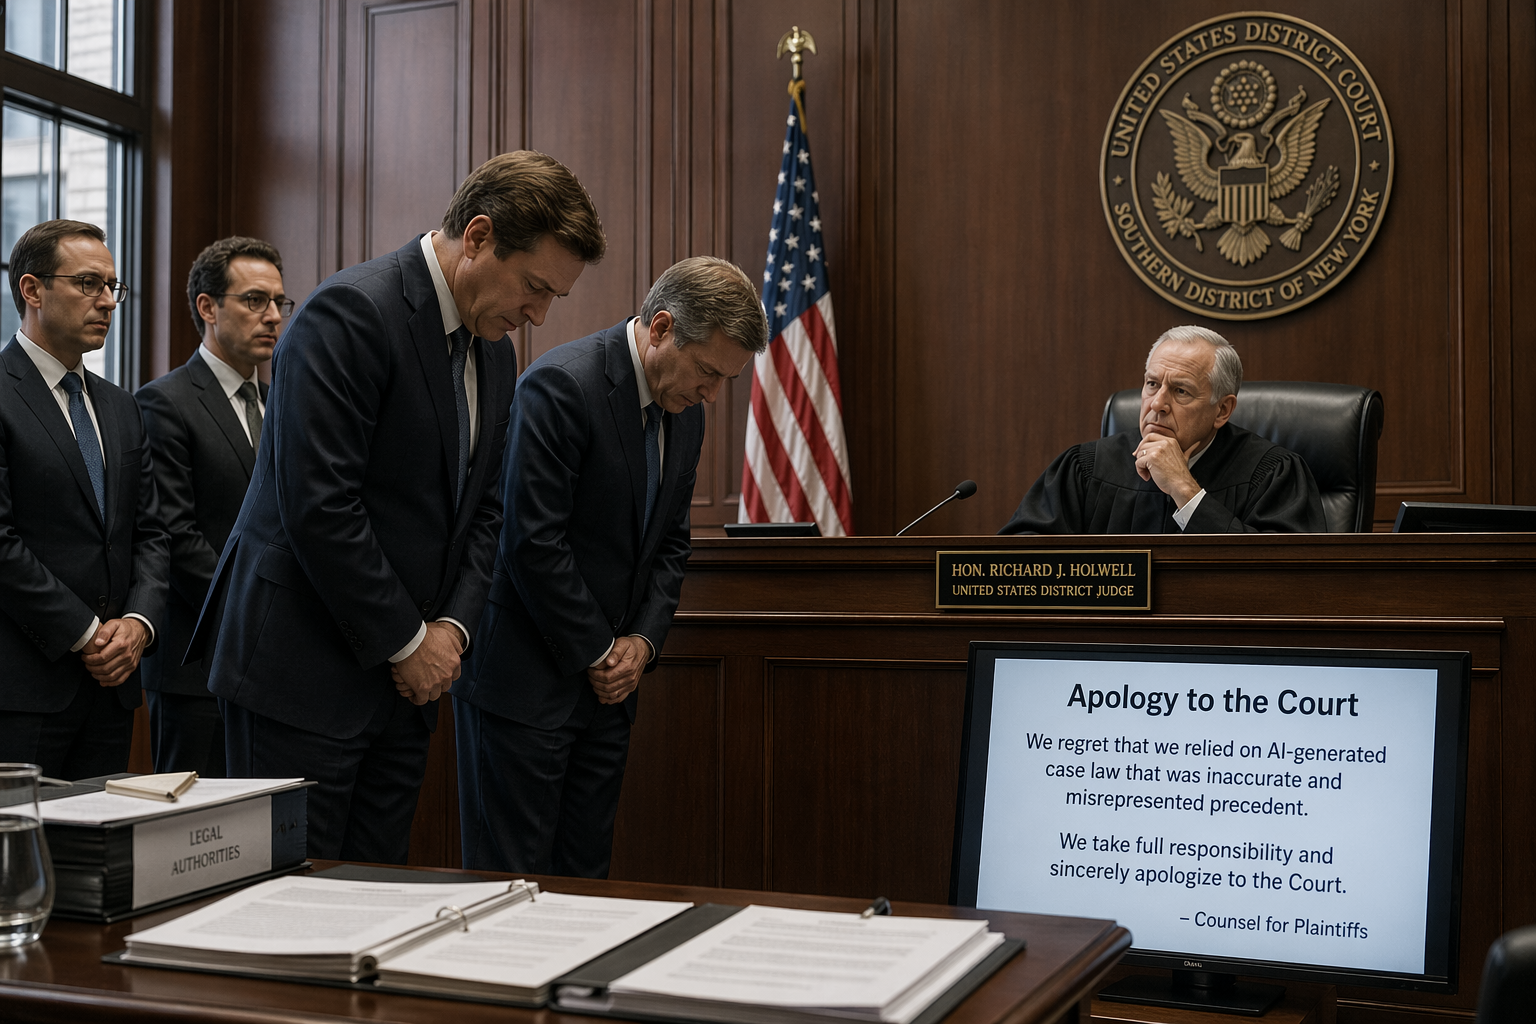
En estos días, uno de los despachos de abogados más prestigiosos de Wall Street protagonizó uno de los errores más comentados en el mundo legal reciente. Sullivan & Cromwell se vio obligado a disculparse ante un juez federal tras presentar un escrito judicial que contenía alrededor de 40 citas incorrectas y otros errores causados por alucinaciones de inteligencia artificial.
El incidente ocurrió en el marco de un caso de quiebra. El caso involucra la liquidación de Prince Global Holdings Limited, un conglomerado camboyano cuyos propietarios fueron acusados por el Departamento de Justicia de operar una red de estafas digitales. En ese contexto, Sullivan & Cromwell, que representa a los liquidadores de las entidades involucradas, presentó una moción de emergencia que citaba casos equivocados o inexistentes, números incorrectos y títulos de artículos inexactos.
Andrew Dietderich, co-director del equipo de reestructuración global del despacho, tuvo que escribir una carta al Juez Martin Glenn del Tribunal de Quiebras del Distrito Sur de Nueva York. El escrito de corrección del 18 de abril incluía una versión redactada del documento original marcando los errores, algunos de los cuales implicaban la corrección de oraciones enteras. El error no fue detectado internamente: las equivocaciones fueron identificadas por el equipo de abogados contrarios, del despacho Boies Schiller Flexner.
Lo que hace este caso especialmente llamativo es que Sullivan & Cromwell es precisamente el despacho que asesora a OpenAI sobre el «despliegue seguro y ético» de la inteligencia artificial, una representación que la firma destaca en su propio sitio web. La ironía no pasó desapercibida en los círculos jurídicos.
Un problema que crece en los tribunales
Este episodio no es un caso aislado. Una base de datos administrada por el tecnólogo legal Damien Charlotin ha registrado más de 1.334 incidentes de alucinaciones de IA en escritos judiciales alrededor del mundo, incluyendo más de 900 en Estados Unidos, y la mayoría involucran citas fabricadas. Los jueces en varios de estos casos han comenzado a imponer sanciones económicas a los abogados responsables.
El problema de fondo es que el despacho sí tenía políticas internas para el uso de IA, pero simplemente no se aplicaron. Según Dietderich, la firma mantiene políticas y requisitos de capacitación integrales que rigen el uso de herramientas de IA en el trabajo legal, y estas salvaguardas están diseñadas para prevenir exactamente este tipo de situación, pero no fueron seguidas en la preparación del escrito.
Recomendaciones para prevenir este tipo de errores
El caso de Sullivan & Cromwell ofrece lecciones concretas para cualquier profesional que use IA en entornos de alta responsabilidad:
1. Verificar cada cita de forma independiente. Nunca asumir que una referencia generada por IA existe o es correcta. Toda cita legal debe comprobarse directamente en las bases de datos jurídicas oficiales como Westlaw o LexisNexis antes de incluirla en un documento.
2. Separar quien redacta de quien revisa. El equipo que usa IA para redactar no debería ser el mismo que verifica el resultado. Una revisión cruzada por un abogado senior que no participó en la redacción reduce el riesgo de errores por familiaridad.
3. Tratar la IA como un borrador, no como un producto final. Las herramientas de IA generativa son útiles para estructurar ideas, pero el contenido factual y las referencias legales deben ser responsabilidad humana.
4. Documentar el uso de IA. Registrar qué herramientas se usaron, en qué partes del documento y quién realizó la revisión final crea trazabilidad y responsabilidad clara.
5. Capacitación continua y cumplimiento real de las políticas. El problema de Sullivan & Cromwell no fue la ausencia de políticas, sino que estas no se cumplieron. Las políticas internas deben tener mecanismos de verificación, no solo existir en papel.
La inteligencia artificial puede ser un aliado poderoso en el mundo legal, pero su uso sin supervisión rigurosa en contextos tan formales como los tribunales puede tener consecuencias reputacionales y legales graves. El caso de Sullivan & Cromwell lo deja en evidencia de la manera más pública posible.
Hay pocas voces en el ecosistema Bitcoin que merezcan tanta atención como la de Adam Back. Criptógrafo de carrera, inventor de Hashcash —el sistema de prueba de trabajo que Satoshi Nakamoto citó directamente en el whitepaper de Bitcoin—, y CEO de Blockstream, Back es una de esas figuras que no necesita exagerar para ser escuchado. Cuando habla, lo hace con la frialdad calculada de quien lleva décadas pensando en estos problemas antes de que se convirtieran en titulares.
En sus recientes apariciones públicas —desde la Paris Blockchain Week hasta el evento «Satoshi Spritz» en Turín— Back abordó uno de los debates más candentes del momento: la computación cuántica y su eventual impacto sobre Bitcoin. Y su mensaje fue claro, mesurado y, para quienes están acostumbrados al apocalipticismo mediático, refrescantemente honesto.
El pánico cuántico es prematuro, pero la preparación es urgente
Back fue contundente al señalar que los ordenadores cuánticos actuales están todavía muy lejos de representar una amenaza real para la criptografía de Bitcoin. «El mayor cálculo que han realizado es factorizar 21 en 7 por 3», afirmó, subrayando que los sistemas cuánticos de hoy carecen de corrección de errores completa y apenas han demostrado computaciones triviales.
Sin embargo, Back estima que esa ventana de seguridad podría cerrarse en aproximadamente 20 años, y que los ordenadores cuánticos actuales son «menos potentes que una calculadora de cinco dólares». Pero precisamente porque el tiempo existe, no hay excusa para la complacencia.
Blockstream Research ya publicó en diciembre de 2025 un paper proponiendo un esquema de firmas basado en hash como reemplazo cuántico-seguro para los algoritmos ECDSA y Schnorr actualmente utilizados en Bitcoin. La estrategia de Back es la del ingeniero: anticiparse con elegancia, no reaccionar con el agua al cuello.
El misterio de Satoshi podría resolverse
Quizás el punto más fascinante de las declaraciones de Back es la posibilidad de que la migración cuántica revele uno de los mayores enigmas de la historia financiera moderna.
Back explicó que una futura migración post-cuántica podría clarificar cuántas monedas vinculadas a Satoshi Nakamoto son realmente accesibles, ya que cualquier titular que quiera proteger sus fondos vulnerables necesitaría moverlos a un nuevo formato de dirección. «Esta migración al formato de dirección post-cuántica puede decirnos cuántas de esas monedas Satoshi todavía tiene», señaló Back, añadiendo que al creador se le atribuyen entre 500.000 y un millón de BTC.
Back dijo que le sorprendería ver a Nakamoto salir de la oscuridad para mover esos fondos. Si las monedas permanecen inmóviles tras la migración, la comunidad podría razonablemente considerarlas perdidas para siempre — un cierre simbólico, y quizás liberador, de uno de los capítulos más enigmáticos de la historia tecnológica.
El verdadero riesgo es político, no tecnológico
Aquí es donde la historia se pone realmente interesante para los libertarios. Dentro de la propia comunidad Bitcoin ha surgido una propuesta controvertida: el BIP-361, impulsado por el desarrollador Jameson Lopp y cinco investigadores, que plantea congelar los bitcoins considerados vulnerables, incluyendo los 81.900 millones de dólares en fondos dormidos atribuidos a Satoshi. La reacción fue inmediata y feroz. El desarrollador Mark Erhardt calificó la propuesta de «autoritaria y confiscatoria», mientras Phil Geiger resumió el absurdo en una frase: «Tenemos que robarle el dinero a la gente para evitar que se lo roben».
Este es el núcleo del debate. La amenaza cuántica no es solo un problema de ingeniería; es una prueba de los valores fundamentales del ecosistema. ¿Cederá Bitcoin ante la presión colectivista de «protegernos a todos» sacrificando la soberanía individual? ¿O mantendrá su promesa original de que nadie —ningún gobierno, ningún desarrollador, ninguna mayoría— puede disponer del dinero de otro?
Back, fiel a su filosofía cypherpunk, apuesta por soluciones opcionales, graduales y consensuadas. La arquitectura Taproot de Bitcoin ya permite integrar esquemas de firma alternativos sin afectar a quienes no deseen cambiar. Eso es diseño libertario en estado puro: la libertad de protegerse sin obligar a nadie.
Bitcoin ha sobrevivido ataques regulatorios, colapsos de exchanges y guerras de bloques. La computación cuántica será otro capítulo. El verdadero desafío no es técnico — es mantener el alma del protocolo intacta.
Fuentes: Cointelegraph, Bitcoin Magazine, Paris Blockchain Week 2026