Etiqueta: privacidad

  • 1337: el pequeño código que sobrevivió a la cultura hacker y llegó hasta la privacidad digital

    1337: el pequeño código que sobrevivió a la cultura hacker y llegó hasta la privacidad digital

    Si alguna vez viste el número 1337 en un nombre de usuario, una donación en Bitcoin, una dirección, una contraseña antigua, una remera geek o una conversación entre gente de tecnología, probablemente no estaba allí por casualidad.

    1337 se lee “LEET”, una forma abreviada de elite.

    El truco consiste en reemplazar letras por números visualmente parecidos:

    1 = L
    3 = E
    3 = E
    7 = T

    Así, 1337 → LEET → elite.

    Pero detrás de esa pequeña broma tipográfica existe toda una historia de cultura digital, anonimato, pertenencia y resistencia frente al control.

    De los BBS a la cultura hacker

    El llamado leetspeak apareció y se popularizó en los años 80 y 90 en comunidades informáticas, especialmente en BBS (Bulletin Board Systems), foros, grupos de hackers, jugadores y usuarios técnicamente avanzados.

    En aquella Internet primitiva, escribir palabras sustituyendo letras por números servía para varias cosas. A veces era simplemente diversión, o permitía distinguir a quienes pertenecían a determinada comunidad. Y en otros casos ayudaba a evitar filtros automáticos muy rudimentarios que buscaban palabras exactas. No era criptografía, pero tampoco era anonimato real. Eso sí, expresaba una idea que luego aparecería repetidamente en la cultura cypherpunk: si alguien construye un sistema para clasificar y controlar información, los usuarios intentarán encontrar maneras de escapar de él.

    Con el tiempo, leet dejó de significar literalmente “élite informática” y se convirtió en una especie de guiño cultural. Escribir 1337 era una manera de decir: sé de dónde viene esto.

    ¿Qué tiene que ver con la privacidad?

    Aquí conviene hacer una precisión. 1337 no significa privacidad. No es un código criptográfico, no protege datos y no convierte una comunicación en anónima. Su relación con la privacidad es cultural.

    Muchos de los espacios donde se utilizaba leetspeak eran también lugares donde se discutían criptografía, software libre, seguridad informática, pseudónimos, anonimato y libertad en Internet; es decir, 1337 terminó formando parte del lenguaje informal de una generación que empezó a hacerse una pregunta que hoy resulta muchísimo más importante: ¿cuánto debe saber una red sobre nosotros?

    Aquella pregunta pareció casi extravagante durante los primeros años de Internet. Hoy vivimos rodeados de respuestas. Nuestros teléfonos saben dónde estamos; los bancos conocen buena parte de nuestros movimientos financieros, las plataformas conocen qué compramos, qué leemos, con quién hablamos y cuánto tiempo permanecemos mirando una pantalla. La privacidad digital dejó de ser una preocupación de hackers excéntricos y se convirtió en una cuestión cotidiana.

    Del leetspeak a Bitcoin

    Por eso tampoco resulta extraño encontrar 1337 dentro del ecosistema Bitcoin o en comunidades cypherpunk. Puede aparecer como una cantidad simbólica (por ejemplo, 1.337 sats), como parte de un alias o simplemente como una referencia cultural. No aporta ninguna propiedad técnica al dinero, pero recuerda una genealogía.

    Antes de Bitcoin estuvieron los cypherpunks. Antes de las wallets estuvieron las claves PGP. Antes de que los gobiernos discutieran cómo regular la privacidad financiera, ya existían comunidades que defendían la criptografía como herramienta para proteger al individuo.

    Bitcoin llevó parte de esa filosofía a otro terreno: el dinero. Monero la llevó aún más directamente hacia la privacidad financiera. Y herramientas cifradas de comunicación hicieron lo mismo con nuestros mensajes.

    Una pequeña cifra con una gran historia

    Hoy 1337 puede parecer una curiosidad nerd. Y en buena medida lo es.

    Pero también es un fósil cultural de una etapa muy importante de Internet: aquella en la que los usuarios todavía experimentaban con identidades, lenguaje y tecnologías sin asumir que todo debía estar permanentemente identificado, registrado y analizado.

    No hace falta convertir cuatro números en un símbolo revolucionario, pero sí vale la pena recordar de dónde vienen. Porque detrás de 1337 hay algo más interesante que una forma de escribir “elite”. Hay una vieja intuición de Internet: los individuos también pueden crear sus propios códigos, sus propias comunidades y sus propias herramientas sin pedir permiso.

    Y esa idea, décadas después, sigue siendo central para cualquier conversación seria sobre privacidad y libertad digital.

  • Privado, Propiedad, Privacidad, Privatizar…

    Privado, Propiedad, Privacidad, Privatizar…


    Hay palabras alrededor de las cuales revolotean los entendimientos, tal como las abejas al panal o las moscas al detrito. El uso que se les da no es inocente: incide, influye y repercute en el ámbito de la moralidad y en lo político. Y “político” aquí significa los asuntos de la polis, de la ciudad, de la comunidad… y, más allá, del discurso del Estado, de sus gobiernos y de las tendencias que pretendan orientar la vida en común. Todas esas palabras —privado, propiedad, privacidad, privatizar— apuntan, en el fondo, a una sola realidad: aquello que uno posee de manera propia. La vida, la familia, la casa, la libertad, el fruto del propio trabajo y el ejercicio de las actividades económicas. Cosas que otros no pueden quitarte ni usar sin tu consentimiento.


    Es tentador perderse en discusiones interminables sobre “qué es exactamente la propiedad privada”. Algunos convierten el debate en un juego de definiciones: “define primero qué entiendes por propiedad. Ese tipo de pelea por las palabras suele servir para evitar la cuestión de fondo. Lo importante no es el diccionario, sino qué estamos tratando de proteger cuando hablamos de lo propio.


    Por eso prefiero hablar de lo apropiado: aquello que es natural y propio de la persona antes de cualquier constitución o ley. No se trata de un privilegio concedido por el Estado, sino de algo que ya nos pertenece por el hecho de ser personas: el dominio sobre nuestro cuerpo, nuestras acciones, nuestro trabajo y los recursos que hemos adquirido de forma justa. Cuando esa idea se debilita, todo lo demás —la privacidad, lo privado, incluso la posibilidad de privatizar o de resistir la privatización forzosa— queda a merced de quien detente el poder de redefinir las “necesidades sociales”.


    El tema de la propiedad es fundamental tanto en su significado profundo como en el uso que le damos en las constituciones y las leyes. Veamos un ejemplo concreto. El Artículo 282 de la Constitución de Panamá establece: «El ejercicio de las actividades económicas corresponde primordialmente a los particulares; pero el Estado las orientará, dirigirá, reglamentará, reemplazará o creará, según las necesidades sociales y dentro de las normas del presente Título, con el fin de acrecentar la riqueza nacional y de asegurar sus beneficios para el mayor número posible de los habitantes del país.»


    La primera parte parece reconocer lo propio: “corresponde” significa que es lo que corresponde, lo que es propio de los particulares. Y lo propio viene de propiedad. Sin embargo, la coma y el “pero” posteriores convierten esa primacía en una concesión condicionada. El Estado puede orientar, dirigir, reglamentar, reemplazar o crear esas mismas actividades según unas “necesidades sociales” sobre las cuales nadie logra ponerse de acuerdo ni en cuáles son ni en cómo se resuelven.


    Desde el enfoque de lo apropiado, esa redacción no es inocente. Si el ejercicio de la economía “corresponde” a los particulares, entonces es algo que les es propio. Al someterlo a la reserva del “pero”, lo que se presenta como derecho natural se transforma en una merced revocable. En la práctica, lo propio deja de ser un límite al poder y se convierte en una variable política.


    Cuando lo apropiado se debilita de esta manera, la privacidad también se resiente. Porque la privacidad no es un lujo ni un capricho: es la zona de control que fluye de lo que es nuestro. Y privatizar —o resistir la estatización— solo tiene sentido si partimos de que hay algo genuinamente privado y propio que no puede ser redefinido a voluntad.


    El peligro no está solo en las leyes. Está en aceptar, sin darnos cuenta, que lo que es natural a la persona puede ser permanentemente condicionado por “necesidades” que alguien más define. Recuperar el sentido de lo apropiado no es un ejercicio teórico. Es un acto de defensa de la persona misma: de su vida, de su libertad y de aquello que, por derecho propio, no debería poder serle arrebatado.

  • Revolut, KYC y el precio oculto de nuestra “seguridad”

    Revolut, KYC y el precio oculto de nuestra “seguridad”

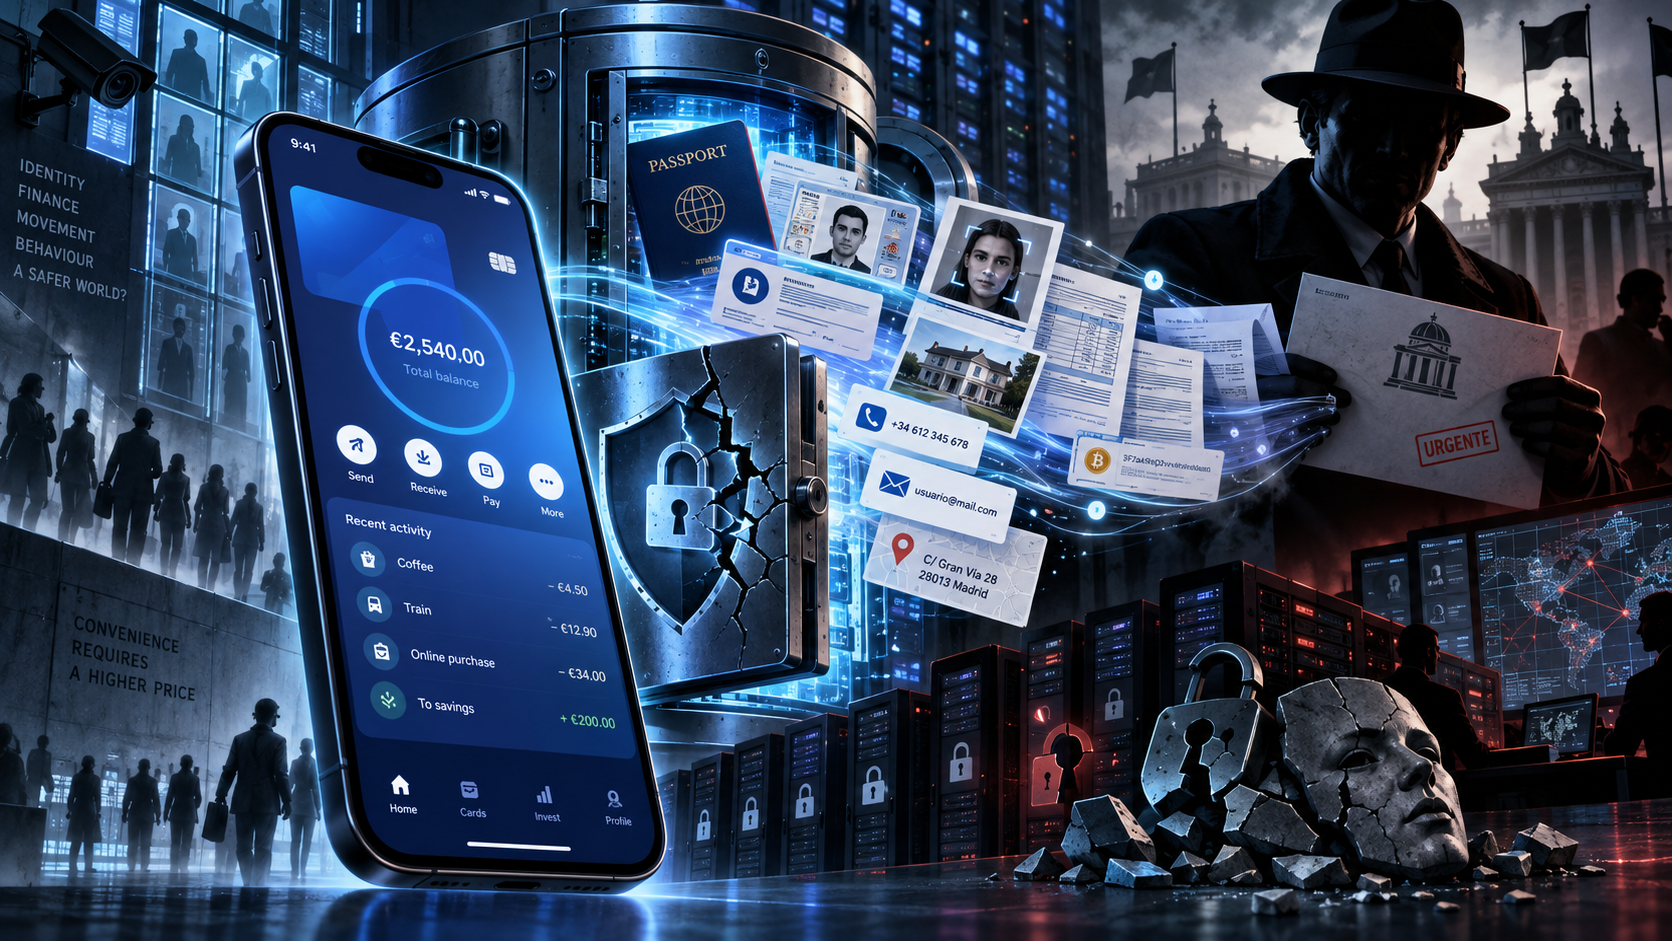
    No hicieron falta sofisticados hackers penetrando servidores, ni una vulnerabilidad criptográfica, ni romper el cifrado de una de las fintech financieras más avanzadas del mundo. Alguien consiguió algo posiblemente más inquietante: convenció a Revolut de que era una autoridad pública legítima y pidió información de sus clientes, donde el KYC era el elemento clave .

    Revolut confirmó que un tercero no autorizado utilizó una dirección perteneciente al dominio real de una agencia gubernamental para presentar solicitudes fraudulentas de información. La empresa respondió entregando datos antes de descubrir el engaño. Revolut describe el episodio como una sofisticada suplantación externa y asegura que sus sistemas centrales y los fondos de sus clientes no fueron comprometidos. Según la compañía, el número de afectados fue «muy limitado».

    Eso es tranquilizador hasta que uno mira qué información pudo salir.

    Nombres. Fechas de nacimiento. Direcciones. Correos electrónicos. Teléfonos. Documentos de identidad. Pasaportes o permisos de conducir. Selfies de verificación. IBAN. Extractos bancarios. Retiros. Historiales completos de transacciones y, en algunos casos, operaciones con Bitcoin. Entonces la cuestión deja de ser simplemente qué error cometió Revolut y nos concentramos en lo importante, cuestionar ¿por qué hemos construido un sistema en el que semejante dossier sobre una persona existe concentrado en un solo lugar?

    No culpamos especialmente a Revolut

    Conviene decirlo desde el comienzo.

    Revolut tiene enormes recursos dedicados a seguridad y prevención del fraude. La propia compañía desarrolla herramientas específicamente destinadas a combatir las estafas de suplantación y ha advertido reiteradamente sobre la creciente sofisticación de la ingeniería social. Precisamente por eso el episodio resulta tan revelador.

    Si una empresa de estas dimensiones, con profesionales especializados, sistemas de autenticación y procedimientos internos, puede ser engañada mediante una solicitud aparentemente legítima, imaginemos las probabilidades que enfrenta una persona común.

    Nosotros recibimos todos los días correos electrónicos, SMS, llamadas, páginas falsas, falsos empleados bancarios y mensajes que imitan cada vez mejor a organismos públicos y empresas reales.

    La ingeniería social funciona porque explota algo imposible de corregir completamente mediante software: la confianza humana.

    Pero existe una diferencia fundamental entre que un delincuente consiga engañarme para obtener un dato mío y que consiga engañar a una institución que posee un archivo entero de mi identidad y de mi vida financiera.

    Y ese archivo no existe exclusivamente porque los bancos sean curiosos, en buena parte existe porque hemos decidido legalmente que debe existir.

    KYC: entregar primero, preocuparse después

    Durante décadas se ha expandido alrededor del mundo un principio que hoy consideramos prácticamente natural: el Know Your Customer o «conozca a su cliente» que todos conocemos.

    Las recomendaciones internacionales del FATF exigen a las instituciones financieras identificar al cliente, verificar su identidad y mantener procedimientos de customer due diligence. En Europa, las reglas contra el lavado de dinero obligan igualmente a las entidades a identificar y verificar a sus clientes mediante documentos, datos o información obtenida de fuentes consideradas fiables. Si no pueden verificar la identidad, en determinadas circunstancias ni siquiera pueden prestar el servicio.

    La intención declarada es «comprensiblemente justificada»: combatir lavado de dinero, financiación del terrorismo, fraude y otros delitos. Pero raramente discutimos el otro lado de esa política.

    Cada nueva obligación de conocer más al cliente significa necesariamente que alguien tiene que recopilar, transmitir, procesar o conservar más información sobre él. Y entonces comenzamos a crear extraordinarias concentraciones de datos. No sólo sabemos quién es usted sino que también sabemos dónde vive, con qué documento se identifica, qué cuentas posee, desde dónde envía dinero, a quién, cuándo, cuánto; y dependiendo del servicio y de sus procedimientos de verificación, también puede quedar almacenada una imagen de su documento y de su rostro.

    Individualmente, cada requisito puede encontrar una justificación, pero acumulados, producen algo completamente diferente: un mapa extraordinariamente detallado de una persona.

    Y un mapa semejante tiene muchísimo valor para un delincuente.

    El dato que entregamos no puede volver a ser privado

    Hay una diferencia decisiva entre dinero y datos personales. Si alguien roba dinero de una cuenta bancaria, existe al menos la posibilidad de bloquearla, rastrear los movimientos o recuperar los fondos o si alguien obtiene una contraseña, podemos cambiarla. Pero no podemos cambiar fácilmente nuestra fecha de nacimiento, ni nuestra cara; tampoco nuestro historial financiero o el hecho de que una dirección determinada pertenece a nosotros. Mucho menos podemos «desfiltrar» una copia de nuestro pasaporte. Éste es el aspecto que hace particularmente preocupante el caso Revolut.

    Supongamos que entre la información obtenida aparece una persona que compra Bitcoin con regularidad. Ahora un atacante potencialmente puede conocer simultáneamente su nombre + domicilio + teléfono + documento + fotografía + movimientos bancarios + historial de Bitcoin.

    Eso ya no es simplemente un problema de privacidad digital, es un problema de seguridad física.

    En el mundo cripto existe incluso un nombre brutalmente expresivo para determinadas extorsiones dirigidas a poseedores de activos digitales: los llamados ataques de «$5 wrench», donde la criptografía deja de importar porque el atacante se dirige directamente contra la persona que posee las claves.

    Una base de datos que vincule identidad real, domicilio y actividad cripto puede proporcionar exactamente el tipo de información que nunca querríamos entregar a un criminal.

    La paradoja de la seguridad

    Aquí aparece la contradicción que más debería preocuparnos.

    Nos dicen que debemos entregar esa información para estar más seguros, pero concentrar enormes cantidades de información sensible también genera un riesgo de seguridad que antes no existía. Es una aplicación bastante simple del problema de los incentivos.

    Una base de datos que contiene poca información tiene poco valor, pero una base de datos con millones de identidades, documentos y movimientos financieros se convierte en un objetivo extraordinariamente atractivo.

    Cuanto mejor conocemos al cliente, mejor puede conocerlo también quien consiga acceder ilegítimamente a esa información. Y no siempre será mediante un ataque espectacular. A veces bastará con que una solicitud parezca oficial. Eso es precisamente lo perturbador del caso Revolut.

    Según la información disponible, el atacante consiguió utilizar una cuenta dentro del dominio auténtico de una agencia gubernamental. Es decir, la comunicación llevaba precisamente una de las señales que normalmente utilizamos para decidir que una solicitud merece confianza.

    El sistema funcionó sobre una premisa perfectamente razonable: «esto parece venir del Estado, por tanto debe ser legítimo«. Y esa premisa falló.

    ¿Y quién asumió el riesgo?

    Aquí aparece otra asimetría que me parece difícil de justificar. El cliente no decidió libremente construir esa base de datos. Si quiere acceder al sistema financiero regulado, tiene que proporcionar determinada información de identificación. No existe una negociación: «Prefiero conservar mi privacidad y asumir el riesgo». No. O entrega sus datos o, en muchos casos, no obtiene la cuenta.

    Sin embargo, una vez entregados, el riesgo residual de esa concentración de información recae principalmente sobre el individuo.

    La institución puede reforzar procedimientos, pero la persona cuyo documento, dirección e historial financiero fueron expuestos no puede simplemente solicitar una identidad nueva. Ésa es la enorme externalidad que casi nunca aparece en el debate KYC; el Estado exige recopilar información para reducir determinados riesgos sociales y la institución cumple esa obligación. Pero si la información termina en manos equivocadas, el daño privado lo soporta una persona que nunca tuvo la opción de no proporcionar esos datos.

    No se trata de elegir entre KYC absoluto y delincuencia

    La respuesta habitual consiste en plantear una falsa dicotomía. O identificamos exhaustivamente a todo el mundo o dejamos vía libre al terrorismo, lavado y fraude. No necesariamente es así.

    Una sociedad liberal lleva siglos enfrentándose al mismo problema en otros ámbitos: cómo investigar al sospechoso sin convertir preventivamente a todos los ciudadanos en sospechosos.

    La alternativa no es que la policía renuncie a investigar, es exigir proporcionalidad. Una investigación dirigida, concreta, y órdenes justificadas judicialmente. Y un principio que debería parecernos bastante elemental: no recopilar indefinidamente aquello que no es necesario conservar.

    La digitalización nos ha llevado curiosamente en la dirección contraria, dado que almacenar información es barato, tendemos a almacenar más. Y como analizarla es sencillo, queremos recopilar más. Y peor aún, ahora que la inteligencia artificial permite correlacionar cantidades gigantescas de datos, el incentivo para saber cada vez más sobre cada ciudadano será todavía mayor.

    Eso es exactamente lo que he llamado en otras ocasiones algocracia: no necesariamente un dictador observando personalmente a cada individuo, sino sistemas capaces de clasificar, perfilar y decidir utilizando cantidades de información que ningún aparato burocrático anterior habría podido procesar.

    Por eso importan Bitcoin, Monero y hasta el efectivo

    Aquí aparece una discusión que con demasiada frecuencia se despacha con una frase bastante desagradable: «Si no tienes nada que esconder, ¿por qué necesitas privacidad?». Pero privacidad y delincuencia son cosas completamente diferentes. Cuando cierro la puerta de mi casa y no estoy cometiendo un delito. Cuando pongo una contraseña a mi correo electrónico y no estoy ocultando terrorismo. No publico mi extracto bancario en Internet y nadie considera eso sospechoso. La privacidad financiera debería partir de la misma presunción.

    Bitcoin solucionó una parte del problema: permitió poseer y transferir un activo sin necesitar una institución que mantenga una cuenta a nuestro nombre.

    Pero Bitcoin no proporciona privacidad perfecta; su blockchain es pública y su vinculación con identidades reales puede permitir, no es fácil, reconstruir historiales de movimientos. Por eso existen tecnologías orientadas específicamente a privacidad, como Monero, herramientas de mezcla y protocolos que dificultan esa trazabilidad.

    Y por eso sigue siendo importante algo muchísimo más antiguo: el efectivo.

    Una persona puede entregar veinte euros a otra sin crear una base de datos permanente que vincule identidad, horario, ubicación, comercio y patrón de consumo. Eso no es una deficiencia tecnológica; es, justamente, una propiedad extraordinariamente valiosa para una sociedad libre.

    Estamos construyendo dinero mejor y vigilancia mejor al mismo tiempo

    La paradoja se vuelve todavía más interesante porque Revolut representa precisamente la modernización del sistema financiero. Tecnológicamente es difícil no admirar lo que empresas como ésta han conseguido. Pero allí reside la advertencia.

    Podemos construir un sistema financiero espectacularmente eficiente y, simultáneamente, un sistema espectacularmente eficiente para observar a sus usuarios. La tokenización no elimina ese problema ni las stablecoins tampoco. Incluso blockchain puede agravarlo si construimos una perfecta conexión entre una identidad KYC y un historial público e inmutable de transacciones.

    Por eso no basta con preguntar: ¿qué tan rápido puedo enviar dinero?. También debemos preguntar: ¿quién sabe que lo envié?, ¿qué información conserva sobre mí?, ¿durante cuánto tiempo?, ¿a quién puede entregársela?, ¿qué ocurre si quien la solicita no es quien dice ser?, Y, quizá lo más importante: ¿por qué necesita conocer todo eso en primer lugar?

    El caso Revolut debería cambiarnos la pregunta

    No me interesa convertir a Revolut en villano. Sería demasiado fácil y además perderíamos la verdadera enseñanza del episodio.

    Una compañía fue engañada. Puede mejorar sus controles y seguramente lo hará. Mañana será otra empresa, pasado mañana, una administración pública.

    El problema fundamental seguirá estando allí mientras construyamos sistemas en los que grandes cantidades de información personal y financiera tengan que concentrarse necesariamente para poder participar en la economía moderna.

    Nos vendieron el KYC como una medida de seguridad. Es hora de reconocer también su costo: obligar a millones de personas inocentes a entregar información sensible y concentrarla en bases de datos permanentes crea, por sí mismo, un enorme riesgo de seguridad.

    La libertad financiera no consiste solamente en poder comprar Bitcoin; tampoco consiste simplemente en que una aplicación permita enviar dinero alrededor del mundo en segundos; consiste también en preservar un espacio en el que el individuo pueda poseer, intercambiar y guardar su propiedad sin tener que entregar previamente un expediente sobre su vida a un tercero.

    El caso Revolut no demuestra que debamos abandonar la tecnología financiera. Demuestra algo mucho más importante, que implica que cuando construimos una sociedad en la que para protegernos obligamos a todos a identificarse permanentemente, también construimos el archivo perfecto para quien consiga hacerse pasar por la autoridad.

    Y esta vez ni siquiera tuvieron que hackearlo. Sólo tuvieron que pedirlo.

  • El camino al infierno digital está empedrado de buenas intenciones

    El camino al infierno digital está empedrado de buenas intenciones


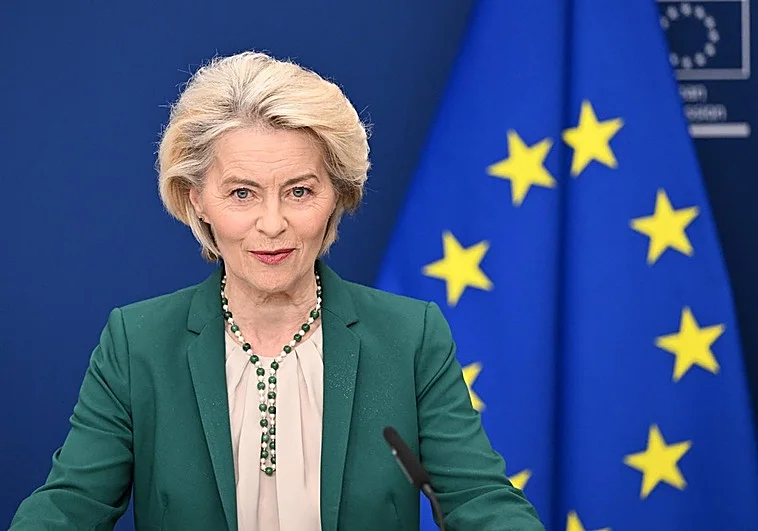
    Hoy, Ursula von der Leyen ha presentado ante las cámaras con toda la solemnidad que el cargo permite, la nueva aplicación europea de verificación de edad. El anuncio es impecable en su retórica: proteger a los niños, acabar con los depredadores en línea, devolverle la inocencia a la infancia digital. «Los padres deben educar a sus hijos, no las plataformas», proclamó la presidenta de la Comisión Europea, con una frase que, en su superficie, suena casi libertaria. Casi.

    Porque lo que von der Leyen no mencionó en su alocución es la paradoja fundamental que entraña toda esta arquitectura: para que los padres protejan a sus hijos sin que lo hagan las plataformas, la Unión Europea ha construido una plataforma estatal que lo hará por todos.

    Los hechos, primero

    La aplicación funciona de manera aparentemente sencilla: el usuario la descarga, la configura con su pasaporte o documento nacional de identidad, y a partir de ese momento puede «demostrar su edad» ante cualquier servicio digital. Von der Leyen asegura que es anónima, de código abierto y que ha sido probada en siete países, entre ellos España, Francia, Grecia, Italia, Dinamarca y Chipre. El sistema se enmarca dentro de un proyecto mucho mayor: la Cartera Europea de Identidad Digital, regulada por el reglamento eIDAS2, que deberá estar operativa para todos los ciudadanos europeos antes de finales de 2026.

    El diagnóstico que mueve a Bruselas no carece de fundamento empírico: uno de cada seis menores sufre acoso en internet, los algoritmos de las plataformas están diseñados para generar adicción, y en 2023 se registraron más de 36 millones de denuncias de abuso sexual infantil en línea. Son números que hielan la sangre. Son números que, políticamente, hacen imposible cualquier objeción sin parecer cómplice del horror.

    Y aquí comienza el problema.

    Hayek tenía razón: las buenas intenciones no garantizan buenos resultados

    Friedrich Hayek advirtió en «Camino de servidumbre» que los regímenes que más daño han causado a la libertad no arrancaron con manifiestos totalitarios, sino con programas de bienestar social llenos de compasión genuina. La intención no es el resultado. El instrumento no es neutral. Y el Estado que hoy vigila a los menores es el mismo Estado que mañana vigila a todos.

    Preguntémonos lo que von der Leyen no preguntó en su rueda de prensa: ¿qué ocurre cuando cada ciudadano europeo debe identificarse con su pasaporte o DNI para acceder a servicios digitales? ¿Qué base de datos almacena esas verificaciones? ¿Quién audita al auditor? La presidenta afirma que la app es «completamente anónima» y que los usuarios no revelarán información personal más allá de su edad. Pero eso es técnicamente imposible: para verificar que alguien tiene 18 años, el sistema tiene que saber en algún momento quién es esa persona. El anonimato criptográfico que promete Bruselas puede existir en teoría; en la práctica regulatoria y política, las excepciones siempre aparecen.

    La infraestructura del control no se desmonta

    El argumento más grave no es lo que esta aplicación hace hoy, sino lo que hace posible mañana. Una infraestructura de identificación digital universal, vinculada a documentos de identidad nacionales y desplegada en todos los dispositivos del continente, es exactamente el tipo de herramienta que cualquier gobierno futuro —democrático o no— necesitaría para rastrear, filtrar y controlar el acceso de sus ciudadanos a la información.

    Varias leyes similares en Estados Unidos —en Arkansas, Utah o Texas— ya han sido impugnadas judicialmente por invadir la privacidad. El Online Safety Act británico enfrenta críticas similares. No son objeciones tecnicistas: son defensas de un principio cardinal que la Europa de hoy parece haber olvidado, el de que la carga de la prueba recae sobre quien quiere vigilar, no sobre quien quiere ser libre.

    El monopolio de la tutela

    Hay algo más, menos técnico y más filosófico, que debería inquietarnos. Cuando el Estado asume la función de proteger a los niños en internet de manera sistemática y obligatoria, no está complementando a los padres: los está sustituyendo. No como excepción sino como norma. La responsabilidad parental, que es irreductiblemente individual y contextual, se convierte en un trámite burocrático que se delega en una app diseñada en Bruselas.

    Los libertarios no negamos que internet presenta riesgos reales para los menores. Lo que negamos es la conclusión de que la respuesta óptima sea construir una infraestructura de identificación masiva gestionada por instituciones que no rinden cuentas ante ningún hogar concreto, ante ningún padre o madre específicos, sino ante la abstracción difusa de «la sociedad europea».

    La alternativa no es la indiferencia. Son herramientas voluntarias, competencia entre soluciones privadas, educación digital real en las aulas, y responsabilidad contractual directa de las plataformas ante sus usuarios. Todo eso es más difícil de anunciar en una rueda de prensa con una aplicación reluciente. Pero es también lo que preserva la libertad cuando cambia el gobierno.

    El precio de la seguridad perfecta

    Von der Leyen dijo hoy que «ya no hay excusas» para que las plataformas no verifiquen la edad. Es una frase que debería hacernos temblar. Cuando un poder ejecutivo supranacional declara que ya no hay excusas para cumplir sus mandatos, está diciendo también que ya no habrá espacio para la desobediencia civil, para la privacidad técnica, para el anonimato legítimo.

    Los niños merecen protección. Los ciudadanos adultos merecen privacidad. Y ambas cosas, en una sociedad libre, no deberían estar reñidas. El problema de la propuesta europea no es su objetivo, sino su método: construir la mayor infraestructura de identificación digital de la historia del continente para resolver un problema que requería, ante todo, más educación y más responsabilidad parental real.

    El infierno, decía Hayek, no lo construyen los malvados. Lo construyen los bienintencionados que están seguros de tener razón.

  • Del Manifiesto Cypherpunk a la Jaula Digital del Siglo XXI

    Del Manifiesto Cypherpunk a la Jaula Digital del Siglo XXI


    Corría 1992 cuando un grupo de matemáticos, programadores y pensadores libertarios comenzaron a reunirse en San Francisco con una convicción tan simple como radical: la privacidad no es un privilegio, es la condición sine qua non de la libertad individual. Se autodenominaron cypherpunk (una contracción de cipher (cifrado) y punk ) y su arma no era la violencia ni la política partidaria, sino el código.

    Eric Hughes, uno de sus fundadores, publicó en Marzo de 1993, lo que se convertiría en el documento fundacional del movimiento: A Cypherpunk’s Manifesto. Sus primeras líneas son tan vigentes hoy como entonces, quizás más:

    «Privacy is necessary for an open society in the electronic age. Privacy is not secrecy. A private matter is something one doesn’t want the whole world to know, but a secret matter is something one doesn’t want anybody to know. Privacy is the power to selectively reveal oneself to the world.»

    Hughes distinguía con precisión quirúrgica dos conceptos que el poder (estatal y corporativo) ha interesado históricamente en confundir: privacidad y secreto. El secreto es el refugio del culpable. La privacidad es el territorio soberano del individuo libre. Uno oculta el crimen; el otro protege la dignidad, la propiedad intelectual, la transacción comercial, la disidencia política, el pensamiento heterodoxo.


    Mises, Hayek y el Precio de la Información

    Desde la óptica austro-liberal, la privacidad no es un valor meramente filosófico o romántico; es un mecanismo de mercado fundamental. Friedrich Hayek lo explicó con una claridad que ningún planificador central ha podido rebatir: el conocimiento está disperso, es local, tácito, y jamás puede ser centralizado sin destruir la información misma que pretende gestionar.

    Cada transacción económica, cada preferencia individual, cada decisión de intercambio contiene información que pertenece exclusivamente a las partes involucradas. Cuando esa información es extraída, agregada y procesada por un tercero, sea el Estado o una corporación afín a él, deja de ser conocimiento vivo y se convierte en dato muerto al servicio del poder.

    Ludwig von Mises, en su crítica al socialismo, señalaba que sin precios libres no hay cálculo económico posible. Pero los precios libres requieren actores libres, y los actores libres requieren privacidad. Un individuo vigilado no negocia: obedece. Un consumidor perfilado no elige: es elegido. La vigilancia masiva no es un problema técnico; es un problema epistemológico y moral que destruye las bases del orden espontáneo que Hayek describió con tanta elocuencia.


    El Manifiesto Como Profecía

    Hughes no escribía poesía: escribía arquitectura. Su texto era un programa de acción concreto:

    «We must defend our own privacy if we expect to have any. We must come together and create systems which allow anonymous transactions to take place. People have been defending their own privacy for centuries with whispers, darkness, envelopes, closed doors, secret handshakes, and couriers. The technologies of the past did not allow for strong privacy, but electronic technologies do.»

    Los cypherpunks no esperaban que el Estado los protegiera. Sabían, con la lucidez que da leer a cualquier autor liberal, que el Estado es precisamente el actor del cual hay que protegerse. Desarrollaron PGP (Pretty Good Privacy), remailers anónimos, protocolos de comunicación cifrada. Sentaron las bases conceptuales de lo que décadas después sería Bitcoin: la primera moneda en la historia que permite transacciones sin intermediario, sin identidad obligatoria, sin permiso estatal.

    Tim May, otro pilar del movimiento, escribió el Crypto Anarchist Manifesto en 1988, anticipando con asombrosa precisión el mundo que habitamos:

    «The State will of course try to slow or halt the spread of this technology, citing national security concerns, use of the technology by drug dealers and tax evaders, and fears of societal disintegration. Many of these concerns will be valid; crypto anarchy will allow national secrets to be traded freely and will allow illicit and stolen materials to be traded.»

    May entendía lo que todo liberal entiende: el costo de la libertad es tolerar que otros la usen de formas que no nos gustan. La alternativa, la vigilancia preventiva, es infinitamente más costosa en términos de dignidad humana y prosperidad económica.


    La Gran Traición: Cuando el Mercado se Volvió Jaula

    Aquí llegamos al punto más amargo, al que Hughes y May difícilmente habrían podido anticipar en toda su magnitud: la cooptación de la privacidad por las mismas fuerzas del mercado que debían ser su garantía.

    El modelo de negocio que dominó Internet en el siglo XXI no fue la criptografía al servicio del individuo; fue la surveillance economy, la economía de la vigilancia. Google, Facebook (hoy Meta), Amazon, y decenas de plataformas construyeron imperios valorados en billones de dólares sobre un principio diametralmente opuesto al cypherpunk: si el servicio es gratis, el producto sos vos.

    Shoshana Zuboff lo llamó capitalismo de vigilancia: la extracción sistemática de datos de comportamiento humano para predecir, y modificar, conductas futuras. No es capitalismo en el sentido miseano del término. Es, en rigor, una forma de planificación central público-privada: una élite corporativa acumula conocimiento disperso no para servir al consumidor, sino para modelarlo. Y entregárselo al estado.

    El daño no es solo económico. Es ontológico. Cuando cada búsqueda, cada click, cada pausa frente a una pantalla es registrada y analizada, el individuo deja de ser soberano de su propio proceso cognitivo. Las plataformas no solo saben lo que querés ; determinan lo que vas a querer. El libre albedrío, esa precondición de la acción humana que Mises colocaba en el centro de la praxeología, se erosiona bit a bit.


    El Estado: El Vigilante que Nunca Descansa

    Si las Big Tech representan la traición del mercado a sus propios valores, el Estado representa algo más antiguo y más peligroso: el panóptico con poder de coerción.

    El año 2013 fue un punto de inflexión histórico. Edward Snowden reveló que la NSA estadounidense operaba programas de vigilancia masiva: PRISM, XKeyscore, Bullrun, que interceptaban comunicaciones de millones de personas en todo el mundo, incluidos ciudadanos de países aliados, sin orden judicial, sin causa probable, sin límite aparente.

    Lo que Snowden expuso no era una anomalía: era la lógica inevitable del Estado expandido. Como señalaba Rothbard, el Estado tiende por naturaleza a maximizar su poder y sus recursos. La tecnología digital no cambió esa naturaleza, la turboalimentó. Hoy los gobiernos no necesitan agentes infiltrados ni escuchas telefónicas rudimentarias: los ciudadanos entregan voluntariamente sus datos a plataformas que los comparten, con o sin coerción legal, con las agencias de inteligencia.

    China llevó esta lógica a su expresión más orwelliana con el Sistema de Crédito Social: un mecanismo de puntuación ciudadana basado en vigilancia permanente que premia la obediencia y castiga la disidencia. Pero sería ingenuo, o deshonesto, presentar esto como un problema exclusivamente chino. Las democracias occidentales construyen infraestructuras de vigilancia similares con retórica diferente: seguridad nacional, lucha contra el terrorismo, protección de la infancia.

    La lección liberal es inexorable: no existe la vigilancia benigna. Todo poder acumulado tiende a ser usado, y todo instrumento de control construido para un propósito declarado virtuoso será eventualmente aplicado contra los disidentes, los innovadores, los inconvenientes.


    El Legado Cypherpunk Hoy: Resistencia y Esperanza

    El movimiento cypherpunk no murió, mutó. Bitcoin, creado en 2009 por el pseudónimo Satoshi Nakamoto, es su hijo más célebre: una moneda sin banco central, sin identidad obligatoria, sin posibilidad de confiscación mediante decreto. Tor, Signal, ProtonMail, y decenas de herramientas de privacidad son sus herederos directos.

    Pero el desafío es monumental. La asimetría entre el individuo y las estructuras de vigilancia, estatales y corporativas, nunca fue tan pronunciada. La solución no vendrá de regulaciones estatales que piden a los mismos estados que vigilan que dejen de vigilar. Vendrá, como siempre en la tradición liberal, del individuo que decide recuperar su soberanía: adoptando herramientas de cifrado, descentralizando sus finanzas, eligiendo con conciencia qué datos entrega y a quién.

    Hughes lo dijo con la contundencia que solo tiene quien escribe para la historia:

    «Cypherpunks write code. We know that someone has to write software to defend privacy, and since we can’t get privacy unless we all do, we’re going to write it.»


    Privacidad es Propiedad

    En la tradición libertaria, la privacidad no es un capricho ni un privilegio tecnológico: es una extensión natural del derecho de propiedad sobre uno mismo. Si el individuo es propietario de su cuerpo, su mente y el fruto de su trabajo, como sostenían Locke, Spooner y Rothbard, entonces es propietario de sus datos, sus transacciones, sus palabras y sus silencios.

    La batalla por la privacidad en el siglo XXI es, en el fondo, la misma batalla de siempre: la del individuo soberano contra las estructuras que pretenden administrarlo, modelarlo y, en última instancia, poseerlo.

    Los cypherpunks lo vieron venir hace treinta años. La pregunta no es si tenían razón. La pregunta es si llegamos a tiempo.


    «We cannot expect governments, corporations, or other large, faceless organizations to grant us privacy out of their beneficence.» — Eric Hughes, A Cypherpunk’s Manifesto, 1993.

  • Claude ante el poder estatal: una advertencia desde la ética libertaria

    Claude ante el poder estatal: una advertencia desde la ética libertaria

    La creciente fricción entre sectores del gobierno de Estados Unidos y Dario Amodei, fundador de Anthropic y principal impulsor del modelo de lenguaje Claude, no debe interpretarse como un desacuerdo técnico o una disputa coyuntural sobre regulación. Nos encontramos ante un conflicto de naturaleza filosófica y política: la definición de los límites legítimos del poder estatal frente a tecnologías capaces de procesar, inferir y perfilar información a escala masiva sobre individuos.

    Desde una perspectiva libertaria, el problema central no reside en la búsqueda de sistemas de inteligencia artificial “seguros” o “responsables”, sino en el riesgo de que dichos objetivos funcionen como justificación retórica para la expansión de la vigilancia estatal. La historia demuestra que cuando el Estado accede a nuevas capacidades tecnológicas, rara vez las restringe voluntariamente a los fines inicialmente declarados.

    Amodei ha defendido públicamente el desarrollo de modelos de IA alineados con valores humanos y principios éticos. Sin embargo, su resistencia a una cooperación abierta e irrestricta con agencias gubernamentales, especialmente en materia de acceso a datos de usuarios, monitoreo de interacciones o usos vinculados a la seguridad nacional, marca una frontera ética fundamental: la inteligencia artificial no debe convertirse en infraestructura del espionaje estatal.

    La ética libertaria parte de una premisa clara, formulada con precisión por Robert Nozick: “Los individuos tienen derechos, y hay cosas que ninguna persona o grupo puede hacerles sin violar esos derechos” (Anarchy, State, and Utopia, 1974). Entre esos derechos se encuentran la privacidad, la presunción de inocencia y el control sobre la información personal. La vigilancia algorítmica preventiva, basada en correlaciones estadísticas y no en responsabilidad individual, entra en conflicto directo con estos principios.

    El uso de IA para analizar comportamientos, anticipar “riesgos” o clasificar ciudadanos según patrones opacos supone una mutación preocupante del Estado de derecho. La sospecha deja de ser excepcional y se vuelve estructural. Como advirtió Friedrich Hayek, “cuanto más planifica el Estado, más difícil se vuelve la planificación para el individuo” (The Road to Serfdom, 1944). En el contexto digital, esta planificación adopta la forma de sistemas que observan, infieren y condicionan la conducta humana.

    La posición de los competidores de Claude revela una divergencia estratégica significativa. Algunas grandes empresas tecnológicas han optado por una cooperación estrecha con el gobierno, aceptando requisitos de acceso, contratos de defensa o alineamientos regulatorios a cambio de estabilidad y ventaja competitiva. Esta actitud, aunque pragmática desde el punto de vista empresarial, normaliza una premisa peligrosa: que la cesión de datos y capacidades de vigilancia es un precio inevitable del progreso tecnológico.

    Desde el libertarismo, dicha normalización es inaceptable. Murray Rothbard lo expresó con claridad al afirmar que “el Estado es la organización de la agresión sistematizada contra la persona y la propiedad” (For a New Liberty, 1973). Cuando herramientas de IA se integran en estructuras estatales sin límites estrictos, el ciudadano deja de ser un sujeto de derechos y pasa a ser un objeto de análisis.

    Esto no implica negar riesgos reales ni rechazar toda forma de regulación. Implica, más bien, reconocer que la solución a los abusos potenciales de la inteligencia artificial no puede ser una mayor concentración de poder, sino su dispersión: competencia, descentralización, transparencia y control individual sobre los datos.

    El caso Amodei–Claude es, en última instancia, un síntoma de una disyuntiva más amplia. La pregunta no es si la inteligencia artificial debe ser regulada, sino si será una herramienta al servicio del individuo o un nuevo instrumento del Leviatán tecnológico. La respuesta definirá no solo el futuro de la innovación, sino el alcance real de la libertad en el siglo XXI.

  • Cómo el Estado te convirtió en sospechoso financiero

    Cómo el Estado te convirtió en sospechoso financiero

    Hay una pregunta que muy pocos se hacen cuando van al banco: ¿desde cuándo tengo que explicarle a alguien en qué voy a gastar mi propio dinero? La respuesta incomoda: desde hace poco más de cincuenta años. Y lo que ocurrió en ese tiempo no fue una mejora del sistema financiero, sino la construcción silenciosa del aparato de vigilancia masiva más sofisticado de la historia moderna, revirtiendo el tradicional principio de inocencia a uno de sospechoso financiero hasta probar lo contrario.

    Antes de 1970, abrir una cuenta bancaria era algo parecido a lo que debería ser: dabas tu nombre, había confianza básica, y el dinero era tuyo. Los bancos protegían la privacidad de sus clientes como principio fundamental. Hoy ese mundo parece una fantasía. Y sin embargo, la mayoría de las personas siguen creyendo que sus finanzas son privadas. Esa creencia es, precisamente, la ilusión más útil que el Estado ha construido.

    Todo comenzó con la Bank Secrecy Act de 1970 — un nombre que es, en sí mismo, una ironía brutal. La ley no protegía el secreto bancario del ciudadano: lo eliminaba. Bajo el pretexto de perseguir cuentas offshore y evasión fiscal, el gobierno obligó a los bancos a reportar al Tesoro toda transacción superior a 10.000 dólares. La ACLU, la banca y el Congreso protestaron. Hubo una orden de restricción temporal. Pero la Corte Suprema avaló la ley con un argumento que destruyó el concepto moderno de privacidad financiera: si entregas tu información a un banco, ya no es tuya, es un «registro comercial» del banco. Con ese fallo, el Estado le quitó al individuo cualquier expectativa razonable de privacidad en sus transacciones.

    Lo que siguió fue una expansión metódica y, en gran medida, deliberadamente oculta. En 1992, la Ley Annunzio-Wylie introdujo los «Suspicious Activity Reports» (SARs): ya no hacía falta superar ningún umbral de dinero para ser reportado. Bastaba con que el banco considerara que algo era «sospechoso». El resultado fue predecible: solo el 7% de los bancos encuestados podía identificar siquiera una persecución judicial que hubiera resultado de sus reportes. El sistema no servía para atrapar criminales — servía para vigilar a todos.

    Tras el 11 de septiembre, la Patriot Act le dio el golpe definitivo al añadir los requisitos KYC (Know Your Customer), obligando a los bancos a verificar, investigar y conocer en profundidad a cada cliente. Leyes de miles de páginas, aprobadas sin que nadie las leyera, bajo la urgencia manufacturada del terror. Hoy se sabe que el FBI utilizó estos mecanismos para rastrear a ciudadanos que compraron armas legalmente o que simplemente usaron términos como «MAGA» o «Trump» en sus transacciones. Lo que nació como herramienta antiterrorista se convirtió en instrumento de control político.

    La trampa inflacionaria completó el cuadro: el umbral de 10.000 dólares nunca se ajustó. Lo que en 1970 equivalía a comprar una casa nueva, hoy es el costo de unas vacaciones modestas. En el año fiscal 2024, las instituciones financieras presentaron 4,7 millones de reportes de actividad sospechosa y más de 20 millones de reportes de transacciones en efectivo. Una avalancha de datos inútiles que ahoga a los investigadores reales y que le cuesta a la industria cerca de 46.000 millones de dólares anuales — costos que terminan pagando los propios clientes.

    La pregunta de fondo no es si el crimen es malo. Es si una sociedad libre puede aceptar que el precio de usar tu propio dinero sea renunciar a toda privacidad. La respuesta histórica debería ser no: el crimen óptimo no es cero, porque el costo de llegar a cero — quemar las libertades fundamentales — es infinitamente mayor que el problema que se pretende resolver.

    Los bancos pasaron de proteger la privacidad de sus depositantes a ser obligados a proteger el secreto de los programas de vigilancia gubernamental. Es la definición perfecta del doble rasero del poder: privacidad para mí, vigilancia para ti.

    El primer paso para revertirlo es dejar de creer en la ilusión.

  • Zcash en Ascenso: la moneda privada que conquistó noviembre

    Zcash nació en 2016 como una bifurcación del código de Bitcoin, modificada para incorporar mecanismos criptográficos avanzados orientados a la privacidad.

    La innovación central de Zcash radica en su sistema de “transacciones blindadas” (“shielded transactions”) basadas en pruebas de conocimiento cero, concretamente usando una técnica llamada zk-SNARK (Zero-Knowledge Succinct Non-Interactive Argument of Knowledge). Esto permite validar transacciones —es decir, comprobar que son legítimas y no fraudulentas— sin revelar públicamente quién envía, quién recibe, ni cuánto se envía.

    Así, Zcash permite dos tipos de direcciones/transacciones:

    • “Transparentes” (t-addresses), equivalentes a las direcciones tradicionales como las de Bitcoin, donde la información de transacción (origen, destino, monto) es pública.
    • “Blindadas” (z-addresses o shielded), donde gracias a zk-SNARK la información se oculta.

    Además, la red de Zcash emplea un mecanismo de consenso de Prueba de Trabajo (PoW), similar al de Bitcoin, y tiene un suministro máximo fijado en 21 millones de monedas.

    En versiones recientes, con actualizaciones del protocolo (por ejemplo, introducción del pool “shielded” Orchard), se ha buscado mejorar la usabilidad de las transacciones privadas, haciendo más amigable y eficiente su uso.

    No obstante, aunque técnicamente Zcash permite anonimato fuerte, su nivel real de privacidad depende de cuánta parte de la red usa las transacciones blindadas: si el volumen blindado es bajo, el anonimato global puede verse comprometido por “efecto de aislamiento”.

    Comparación con Monero y Bitcoin: enfoques distintos de privacidad

    Para entender dónde se ubica Zcash en el espectro de las criptomonedas, conviene ver qué ofrecen Monero y Bitcoin:

    • Bitcoin (BTC): es la criptomoneda original, con blockchain pública y totalmente transparente. Cada transacción, su origen, destino y monto quedan visibles para cualquiera que examine la cadena. No ofrece anonimato ni mecanismos de privacidad integrados. Esto tiene ventajas de auditabilidad y transparencia, pero es problemático para quien busca privacidad financiera.
    • Monero (XMR): a diferencia de Bitcoin, Monero fue diseñado desde un principio para la privacidad por defecto y obligatoria. Es decir: todas las transacciones en Monero están “ofuscadas”: el emisor se mezcla con un grupo de otras posibles fuentes mediante firmas de anillo (ring signatures), el receptor recibe mediante una dirección furtiva (stealth address), y el monto también se oculta mediante tecnología de transacciones confidenciales (RingCT).
      Gracias a esto, en Monero no hay distinción entre transacciones «públicas» o «privadas»: todas son privadas, lo que garantiza un anonimato sistemático y uniforme.
    • Zcash (ZEC): adopta un enfoque más flexible, u “opt-in”: los usuarios pueden elegir entre transacciones transparentes o blindadas.
      Esta flexibilidad puede facilitar el cumplimiento regulatorio, o la interoperabilidad —por ejemplo, cuando se requiere transparencia en ciertos contextos—.
      Sin embargo, esa misma flexibilidad atenúa el anonimato global: si pocas personas usan las transacciones blindadas, la “población de escondite” (el anonimity set) es pequeño, lo que reduce la protección.

    En síntesis: Bitcoin prioriza transparencia, Monero prioriza privacidad absoluta desde el diseño, y Zcash busca un equilibrio, ofreciendo privacidad cuando el usuario lo elige, con las ventajas y compensaciones que ello implica.

    El “boom” de noviembre 2025: ¿por qué Zcash repuntó?

    Según un reciente artículo de Cointelegraph, Zcash pasó en pocas semanas de ser “un token de perfil bajo” a convertirse en el activo más buscado en la plataforma Coinbase en noviembre de 2025.

    Algunos datos clave del repunte:

    • ZEC multiplicó —más de 10 veces— su valor en pocas semanas, lo que llevó momentáneamente su capitalización de mercado por encima de los 10 mil millones de dólares.
    • A mitad de noviembre, en Coinbase ZEC acumulaba unas 52.000 búsquedas, superando a monedas emblemáticas como Bitcoin y XRP.
    • Entre los factores que impulsaron este repunte, se destacan:
      • El halving de Zcash realizado en noviembre de 2024, que redujo la emisión diaria de nuevas monedas a la mitad. Esto reforzó la narrativa de ZEC como “dinero sano” con suministro limitado.
      • Un considerable aumento del uso de direcciones blindadas: según cifras recientes, el volumen de ZEC en pools blindados pasó de ~1.7 millones a unos 4.5 millones en el último año, con más de 1 millón de monedas trasladadas al pool blindado en apenas tres semanas.
      • La activación del nuevo modelo de gobernanza y financiamiento bajo la versión NU6.1 upgrade, que permite a los holders decidir cómo se usan fondos comunitarios, algo que mejoró la percepción de Zcash como proyecto maduro y sostenible.
      • El contexto general: una “revival” del interés por la privacidad en criptos, en un entorno de regulación más dura sobre flujos financieros y criptomonedas, lo que favorece monedas con opciones de privacidad robustas.

    Este conjunto de factores generó una narrativa convincente: Zcash pudo reposicionarse como una “moneda de privacidad responsable”, sin abandonar su flexibilidad, y atraer nuevamente la atención de inversores y usuarios.

    Algunos analistas ven este repunte como un “blow-off top” (una subida especulativa explosiva y efímera), mientras otros lo interpretan como un repricing estructural, basado en mejoras reales: mayor adopción de transacciones blindadas, recorte de emisión, gobernanza comunitaria.

    Por qué este ascenso de Zcash importa — y qué observar

    El resurgimiento de Zcash sugiere que el mercado de criptomonedas podría estar entrando en una nueva fase en la que la privacidad financiera vuelve a ser valorada —no sólo por unos pocos idealistas, sino por un segmento más amplio que busca soberanía, privacidad y resistencia a la vigilancia.

    Si las mejoras en usabilidad (carteras más amigables), gobernanza comunitaria, y la narrativa de «moneda saludable y privada» se consolidan, Zcash podría ganar un lugar relevante entre criptomonedas de gran escala.

    Pero hay riesgos: la privacidad real depende del uso masivo de transacciones blindadas. Si la mayoría de los usuarios siguen usando direcciones transparentes, la promesa de anonimato pierde fuerza. Además, regulaciones más estrictas podrían complicar la adopción en ciertos mercados.

  • El euro digital: ¿innovación o amenaza a la privacidad?

    El Banco Central Europeo (BCE) ha confirmado que el euro digital podría lanzarse en 2029, si la legislación avanza antes de 2026. El proyecto busca garantizar que todos los europeos tengan acceso a medios de pago digitales seguros, incluso frente a guerras o ciberataques.

    Aunque el BCE promete que el euro digital coexistirá con el dinero físico, muchos economistas y defensores de la privacidad lo miran con cautela. Los bancos centrales de Nigeria, Bahamas y Jamaica ya han lanzado monedas digitales; sin embargo, sus resultados muestran una realidad compleja: eficiencia de pagos sí, pero a costa de privacidad y libertad económica.

    El dilema liberal: dinero programable y vigilancia total

    Desde una óptica liberal, la privacidad no es un lujo tecnológico, sino un derecho fundamental. Una moneda digital de banco central (CBDC) podría convertirse en una herramienta de control estatal sin precedentes si no se establecen límites claros.

    A diferencia del efectivo, el euro digital dejará registro de cada transacción: dónde, cuándo y con quién. Esto implica que, en teoría, un gobierno podría rastrear, condicionar o incluso bloquear operaciones. Bajo la lógica liberal clásica, esto viola la presunción de inocencia y el principio de soberanía individual.

    7 principios liberales sobre privacidad y monedas digitales

    1. Soberanía sobre la información personal
      Cada individuo debe tener el control de sus datos financieros. Ningún banco central debería monitorear la totalidad de las transacciones privadas.
    2. Presunción de inocencia
      La trazabilidad absoluta convierte cada acción en sospecha potencial. Vigilar no es gobernar; es desconfiar por defecto.
    3. Libertad de intercambio y asociación
      Si el Estado puede bloquear pagos o donaciones según criterios políticos, la moneda digital se convierte en un instrumento de censura económica.
    4. Autonomía moral y privada
      Las decisiones sobre cómo gastar o ahorrar son parte del ámbito íntimo. La vigilancia financiera erosiona el espacio donde florece la libertad individual.
    5. Competencia monetaria y descentralización
      Un euro digital no debería excluir la libre circulación de otras monedas o activos como Bitcoin. El monopolio monetario es contrario al libre mercado.
    6. Privacidad tecnológica como salvaguarda
      Diseñar una CBDC requiere incorporar tecnologías de anonimato: pagos offline, pseudonimato, y protocolos criptográficos como zero-knowledge proofs.
    7. Límites legales al poder estatal
      La capacidad de congelar fondos o anular pagos debe depender de órdenes judiciales, no de decisiones administrativas automáticas.

    Entre la eficiencia y la libertad

    El BCE promete eficiencia, inclusión y seguridad. Pero una moneda digital sin garantías de privacidad equivale a libertad condicionada.
    La modernidad tecnológica no debe justificar la vigilancia total; la eficiencia económica no puede reemplazar la libertad individual.

    El liberalismo defiende la innovación, pero no a costa del derecho a la intimidad. Si el euro digital llega, debe hacerlo como herramienta de autonomía, no de control. El progreso sin privacidad es poder sin límites.

  • Chat Control en la UE: implicaciones legales y técnicas para la privacidad en la era de Web3

    En este mes, el debate sobre el Reglamento para Prevenir y Combatir el Abuso Sexual Infantil (conocido como Chat Control) ha entrado en una fase decisiva dentro de la Unión Europea. El proyecto normativo plantea un dilema clásico: ¿cómo garantizar seguridad infantil sin desmantelar el cifrado y derechos fundamentales de privacidad? El resultado de este debate marcará la arquitectura regulatoria de las comunicaciones digitales en Europa y, potencialmente, a nivel global.

    1. Marco legal europeo

    El Chat Control debe interpretarse a la luz de:

    • Carta de Derechos Fundamentales de la UE: artículos 7 (respeto de la vida privada y familiar) y 8 (protección de datos personales).
    • Reglamento General de Protección de Datos (GDPR): establece principios de proporcionalidad, minimización de datos y finalidad. Un escaneo masivo previo al cifrado difícilmente cumpliría con la exigencia de “minimización” ni con la noción de consentimiento libre e informado.
    • Jurisprudencia del Tribunal de Justicia de la UE: fallos como Digital Rights Ireland y La Quadrature du Net han declarado ilegales medidas de vigilancia generalizada sin criterios de necesidad y proporcionalidad estrictas.

    Desde esta óptica, varios juristas sostienen que el client-side scanning propuesto constituye una forma de intervención generalizada, incompatible con la doctrina del TJUE.

    2. Implicaciones técnicas

    • Client-side scanning (CSS): obliga a introducir software en el dispositivo del usuario capaz de escanear imágenes, videos y mensajes antes del cifrado de extremo a extremo. Esto introduce una vulnerabilidad sistémica: cualquier “puerta” creada para detectar CSAM puede ser reutilizada para otros fines (espionaje político, censura).
    • Falsos positivos: estudios de 2024–2025 estiman que los algoritmos de detección de CSAM, especialmente los entrenados para identificar contenido “nuevo”, presentan tasas de error que podrían sobrecargar a las autoridades con reportes irrelevantes y, al mismo tiempo, criminalizar erróneamente a usuarios inocentes.
    • Impacto en servicios cifrados: plataformas como Signal y WhatsApp han advertido que implementar CSS equivale a romper el end-to-end encryption en su núcleo, lo que dañaría la confianza global en sus servicios.

    3. Gobernanza y soberanía tecnológica

    Si se aprueba, el reglamento afectará no solo a empresas europeas sino a proveedores globales que operen en territorio de la UE. Esto plantea dudas sobre:

    • Soberanía digital: ¿deben empresas no europeas aceptar introducir software de escaneo en todos sus clientes europeos?
    • Extrateritorialidad: ¿puede la UE exigir a proveedores de terceros países adoptar estándares que debiliten su cifrado universal?
    • Competitividad: desarrolladores europeos de mensajería segura podrían enfrentar desventajas frente a proyectos descentralizados, más difíciles de regular.

    4. Web3 como respuesta estructural

    El auge de protocolos descentralizados y sistemas basados en blockchain ofrece una vía de “privacidad por diseño”:

    • Cifrado end-to-end nativo, con llaves bajo custodia exclusiva del usuario.
    • Resiliencia regulatoria: al no depender de servidores centralizados, resulta más difícil imponer escaneos obligatorios.
    • Riesgos asociados: la descentralización no elimina abusos; plantea nuevos retos de gobernanza, trazabilidad y responsabilidad legal.

    5. Escenarios previstos

    • Político: Alemania es el actor clave. Si respalda la propuesta, se alcanzaría la mayoría calificada en el Consejo. Sin su apoyo, el reglamento podría estancarse.
    • Judicial: incluso si se aprueba, se anticipan demandas de inconstitucionalidad ante el TJUE.
    • Tecnológico: podría acelerar la fuga de usuarios hacia soluciones Web3 o apps descentralizadas con foco en privacidad.

    El Chat Control, tal como está planteado, tensiona la relación entre seguridad y privacidad en el corazón del derecho europeo. Desde la perspectiva jurídica, enfrenta serios obstáculos de compatibilidad con la Carta de Derechos Fundamentales y con el GDPR. Desde lo técnico, socava el principio mismo del cifrado. Y desde lo político, podría ser el catalizador que acelere la migración hacia una Web3 más centrada en el control individual de los datos.

    Entonces, la pregunta no es solo si la UE aprobará el reglamento, sino si sus ciudadanos —y las empresas tecnológicas— lo aceptarán como legítimo. La respuesta podría redibujar la frontera entre vigilancia estatal y privacidad digital en la próxima década.