Categoría: Politica y Actualidad

  • Rusia utiliza blockchain en la votación de reformas constitucionales, que decidirán la reelección de Putin

    La tecnología blockchain jugará un papel importante en determinar si el presidente ruso Vladimir Putin podrá gobernar hasta el 2036.

    El gobierno ruso anunció la noticia a través de un aviso en la web el viernes pasado. Según el informe, los ciudadanos mayores de 18 años podrán votar electrónicamente sobre una enmienda constitucional que pretende permitir al Presidente Putin gobernar durante dos mandatos más de seis años cada uno. A través de un sistema impulsado por tecnología blockchain, los votantes deberán elegir “si o no” a cada una de las cuestiones sometidas a elecciones. Los residentes de la capital rusa deberán inscribirse para la elección digital, cuyo proceso de votación propiamente dicho tendrá lugar entre el 24 y el 30 de junio.

    Según el comunicado emitido desde el gobierno, se explicó que el proceso utilizará el sistema de voto electrónico impulsado por blockchain, dado que la misma responde a la búsqueda de “garantía de seguridad y transparencia”, ya que ayudará a anonimizar y cifrar cada voto.

    El extracto del comunicado señala que:

    «La seguridad y la transparencia de la votación electrónica serán garantizadas por la tecnología blockchain. Esta red no tiene un solo servidor: para cambiar la información de los boletines, es necesario obtener la aprobación de la mayoría de los participantes de la red, por lo que el blockchain es casi imposible de romper».

    Pese a que las autoridades de Moscú están adoptando la convicción de que el voto mediante blockchain podría añadir cierta legitimidad al proceso de toma de decisiones, las autoridades locales no especificaron qué compañía proveerá los servicios tecnológicos para el sistema, ni puntualizó en el tipo de tecnología blockchain que se implementará durante la votación. El Presidente electo propuso una controvertida enmienda constitucional en enero para conservar el poder.

    Las enmiendas constitucionales en cuestión buscan consolidar en el poder a Vladimir Putin por al menos doce años más al frente de Rusia, aunque si la gente no expresa su apoyo en la novedosa votación electrónica, el presidente deberá abandonar el cargo a fin de mandato, en 2024.

    El resto de reformas incluyen que por Constitución sea fijado el salario mínimo en un nivel no inferior al salario digno, la indexación anual de pensiones y beneficios sociales, la garantía de apoyo específico, el derecho a una atención médica de calidad para todos los rusos, independientemente de la región, y el papel del estado en la protección y crianza de los niños. y apoyando los valores familiares tradicionales.

    Las enmiendas proponen establecer la prioridad de la Constitución rusa sobre las decisiones de los tribunales internacionales, para proteger la soberanía y la integridad del país. El estado también se compromete a crear condiciones para la preservación de la diversidad natural de Rusia. También se presta especial atención a la elección del Presidente y el nombramiento de funcionarios federales, la prohibición de que los altos funcionarios de Rusia tengan permiso de ciudadanía o residencia de un estado extranjero, abran cuentas y mantengan efectivo y objetos de valor en bancos extranjeros.

    Putin, la “persona más influyente en el espacio blockchain” según Changpeng Zhao (CEO de Binance), no ha introducido hasta el momento legislaciones respecto al ecosistema cripto en Rusia, pese a haber emitido varios plazos para adoptar una. De hecho, la incorporación del voto electrónico en el panorama político ruso ha estado en desarrollo durante varios años.

    En 2019, las elecciones a la Duma (Parlamento) de la ciudad de Moscú y las decisiones sobre algunas estaciones de metro adicionales en la ciudad de Troitsk utilizaron sistemas de voto electrónico. Los informes de Moscú siguen mostrando señales proactivas hacia la regulación de la tecnología de las criptomonedas y de blockchain y, al menos esta vez, sobre una votación tan importante con repercusiones a nivel geopolítico global, comunican que utilizarán blockchain por seguridad y transparencia. De ahí a que le crean, es otra historia.

  • Tomar deuda para pagar deuda, una espiral negativa hacia el abismo.

    Días pasados me llegó, como a todos ustedes supongo, el video del enfrentamiento en la Asamblea entre una diputada y el Ministro de Economía panameño. Sin entrar en consideración sobre los errores conceptuales de la representante del pueblo al preguntar, y en lo que quizás muchos se quedaron, en la discusión, me voy a centrar en sólo un par de respuestas del Ministro Héctor Alexander.

    En dichas respuestas, se dijo, palabras más, palabras menos, lo siguiente: “Por la parte del financiamiento… voy a dar un pasito atrás para contestar esa pregunta; para un país como Panamá que no está ahorrando casi, las inversiones tradicionalmente, parte de ellas se financian con préstamo, y yo preveo que, en el futuro, en la medida que no tengamos ahorros suficientes para financiar todas las inversiones públicas, realmente yo creo que esa práctica, seguirá.”. “La otra parte de los préstamos que se tienen que hacer es, mientras Panamá no tenga la capacidad de poder pagar con sus propios recursos, lo que es la parte que tiene que ver con el refinanciamiento, bueno lo va a tener que pedir prestado, y es una verdad…”“…por ejemplo; el otro año hay 2,000 millones de dólares que vencen en deuda que va a ver que hacerle frente. Del 2020 al 2024 creo que hay como un tercio de la deuda total de los 30,000 millones va a estar venciendo. Entonces la pregunta es ¿cómo se le puede hacer frente a eso si usted no pide prestado para pagarla?, sino tiene que entonces estar seguro que esos 10,000 millones salen de los ahorros del gobierno básicamente. Y yo tengo que ser sincero que no veo que eso pueda ser posible. Así que realmente entonces, incluso como lo veo para el próximo año, 2,000 millones de dólares el gobierno no va a poder sacar 2,000 millones para bajar la deuda el próximo año realmente.”

    Todo lo expresado por el Ministro tiene una crudeza y sinceridad que lastimosamente no la hubo en los últimos 10 años. Son realidades que deberemos afrontar y que si no hubiera sido por el Covid, probablemente hubiéramos seguido gastando alegremente sin medir consecuencias. Si algo aprendimos con el virus es que el ahorro y no el gasto es la base de la fortuna; si hubiéramos sido prudentes con el gasto y hubiéramos tenido ahorros, la situación no sería tan mala como la estamos padeciendo ahora mismo.

    ¿Y cómo podemos enfrentar los próximos meses ante esta coyuntura? Tengo la respuesta, pero primero déjenme comentarles una anécdota  que debe dispararles una respuesta honesta de parte de ustedes.

    Resulta que un padre de familia recibe un día una tarjeta de crédito con un límite acorde a su salario y comienza a utilizarla sin demasiados contratiempos. Al tiempo, otro banco, que revisa su historial salarial y de crédito, decide enviarle otra tarjeta, pero esta vez, con un límite bastante más generoso respecto al salario. De pronto, este padre de familia, comienza a hacer regalos a sus hijos, luego compra materiales para embellecer la casa, su esposa le dice que no está segura, pero este entusiasta padre le dice que en realidad es una buena inversión, porque así eleva su valuación. Y luego se tienta en seguir comprando más cosas en cuotas varias en el tiempo.

    Los vecinos que lo miran, en secreto murmuran sobre su espectacular crecimiento, que seguro en el trabajo lo han ascendido. Y así las cosas, un día se da cuenta que las tarjetas están al tope y ya no logra con su salario (que por cierto, le han aumentado, pero no tanto como pensaba) llegar a pagar el mínimo requerido por su banco. Entonces se da cuenta que aún tiene algún saldo disponible en la otra tarjeta y corre al ATM más cercano para retirar en efectivo el disponible para ir al otro banco y pagar con ese efectivo el mínimo que debe. Por cada vez que hace esta transacción, los gastos financieros se le siguen incrementando y llega un momento que alcanza al límite de la otra tarjeta.

    Ya a esta altura, desesperado, sin lograr un nuevo préstamo del banco, acude a su empresa, que le da un respiro por un par de meses, pero entonces, el descuento directo del cheque quincenal, no lo deja llegar a hacer frente a los gastos normales de la casa y peor aún, los hijos que no quieren disminuir sus mesadas y la esposa no quiere disminuir sus salidas al cine, este señor  ingresa en un umbral de conductas que terminan rayando en lo incorrecto: no devuelve el dinero que le pidió prestado a un familiar, deja de pagar la luz, cuando le cortan el celular va y compra un chip prepago, intenta falsificar billetes..en fin, al final se queda sin trabajo porque llegó un virus a su comunidad. El cuento es que resultó que el señor no había progresado, sino que le dieron un crédito fácil y se dedicó a consumir. Eso es lo que dicen que se debe hacer quienes promueven a “el consumo” como la forma de generar riqueza en el país.

    Del otro lado, están quienes promueven la austeridad y ahorro, para que esta postergación del consumo a futuro genere, a quienes quieren hacer inversiones sostenibles, el suficiente crédito disponible y barato. Y para quienes no hagan inversiones, la suficiente tranquilidad de tener un respaldo el día que la situación lo amerite, como ahora mismo.

    En términos muy generales, tiene sentido endeudarse, la llamada deuda buena, para adquirir bienes o servicios que aumentan su valor con el paso del tiempo, de forma que en el futuro valdrán más que su precio inicial más el costo de su financiamiento  (la hipoteca para su hogar, por ejemplo). O para generar ingresos, como para un negocio nuevo o que reducen los gastos durante la vida del préstamo por importes que superan los costos de la deuda (cuando el pago del préstamo es menor al ingreso que genera el bien). Esto es lo que normalmente se denominan inversiones. En el caso del gobierno, deberían ser en salud, educación, seguridad, justicia, carreteras, como se acepta normalmente.

    Deuda «mala» en cambio es aquella que  incluye todas las que se contraen para adquirir bienes o servicios que no necesitamos o que no podemos permitirnos (por ejemplo, joyas o carteras de marcas de moda, abonos a gimnasios). Una práctica muy mala es utilizar préstamos de consumo cuyos plazos de repago son superiores a la vida del producto financiado. Esto es algo que muchas personas caen en la tentación cuando viajan, toman deuda de plazos a muchos años para pagar unas vacaciones que se consumen enseguida.  Para  estos gastos es mejor  ahorrar hasta poder pagarlos en efectivo, aunque use su tarjeta para hacerlo. En el caso del gobierno, todo el resto de actividades que le corresponden al sector privado, planilla, asesores, oficinas que no generan valor y sólo agregan burocracia que encima, son las responsables de la corrupción.

    La respuesta honesta que les solicité al inicio es ¿en qué situación consideran que el padre de familia habría actuado como un buen padre y qué debería haber hecho con las tarjetas?

    La respuesta que se den es la misma que deberían exigirle al Ministro y gobierno para que ejecuten. En mi caso, les diré, estamos como ese señor de la anécdota, solicitando deuda para pagar deuda y la única opción posible es el recorte del inmenso gasto público y generar suficiente ahorro para afrontar los pagos sucesivos que se vienen.

  • MyDHLi: DHL lanza un innovador portal integral para clientes de logística digital

    El comercio tradicional comprendió, producto de los niveles de encierro vividos por la población en general durante el Covid-19, que apalancar su oferta a través de e-commerce, constituye mucho más en un simple canal de venta. Antes de la aparición del Coronavirus una persona en promedio compraba en dos o tres sitios online al mes, con la pandemia, esta cifra se disparó inmediatamente a seis o siete sitios web, llevándolo a realizar en promedio el 80% de las compras de los hogares por estos canales. Los análisis esperan que cuando la situación vuelva a la normalidad, el comercio digital abarcará el 25% de la comprar mensuales que una persona realiza. Del lado de la oferta, el nuevo modelo de negocio hace que sea imposible para un comercio no contar con e-commerce en su oferta. El PostCovid-19 hará que las empresas cambien el 100% de sus procesos para ser exitosos; sino lo hacen, los competidores que consigan adaptarse más fácilmente a los nuevos modelos serán los que capitalicen el mercado. Durante esta etapa los ganadores serán los que puedan adaptar sus estrategias de e-commerce de una forma rápida para potenciar a sus marcas y ofrecer sus productos y servicios al mercado global, no sólo local.

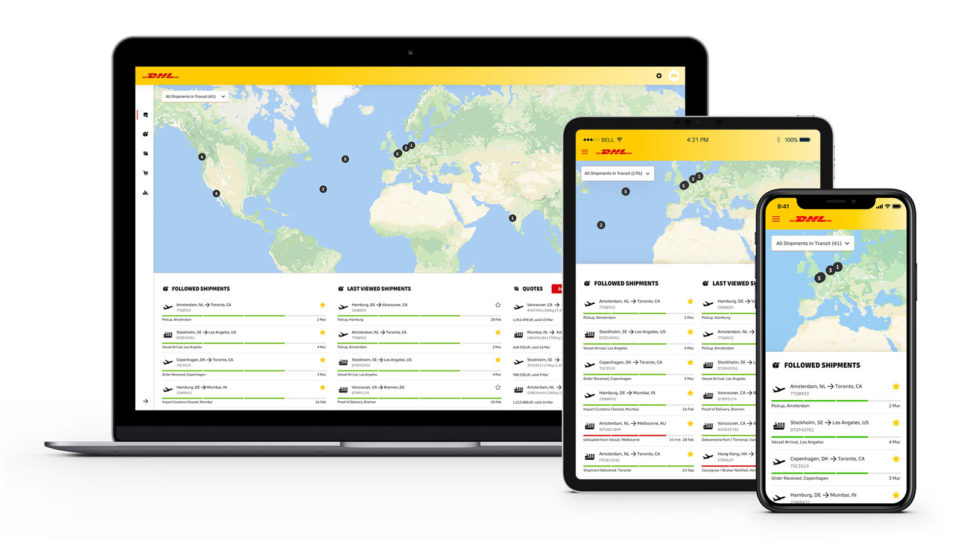
    Y por ello, anticipándose a la complejidad que puede presentar la logística global para una pequeña empresa, DHL Global Forwarding, el especialista en transporte aéreo y marítimo de Deutsche Post DHL Group, lanzó myDHLi, la única plataforma en línea totalmente integrada para clientes de transporte de carga. La interfaz de usuario altamente intuitiva de myDHLi facilita su uso y garantiza que los clientes tengan a mano toda la información relevante. Como reflejo de las funciones de redes sociales ya establecidas, como follow and share(seguir y compartir), se puede acceder fácilmente a la información relevante entre organizaciones y socios comerciales. La gestión completamente transparente de las tarifas de flete, las ofertas, los modos de transporte, las emisiones de carbono y todos los demás datos de envío relevantes están disponibles con solo unos pocos clics y se pueden mostrar en análisis e informes detallados. Uno de los aspectos más singulares es el beneficio de la visibilidad y el control total sobre todos los modos de envío y transporte, las 24 horas del día, los 7 días de la semana.

    «A pesar de la digitalización acelerada y la conectividad súper rápida, los clientes necesitan reducir la complejidad de la logística internacional. Y eso es exactamente lo que hace nuestra herramienta», dice Tim Scharwath, CEO de DHL Global Forwarding, Freight. DHL ha creado un portal único para clientes que se adapta a las necesidades de los mismos. Al combinar servicios como cotizaciones en línea y reservas con seguimiento de envíos, accesibilidad de documentos y análisis de datos, se tiene no solo una visibilidad de 360 ​​grados, sino también se sientan las bases para que los clientes administren su logística, en cualquier momento y en cualquier lugar. «Creemos firmemente que la digitalización tiene el potencial de facilitar y mejorar el negocio diario de los envíos y los transportistas de carga en forma simultánea. Esto es aún más cierto en tiempos impredecibles y desafiantes como los que actualmente se enfrentan con COVID-19, y que ahora podría actuar como un acelerador para digitalizar la industria. Eso es lo que la digitalización significa para nosotros y por qué lo convertimos en la piedra angular de nuestra estrategia 2025 «.

    Credit: DHL

    La plataforma combina servicios en línea existentes como myDHLi Quote + Book y myDHLi Analytics con nuevos servicios y características, y los incorpora en una plataforma innovadora. Servicios como una capacidad de búsqueda muy eficiente mejoran la experiencia del usuario. Además, desarrollado completamente in Company, el nuevo servicio de seguimiento utiliza información de extremo a extremo para hacer que los envíos a través del aire y el océano sean visibles casi en tiempo real. Esto proporciona a los usuarios un control completo, desde la recogida hasta la entrega final. El servicio también ofrece datos sin procesar en extractos de Excel. Otra característica nueva es myDHLi Documents, que ofrece un acceso rápido y fácil a los documentos de envío descargables. Todos los documentos (cotizaciones, factura comercial, lista de empaque, factura de la casa, factura, comprobante de entrega, etc.) se almacenan en un solo lugar. Los diseñadores adaptaron un enfoque móvil primero para un uso continuo en todos los dispositivos. Las funciones de redes sociales populares incorporadas, como las funciones de follow y share, simplifican la comunicación a lo largo de la cadena de suministro al permitir que los clientes intercambien información con colegas, clientes y proveedores. Además, los datos pueden analizarse y exportarse fácilmente o integrarse directamente a sistemas propios, en base a un conjunto de API.

    MyDHLi presenta una construcción modular. Los usuarios pueden individualizar su portal seleccionando los servicios específicos que desean. Gracias al proceso de registro de inicio de sesión único, todos los servicios están disponibles desde el principio. No se necesitan procesos adicionales de registro o inicio de sesión. MyDHLi es gratuito para todos los clientes de DHL Global Forwarding.

    El lanzamiento comienza con una fase piloto que incluye clientes seleccionados de los cinco continentes (América del Norte, Europa, Asia, Australia, África. Panamá, como el resto de América Latina, deberán esperar un poco más aún). MyDHLi se está implementando en hitos sucesivos para garantizar una transición suave región por región. Los clientes interesados ya ​​pueden registrarse para ingresar a myDHLi. Se compartirán actualizaciones periódicas basadas en los comentarios de los clientes. El portal para clientes anterior, DHLi, estará disponible hasta que se complete el despliegue de myDHLi.

    Entonces, ya no hay excusas, si está preparando su comercio para volcarse a una estrategia digital basada en ecommerce, no se desespere; en poco tiempo más, sus envíos alrededor del mundo podrá hacerlos desde una sola plataforma online y con solo un par de clicks.

  • Anonymous se activó nuevamente y no sólo hackeó la policía de Chicago, sino a Bolsonaro, su familia y ministros, el Vaticano y miembros de la realeza europea

    El famoso grupo ‘hacktivista’ Anonymous se volvió a reactivar el fin de semana pasado, luego de un tiempo de relativa calma,  para protestar contra el asesinato del ciudadano afroamericano George Floyd, y no dudaron en amenazar a la policía de Estados Unidos con más acciones en caso de que sus demandas no sean atendidas.

    El grupo Anonymous se dio a conocer en el año 2003 a través de los foros 4Chan. Pero desde el 2008 se hicieron conocidos por su activismo en  favor de la libertad de expresión y contra el autoritarismo de los gobiernos.

    A lo largo de los años, Anonymous se ha ido involucrando cada vez más en temas de coyuntura política. Algunos de los hechos políticos relevantes en los que estuvo presente el grupo fueron los siguientes:

    • Anonymous y su apoyo a los Wikileaks de Julian Assange.
    • “Operación Independencia”: Anonymous hackea las cuentas del expresidente de Colombia Álvaro Uribe y Juan Manuel Santos.
    • El enfrentamiento entre Anonymous y el Estado Islámico, cuando en el año 2015 se registró un ataque contra la revista Charlie Hebdo en Francia.

    #Anonymous, tras el asesinato de GeorgeFloyd ha hackeado radios de policía de Chicago poniendo el “Fuck the police» y ha asegurado que filtrará al mundo todos los crímenes que han llevado a cabo protegiendo a los «poderosos». Anonymous Medici (@Anonsmedic) May 31, 2020

    «Si la policía no puede contenerse y está disparando a los periodistas, pateando y golpeando a los manifestantes y participando de la violencia,¿cómo puede alguien esperar que la gente se contenga? La gente está siendo brutalizada y asesinada», escribió Anonymous en Twitter. Poco después de este mensaje, ‘Fuck tha police’ comenzó a escucharse a última hora del sábado en las emisoras de radio de la policía de Chicago, tal y como reporta Consequence of Sound. Más tarde, en la tarde del domingo, alguien bloqueó el escáner de la policía de Chicago para hacer que sonara ‘Chocolate rain’ de Tay Zonday. No está claro si Anonymous es responsable de ello también.

    La red de Anonymous también realizó un ciberataque al Vaticano, evidenciando cientos de casos de abusos de sacerdotes a menores de edad. Anonymous logró burlar la seguridad del sitio web del Vaticano en la cual se colocaron las evidencias. Esto mediante un link que duró pocos minutos, sin embargo, pese a que la página volvió a la normalidad, en redes sociales, una gran cantidad de usuarios mostró mediante imágenes y videos las evidencias de las acusaciones de abuso a menores por parte de los sacerdotes que minutos antes reveló Anonymous.

    Hasta el momento el Vaticano no se ha pronunciado al respecto sobre el supuesto ataque ni ha salido a desmentir las acusaciones en contra de cientos de sacerdotes de distintas partes del mundo que supuestamente están involucrados en estos abusos a menores de edad. Algunos de los usuarios lograron capturar la página en pocos minutos, esto puede ser visto aún en este Twitt.

    En lo que parece una acción coordinada, también la cuenta de Instagram de la princesa Marta Luisa, hija de los reyes noruegos, fue víctima de los hackers tras opinar sobre el caso de George Floyd. Su último mensaje se refería a la muerte de George Floyd, y se cree que este alegato de la princesa a favor de la igualdad ha sido el motivo principal para que los hackers en cuestión hayan decidido inhabilitarla.

    Por último, el grupo de ciberactivistas divulgó en redes sociales información personal y confidencial del presidente Jair Bolsonaro, de sus tres hijos que ejercen cargos públicos y de integrantes de su gabinete.

    La filtración fue publicada por algunos minutos en las redes sociales en la noche del lunes y la madrugada de este martes con la frase «el amigo de Trump».

    Anonymous Brasil, tal como se identificaban las cuentas de Twitter, también publicó lo que parecería un recibo fiscal de una estación de servicio del municipio de Nova Iguaçu, Gran Río de Janeiro, con gastos por 56.000 reales, casi 10.000 dólares, en enero pasado, a nombre del presidente Bolsonaro.

    Además, fueron publicados links con datos bancarios del presidente, sus hijos Carlos, Flavio y Eduardo, y de los ministros de Educación, Abraham Weintrub, de Derechos Humanos, Mujer y Familia, Damares Alves, y de algunos diputados.

    El ataque cibernético ocurrió luego que el mandatario publicara en las redes sociales que había conversado con Donald Trump sobre el ingreso de Brasil al nuevo esquema ampliado que el jefe de la Casa Blanca planea para el Grupo de los 7.

    Independientemente de los motivos políticos, lo que demuestra este brutal ataque, es que las empresas y organizaciones son vulnerables a la penetración y robo de datos. Si hay algo que el Covid ha demostrado, es que la delincuencia se transforma también y se adapta a los cambios mucho más rápido que las organizaciones comunes. Y si hace años, el terrorismo se financiaba con secuestros reales, hoy sus riesgos han bajado considerablemente: no necesitan armas, no necesitan secuestrar físicamente a nadie. Sólo necesitan un punto vulnerable en cualquier empresa u organización para robarse datos para obtener dinero directamente o para extorsionar a los dueños de esos datos.

    Por ello es tan importante contar con hackers éticos que constantemente le pongan a prueba la vulnerabilidad de sus sistemas; de otra forma, posiblemente pudiera terminar en manos de ciber delincuentes, con pocos finales felices para su organización. Asista a nuestro webinar, sin cargo, a cargo de los mejores hackers éticos del mundo. Puede registrarse aquí.

  • Posibles escenarios post Covid en materia de inmigración y trabajo. Ranking de los mejores pasaportes 2020

    ¿Qué nos depara el futuro post Covid? Bajo un escenario distópico, el futuro del trabajo se caracterizará por la pérdida masiva de trabajo debido a la aceleración de los desarrollos en materia de automatización, la robótica y la inteligencia artificial. Los políticos y líderes empresariales caracterizarán el desplazamiento humano resultante como una «interrupción» inevitable y un subproducto del cambio. Los avances tecnológicos diezmarán familias, comunidades y formas de vida completas. Para muchos, el trabajo estable se convertirá en una cosa del pasado y la tecnología en un instrumento de marginación y discriminación. Los algoritmos se utilizarán para “perpetuar el sesgo de género” (OIT 2019, 35), enfrentar a los trabajadores entre sí y exprimirles la máxima productividad para obtener la mínima compensación. El «uso inapropiado» y la «gobernanza débil» de los algoritmos conducirán a «sesgos, errores y actos maliciosos». (Albinson, Krishna y Chu 2018). Grandes franjas de ciudadanos del mundo se convertirán (en el mejor de los casos) en infelices dependientes de los estados y las élites mundiales. (Donal Kermin, Centro de Estudios para la Migración en New York).

    El futuro de la migración parece igualmente desalentador. Las tendencias actuales sugieren que el número de migrantes internacionales continuará aumentando debido al desplazamiento laboral, la violencia, la desaceleración económica Post Covid y los estados que no pueden o no cumplirán con sus responsabilidades fundamentales. Políticos sin escrúpulos y medios también continuarán culpando a los migrantes por el desplazamiento económico y cultural de sus electores, la xenofobia aumentará y los migrantes encontrarán hostilidad en las comunidades de acogida. Los nativos criticarán a sus gobiernos e instituciones por no proteger sus intereses y necesidades, y los trabajadores migrantes serán atrapados en el medio.

    Para esta visión distópica, la mejor forma de preservar el escaso trabajo es mantener el status quo, tanto en materia laboral como migratoria. No hay espacio para reforma ni flexibilización laboral/migratoria alguna.

    ¿Cómo trazar un camino diferente para el futuro?¿Existe otra visión diferente?

    Hay otra visión más optimista del futuro que la visión distópica, una visión caracterizada por la cooperación internacional y la solidaridad. Reconoce el potencial de la tecnología «para hacer que el trabajo duro lo sea menos, liberando a los trabajadores para potenciar su desarrollo», también para «liberar a los trabajadores del trabajo arduo, de la suciedad, el trabajo pesado, el peligro y las precariedades ‘y’ para reducir el estrés relacionado con el trabajo y las posibles lesiones «(OIT 2019, 43). Reconoce la forma en que el miedo al desplazamiento puede conducir al nacionalismo excluyente y la xenofobia, pero también la posibilidad de unidad basada en los valores compartidos integrados en las culturas de diversas personas. Reconoce los costos de la migración, pero también sus inmensas contribuciones a las comunidades de acogida. La idea aboga por sistemas y políticas centrados en la persona que promuevan la libertad, los derechos y la dignidad de los trabajadores, los migrantes y que fortalezcan las comunidades y países.

    Los migrantes altamente calificados seguirán teniendo una gran demanda y serán objeto de competencia mundial por sus servicios (CFR 2018, 19; OIT 2018b). La automatización y la inteligencia artificial eliminarán los trabajos principalmente ocupados por personas menos calificadas y de menores ingresos (CFR 2018, 3). Sin embargo, el rápido envejecimiento de la fuerza laboral en los países desarrollados crea una creciente demanda de servicios personales difíciles de automatizar y trabajos de enfermería y cuidado de ancianos (OIT 2018b), que los migrantes ocupan a tasas elevadas. La «economía del cuidado», empleos que requieren «corazón», podría generar 475 millones de empleos para 2030 (OIT 2019, 46). Se estima que el 19 por ciento de los 1,6 millones de trabajadores domésticos del mundo viven en estados árabes donde las tendencias a largo plazo, como una mayor esperanza de vida, la cuadruplicación proyectada de la población de adultos mayores para 2050 y el creciente número de mujeres en la fuerza laboral, conducirán a una mayor demanda de trabajadoras domésticas migrantes para cuidar a los ancianos y niños (Kagan 2017, 3-4).

    El Departamento de Asuntos Económicos y Sociales de las Naciones Unidas (UN DESA) informa que el número de migrantes internacionales aumentó de 173 a 272 millones de personas entre 2000 y 2019 (UN DESA 2019; UN DESA 2017a, 4). Se proyecta que el número de migrantes internacionales aumentará a 457 millones para 2050 (Cuadro).

    La transformación del mercado laboral mundial será un importante impulsor de la migración internacional en el futuro. Las empresas digitales, que funcionan independientes de la ubicación física, están prosperando con la creación de imperios de consultoría digital y los vendedores de Amazon que compran y venden productos a escala global. Básicamente,  se puede ganar dinero en cualquier parte del mundo si hay una conexión a Internet.

    Entonces, las premisas cambian radicalmente. En lugar de creer que un país tiene el monopolio del estilo de vida perfecto y el entorno empresarial, ahora hay países que compiten por la estadía del inversor para generar el consumo, porque el negocio es la persona misma y no las instalaciones físicas o logística o aduanas. El negocio se trasladó a la nube y se puede operar desde cualquier parte del mundo en forma ininterrumpida mientras se viaja.

    Así, donde parecería que la visión distópica se quiere imponer, el Covid viene a acelerar a este nuevo tipo de migrantes, los llamados nómades capitalistas, nómades digitales. Ellos son empresarios e inversores exitosos, estrechamente vinculados a la tecnología, que buscan opciones para estancias reducidas, para reducir su factura de impuestos, aumentar la riqueza en el extranjero y convertirse en ciudadanos globales. Esta franja que fluctúa en edades entre los 20 y los 50 años, son viajeros perpetuos buscando mas dinero, mas libertad y mas opciones para un estilo de vida donde la calidad de la misma en parte está definida por Internet y por la posibilidad de movilizarse fluídamente. Y allí es donde el ranking del Pasaporte cobra una importancia relevante. La idea detrás de este movimiento es “ir donde a uno lo traten mejor”. Los países, especialmente aquellos que buscan acceso inmediato al capital para sostener o acelerar su crecimiento, están buscando estos dueños de negocios exitosos, inversionistas e individuos de alto patrimonio para mudarse a su país.

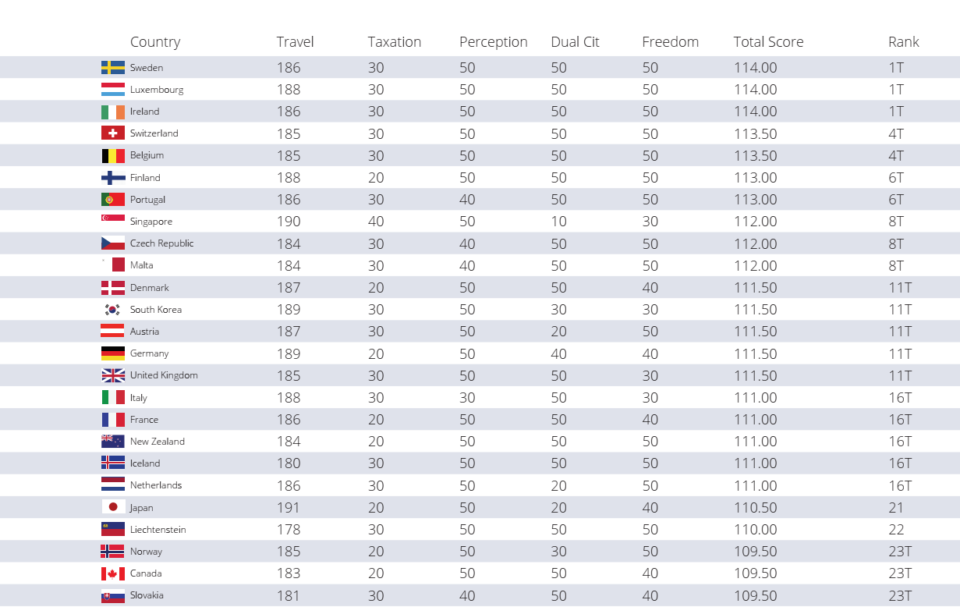
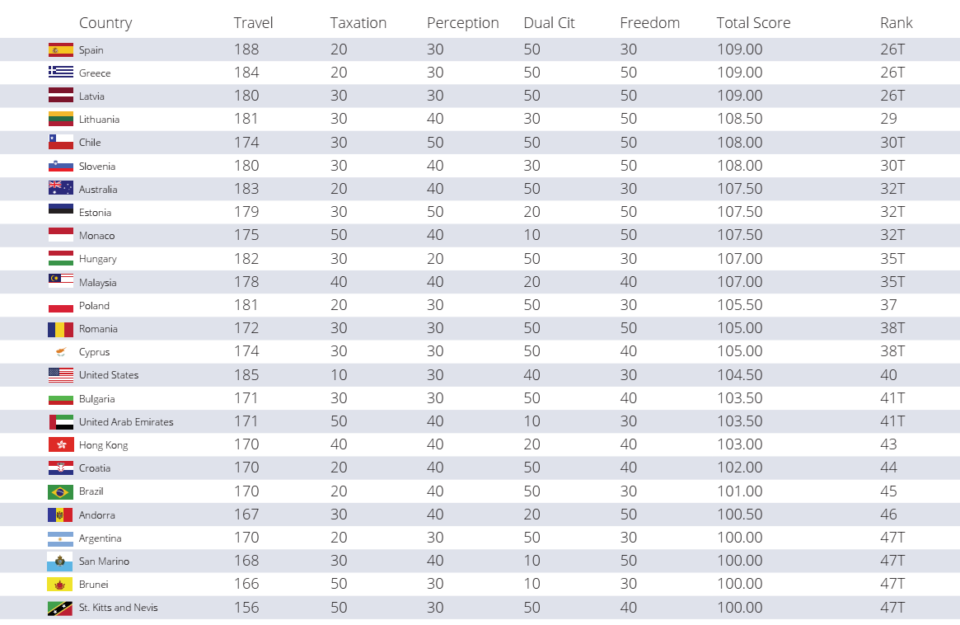
    El índice de pasaporte de Nomad está basado en 199 ciudadanías combinadas con cinco factores, para un entendimiento más profundo de lo que significa ser ciudadano global. Está diseñado para resaltar las mejores ciudadanías del mundo en base no solo a los viajes que no necesitan visa ( 50 %  de peso) , sino también a las leyes fiscales internacionales (20%), la percepción global (10%), la doble ciudadanía (10%)y la libertad personal (10%).

    Con un puntaje de 114, Suecia es el primer pasaporte del mundo, junto a Irlanda y Luxemburgo, fundamentado en los viajes sin visa a 186 países, un alto nivel de libertad personal y una excelente reputación mundial. El segundo lugar lo comparten Suiza y  Belgica. Finlandia y Portugal en el tercer puesto. Singapur, República Checa y Malta ocupan el cuarto puesto. Dinamarca, Corea del Sur, Austria, Alemania y Reino Unido quedan ubicados en el quinto puesto del ranking preparado para los ciudadanos globales sofisticados y de alto patrimonio.

    Con un puntaje de 141, Panamá queda muy lejos de este ranking de los mejores, ocupando el puesto número 66 del total listado de 199 países.

    Quedan muchas reformas por hacer para atraer a estos nuevos ciudadanos globales, a menos que nos interese quedarnos en el status quo y quedar fuera de competencia en la economía global altamente competitiva y que se potenciará post Covid.

  • Los delincuentes informáticos usan el Covid-19 para explotar el mayor uso de entornos virtuales, inclusive la educación

    Los delincuentes informáticos  aprovechan la pandemia de covid-19 para explotar el mayor uso de entornos virtuales

    El FBI ha anticipado que  a raíz de la pandemia de COVID-19, los criminales cibernéticos explotarán el mayor uso de entornos virtuales por parte de agencias gubernamentales, el sector privado, organizaciones privadas e individuos. Los sistemas informáticos y los entornos virtuales proporcionan servicios de comunicación esenciales para el teletrabajo y la educación, además de realizar negocios habituales. Los actores cibernéticos explotan vulnerabilidades en estos sistemas para robar información confidencial, apuntar a individuos y empresas que realizan transacciones financieras y participar en extorsiones.

    Al 30 de marzo de 2020, el Centro de Quejas por Delitos en Internet (IC3) del FBI había recibido y revisado más de 1,200 quejas relacionadas con estafas basadas en el COVID-19. En las últimas semanas, los hackers oscuros se han involucrado en campañas de phishing contra los socorristas, lanzaron ataques DDoS contra agencias gubernamentales, desplegaron ransomware en instalaciones médicas y crearon sitios web falsos COVID-19 que descargan silenciosamente malware a los dispositivos de las víctimas. Con base en las tendencias recientes, el FBI evalúa que estos mismos grupos se enfocarán en empresas e individuos que trabajan desde casa a través de vulnerabilidades de software de teletrabajo, plataformas de tecnología educativa y nuevos esquemas  de Compromiso de correo electrónico comercial  (Business Email Compromise, BEC).

    Vulnerabilidades del teletrabajo

    El FBI le recomienda que considere cuidadosamente las aplicaciones que usted o su organización utilizan para las aplicaciones de teletrabajo, incluido el software de videoconferencia y los sistemas de llamadas de conferencia de voz sobre Protocolo de Internet (VOIP). El software de teletrabajo comprende una variedad de herramientas que permiten a los usuarios acceder de forma remota a aplicaciones, recursos y archivos compartidos de la organización. La pandemia de COVID-19 ha provocado un aumento de las empresas que trabajan a distancia para comunicarse y compartir información a través de Internet. Con este conocimiento, los ciber actores maliciosos están buscando formas de explotar las vulnerabilidades del software de teletrabajo para obtener información confidencial, espiar llamadas de conferencia o reuniones virtuales, o realizar otras actividades maliciosas. Si bien el software de teletrabajo brinda a las personas, empresas e instituciones académicas un mecanismo para trabajar de forma remota, los usuarios deben considerar los riesgos asociados con ellos y aplicar las mejores prácticas cibernéticas para proteger la información crítica, salvaguardar la privacidad del usuario y evitar las escuchas. Los ciber actores pueden usar cualquiera de los siguientes medios para explotar las aplicaciones de teletrabajo:

    Software de fuentes no confiables

    Los ciberdelincuentes maliciosos pueden utilizar un software de teletrabajo de aspecto legítimo, que se puede ofrecer de forma gratuita o a un precio reducido, para obtener acceso a datos confidenciales o para espiar conversaciones.

    Los ciber actores también pueden usar enlaces de phishing o aplicaciones móviles maliciosas que parecen provenir de proveedores legítimos de software de teletrabajo.

    Herramientas de comunicación

    Los actores cibernéticos malintencionados pueden apuntar a herramientas de comunicación (teléfonos VOIP, equipos de videoconferencia y sistemas de comunicaciones basados ​​en la nube) para sobrecargar los servicios y desconectarlos, o escuchar las llamadas en conferencia.

    Los actores cibernéticos también han utilizado el secuestro de videoconferencia (VTC) para interrumpir las conferencias mediante la inserción de imágenes pornográficas, imágenes de odio o lenguaje amenazante.

    Acceso a escritorio remoto

    Algunos programas de teletrabajo permiten compartir el escritorio de forma remota, lo cual es beneficioso para la colaboración y las presentaciones; sin embargo, los actores cibernéticos maliciosos históricamente han comprometido las aplicaciones de escritorio remotas y pueden usar sistemas comprometidos para pasar a otras aplicaciones compartidas.

    Cadena de suministro

    A medida que las organizaciones buscan obtener equipos, como computadoras portátiles, para permitir el teletrabajo, algunas han recurrido al alquiler de computadoras portátiles de fuentes extranjeras. El equipo utilizado previamente y desinfectado de forma incorrecta puede contener malware preinstalado.

    Servicios de tecnología educativa y plataformas

    La rápida incorporación actual de la tecnología educativa (edtech) y el aprendizaje en línea podría tener implicaciones de privacidad y seguridad si la actividad en línea de los estudiantes no se controla de cerca. Por ejemplo, a fines de 2017, los actores cibernéticos explotaron los sistemas de tecnología de la información (TI) escolar al piratear los servidores de varios distritos escolares en todo Estados Unidos. Accedieron a información de contacto de los estudiantes, planes educativos, tareas, registros médicos e informes de consejeros, y luego usaron esa información para contactar, extorsionar y amenazar a los estudiantes con violencia física y la divulgación de su información personal. Los actores enviaron mensajes de texto a los padres y las fuerzas del orden locales, publicaron información privada de los estudiantes, publicaron información de identificación personal del estudiante en las redes sociales y declararon cómo la divulgación de dicha información podría ayudar a los depredadores infantiles a identificar nuevos objetivos. Con el Covid presionando ahora mismo, no extrañaría que tal ataque o peor aún pudiera volver a suceder en cualquier sistema escolar del mundo.

    Además, los padres y los cuidadores deben estar al tanto de las nuevas tecnologías que se ofrecen a los niños que aún no tienen una base para la seguridad en línea. Es posible que los niños no reconozcan los peligros de visitar sitios web desconocidos o comunicarse con extraños en línea.

    Compromiso de correo electrónico comercial (BEC)

    BEC es una estafa que se dirige tanto a individuos como a empresas que tienen la capacidad de enviar transferencias electrónicas, cheques y transferencias automáticas de compensación (ACH). En un esquema BEC típico, la víctima recibe un correo electrónico que supuestamente proviene de una compañía con la que la víctima normalmente realiza negocios; sin embargo, el correo electrónico solicita que se envíe dinero a una nueva cuenta o que se modifiquen las prácticas de pago estándar. Por ejemplo, durante esta pandemia, los estafadores de BEC se han hecho pasar por vendedores y han solicitado pagos fuera del curso normal de los negocios debido a COVID-19. El FBI ha aconsejado  al público que esté atento a las siguientes situaciones:

    • El uso de cambios urgentes y de última hora en las instrucciones de transferencia o en la información de la cuenta del destinatario;
    • Cambios de último minuto en plataformas de comunicación establecidas o direcciones de cuentas de correo electrónico;
    • Comunicaciones solo por correo electrónico y negativa a comunicarse por teléfono;
    • Solicitudes de pago avanzado de servicios cuando no se requerían previamente; Y,
    • Solicitudes de los empleados para cambiar la información de depósito directo.
    Consejos para su protección y la de su organización

    Consejos para el teletrabajo:

    Do (Haga, actúe positivamente):

    • Seleccione proveedores de software de teletrabajo confiables y de buena reputación; Realizar una debida diligencia adicional al seleccionar proveedores de origen extranjero.
    • Restrinja el acceso a reuniones remotas, llamadas de conferencia o aulas virtuales, incluido el uso de contraseñas si es posible.
    • Tenga cuidado con las tácticas de ingeniería social destinadas a revelar información confidencial. Utilice herramientas que bloqueen los correos electrónicos sospechosos de phishing o permitan a los usuarios informarlos y ponerlos en cuarentena.
    • Tenga cuidado con los anuncios o correos electrónicos que pretenden ser de vendedores de software de teletrabajo.
    • Siempre verifique la dirección web de los sitios web legítimos o escríbala manualmente en el navegador.

    Don’t (NO, no haga):

    • Comparta enlaces a reuniones remotas, llamadas de conferencia o aulas virtuales en sitios web abiertos o perfiles de redes sociales abiertos.
    • Abra archivos adjuntos o haga clic en enlaces dentro de correos electrónicos de remitentes que no reconoce.
    • Habilite las funciones de acceso a escritorio remoto como el Protocolo de escritorio remoto (RDP) o la Computación de red virtual (VNC) a menos que sea absolutamente necesario.

    Consejos de tecnología educativa (edtech):

    El FBI reconoce que todos los establecimientos escolares se están ajustando a estas demandas, pero alienta a los padres y a las familias a:

    Do (Haga, actúe positivamente):

    • Monitoree de cerca el uso de edtech y servicios en línea por parte de los niños.
    • Investigue los acuerdos de usuario del servicio edtech sobre notificaciones de violación de datos, comercialización y / o venta de datos de usuarios, prácticas de retención de datos y si los usuarios y / o padres pueden optar por eliminar los datos de los estudiantes por solicitud.
    • Realice búsquedas periódicas en Internet de la información de los niños para controlar la exposición y la difusión de su información en Internet.
    • Considere el monitoreo de crédito o robo de identidad para verificar cualquier uso fraudulento de la identidad de su hijo.
    • Investigue la coalición de padres y las organizaciones de intercambio de información disponibles en línea para aquellos que buscan apoyo y recursos adicionales.
    • Investigue las infracciones cibernéticas relacionadas con la escuela, edtech y otros proveedores relacionados, que pueden informar a las familias sobre los datos de los estudiantes y las vulnerabilidades de seguridad.

    Don’t (NO, no haga):

    Proporcione información exacta sobre los niños cuando cree perfiles de usuario (por ejemplo, use iniciales en lugar de nombres completos, evite usar fechas exactas de nacimiento, evite incluir fotos, etc.)

    Consejos BEC:

    Do (Haga, actúe positivamente):

    • Verifique los cambios de último minuto en las instrucciones del wiring o la información de la cuenta del destinatario.
    • Verifique la información del proveedor a través de la información de contacto del destinatario en el archivo; no se comunique con el proveedor a través del número proporcionado en el correo electrónico.
    • Verifique la dirección de correo electrónico utilizada para enviar correos electrónicos, especialmente cuando utilice un dispositivo móvil o de mano, asegurándose de que la dirección de correo electrónico del remitente parece coincidir con la persona de quien proviene.
    • Si descubre que es víctima de un incidente fraudulento, comuníquese de inmediato con su institución financiera para solicitar un retiro de fondos y comuníquese con su empleador para informar irregularidades en los depósitos de la planilla. Tan pronto como sea posible, presente una queja ante las autoridades judiciales correspondientes.

    Consejos sobre vulnerabilidad  y el delito cibernético:

    Los siguientes consejos pueden ayudar a proteger a las personas y las empresas de ser víctimas de los cibercriminales:

    Do (Haga, actúe positivamente):

    • Verifique la dirección y legitimidad de los sitios web y escríbalos manualmente en su navegador.
    • Cambie las contraseñas para enrutadores y dispositivos inteligentes de la configuración predeterminada a contraseñas únicas (el clásico admin12345).
    • Verifique los nombres de dominio mal escritos dentro de un enlace (por ejemplo, confirme que las direcciones de los sitios web del gobierno terminen en .gov o .gob).
    • Informe a su empleador sobre actividades sospechosas en las computadoras del trabajo.
    • Utilice la autenticación multifactor (MFA) al acceder a sitios, recursos y archivos de la organización.
    • Practique una buena seguridad cibernética cuando acceda a redes Wi-Fi, incluido el uso de contraseñas seguras y protocolos de acceso protegido Wi-Fi (WPA) o WPA2.
    • Asegúrese de que las computadoras de escritorio, portátiles y dispositivos móviles tengan instalado un software antivirus y se apliquen actualizaciones de seguridad de rutina; esto incluye la actualización periódica de los navegadores web, los complementos del navegador y los lectores de documentos.

    Don’t (NO, no haga):

    • Abra archivos adjuntos o haga clic en enlaces en correos electrónicos recibidos de remitentes que no reconoce.
    • Proporcione nombres de usuario, contraseñas, fechas de nacimiento, números de seguro social, datos financieros u otra información personal en respuesta a un correo electrónico o una llamada telefónica.
    • Use puntos de acceso públicos o no seguros de Wi-Fi para acceder a información confidencial.
    • Use la misma contraseña para varias cuentas.

    Este post ha sido redactado con base a información suministrada por el FBI de los Estados Unidos, para que Usted y su organización sepan cómo estar y permanecer protegidos. Por ello es tan importante contar con hackers éticos que constantemente le pongan a prueba la vulnerabilidad de sus sistemas; de otra forma, posiblemente pudiera terminar en manos de ciber delincuentes, con pocos finales felices para su organización. Asista a nuestro webinar, sin cargo, a cargo de los mejores hackers éticos del mundo. Puede registrarse aquí.
  • Facebook Shops se enfrenta a Amazon para disputarle parte del e-commerce global

    En plena Pandemia, la red social se mete de lleno en el e-commerce con su mayor desafío hasta la fecha: darle a los pequeños y medianos empresarios una forma de vender online que no pase por el gigante Amazon.

    “Durante años”, afirma en un comunicado oficial, “la gente ha usado la app de Facebook para comprar y vender productos, desde que, hace tiempo, se publicaba la foto de una bicicleta con la leyenda «A la venta»,  hasta que se anunciaba una mesa de café en el Marketplace y, ahora, los productos de las marcas y de los influencers más amados de Instagram». En otras palabras: Facebook no ha creado Shops por su decisión, sino como respuesta a la demanda del mismo mercado: “Han sido las personas que usan nuestras apps quienes han imaginado el comercio social, y nosotros les estamos ayudando a convertirlo en una realidad”.

    En su comparecencia (vía Live) del martes 19 de mayo, Zuckerberg admitió que “este es el mayor paso que hemos dado hasta ahora” en el terreno de la venta online.

    “Justo ahora muchos pequeños negocios están luchando con el cierre de negocios y muchos están tratando de llevar sus negocios al entorno online y nuestro objetivo es hacer las compras sin fricciones y empoderar a todos los dueños de pequeños negocios o a marcas globales a que usen nuestras apps para conectar con sus clientes; por eso decidimos lanzar Facebook Shops”, dijo la firma en un comunicado de prensa.

    Foto: Facebook business

    Esta no es la primera vez que Facebook expone sus intenciones de incursionar en el comercio electrónico y apalancarse de su alcance, de 2,600 millones de usuarios activos al mes, para generar ventas directas para los negocios que usan la plataforma sobretodo para publicitarse o comunicarse con sus clientes con contenido o con herramientas de atención al cliente como Messenger e incluso Whatsapp for Business.

    A la fecha existen aproximadamente 60 millones de negocios dados de alta con una página oficial en la plataforma.

    El proceso no podría ser más sencillo. Uno entra a Facebook Shop a través de la app, o quizá de un anuncio o una story de Instagram. Si ve algo que le gusta, puede acceder al producto, guardar los que le interesan y terminar la compra en el sitio de la propia tienda, aunque en Estados Unidos (de momento, solo está en fase beta en ese país) se podrá pagar dentro de las propias apps, en caso de que el comercio haya activado esa opción que es muy amigable para quienes participan en el proceso. Lo que se busca es la inmediatez: las compras compulsivas son las más jugosas. No hay tiempo de pensar, uno mira, hace click y ya está en el checkout. Nada más simple para que el ecommerce realmente despegue. Si el potencial cliente tiene que dar muchos pasos en su compra, tiene más tiempo de pensar y podría ser que en el final de la compra, desista. En eso, Facebook Shop se las trae.

    Facebook asegura que solo se llevará un porcentaje de los beneficios en caso de que las tiendas decidan utilizar esa opción de Checkout . En ese caso, el fee será del 5%, un poco menor de lo que Amazon está cobrando estos días por un proceso similar. Y, por si hace falta aclararlo, la red social ya ha advertido que utilizará la información personal de cada usuario, así como su historial de búsquedas, para crear anuncios personalizados. Es evidente que eso es lo que la inmensa mayoría de negocios necesita, crear fidelidad, productos personalizados y mantener al cliente. Miles de estudios de mercado de otras épocas, quedan obsoletos ante la poderosa Inteligencia Artificial decodificando los gustos y preferencias de consumidores compulsivos.

    Shops es un esfuerzo bien planificado para tomarse el e-commerce por asalto, dado que entre todas las plataformas vinculadas , como Instagram, WhatsApp o el chat en la app de FB, configuran un servicio completo dedicado al cliente, y tan sencillo como intimidante para Amazon su más grande desafío hoy día. Más opciones de compras para los usuarios. Más competencia. Ganan los usuarios.

  • 11 millones de datos de tarjetas del Banco de Costa Rica, fueron hechos públicos por hackers de Maze team

    Desde finales de abril y principios de mayo, el Banco de Costa Rica (BCR) ha recibido mensajes de un grupo de hackers, identificado por las autoridades del Organismo de Investigación Judicial (OIJ) como ciberdelincuentes y ciberterroristas, que vela por sus intereses propios, el autodenominado grupo de hackers Maze Team.

    Esta organización, muy peligrosamente activa, ha protagonizando ataques a grupos de gran tamaño, como The Chubb Corporation o Cognizant, o ha presentado comunicados sorprendentes, como el que publicaron el mes de marzo, en el que afirmaron que durante la pandemia de coronavirus no atacarían a servicios médicos y, además, ofrecerían descuentos a sus «partners», es decir, a las empresas que han sido víctimas de sus ataques.

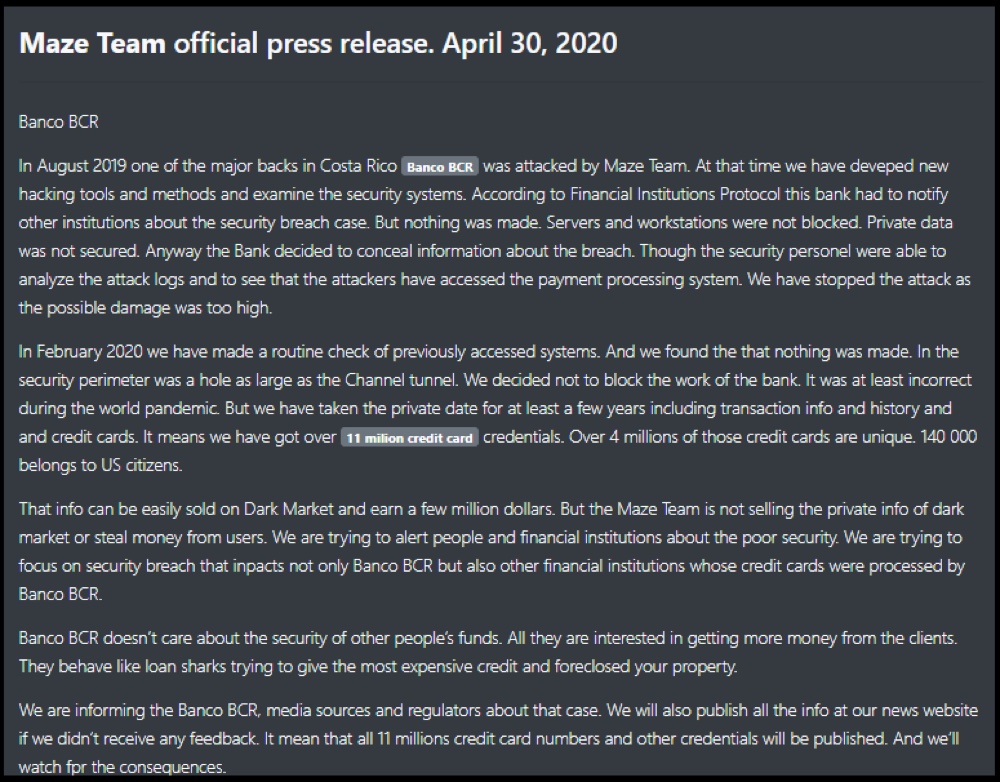
    El grupo de hackers afirma que ha atacado al Banco de Costa Rica en dos ocasiones anteriores en los últimos ocho meses. A través de las redes sociales revelan que la primera vez que comprometieron la red de la institución financiera, fue en agosto de 2019, cuando robaron credenciales y otros datos sensibles. Posteriormente, atacaron en febrero pasado y ahora volvieron a aparecer dejando una serie de publicaciones en redes sociales.

    “Esta información se puede vender fácilmente en el mercado negro y ganar unos pocos millones de dólares. Pero, el equipo de Maze no está vendiendo la información privada al mercado negro ni robando dinero de los usuarios. Estamos tratando de alertar a las personas y a las instituciones financieras sobre la escasa seguridad. Estamos tratando de enfocarnos en las brechas de seguridad que afectan no solo al Banco BCR, sino también a otras instituciones financieras cuya tarjeta de crédito fue procesada por el Banco BCR”, se lee en la publicación del grupo de hackers.

    Siempre según su versión, en ese mismo momento detuvieron sus acciones, debido a la magnitud del daño que podrían haber causado, quedando a la espera de que la entidad bancaria solucionara dichos problemas. Algo que, según afirman, nunca llegó a ocurrir.

    Concedido un periodo de gracia y en vista de la inacción por parte de los directivos bancarios, habrían exigido el pago de una recompensa a cambio de no hacer públicos los datos ni la filtración. Una medida de extorsión a la que el Banco de Costa Rica se habría negado, provocando que Maze haya publicado inicialmente  240 números de tarjetas de crédito sin los últimos cuatro dígitos. Un número muy bajo, en realidad, si tenemos en cuenta que afirman haber obtenido información de 11 millones de tarjetas de crédito del Banco de Costa Rica, de los cuales 140,000 son de ciudadanos estadounidenses, mientras que 4 millones son únicos. La semana pasada, el 21 de Mayo, filtraron un archivo conteniendo 2 gigasbytes de información, lo que se considera por ahora la mayor fuga de información de la historia en Costa Rica.

    La respuesta del Banco de Costa Rica tras la publicación del comunicado de Maze no se hizo esperar, y emitieron un comunicado oficial diciendo que: «A raíz de publicaciones extraoficiales e informales que han circulado en redes sociales se realizó una exhaustiva verificación de la plataforma tecnológica y rotundamente confirmamos que los sistemas de la institución no han sido vulnerados. Asimismo, activamos nuestros protocolos, incluyendo los enlaces con otras entidades especializadas nacionales e internacionales y lo que se determinó es que se trata de un intento de extorsión«.

    La respuesta por parte de la entidad es, sin duda, contundente. Sin embargo, hay algunos aspectos que deben analizarse. El primero es, claro, ¿cuál es entonces el origen de los datos ya filtrados? Según expertos que los han analizado, sí parecen ser reales. Y ya el Banco de Costa Rica, ha admitido que los datos filtrados sí son correctos, pero aún así mantienen la postura inicial de que sus sistemas no fueron vulnerados.

    La lógica nos lleva a pensar que si los hackers han hecho públicos los datos robados, es que todavía cuentan con muchos más datos de importancia con los que extorsionar al Banco de Costa Rica. Y todo indicaría que así ha sido el modus operandi de Maze, que ha ido filtrando en tandas sucesivas los datos, iniciando desde una solicitud de reparación de las vulnerabilidades a ir escalando a la última solicitud de pedido de recompensa para no filtrar los datos.

    De ser así, y salvo que el Banco de Costa Rica en público niegue el hackeo, pero en privado esté negociando con los delincuentes, es probable que en los próximos días haya nuevas noticias al respecto, y no precisamente agradables. Por ello es tan importante contar con hackers éticos que constantemente le pongan a prueba la vulnerabilidad de sus sistemas; de otra forma, posiblemente pudiera terminar en manos de estos delincuentes, con pocos finales felices para su organización. Asista a nuestro webinar, sin cargo, a cargo de los mejores hackers éticos del mundo. Puede registrarse aquí.
  • 3 pasos para aumentar su seguridad digital mientras trabaja desde su casa

    • A medida que las personas trabajan desde casa para detener la propagación del coronavirus, se vuelven más vulnerables a los ataques y estafas digitales.
    • Los piratas informáticos pueden intentar explotar su respuesta al estrés ante la crisis de COVID-19.
    • La defensa más poderosa es su propio comportamiento y pensamiento crítico. Disminuir la velocidad y activar su mente racional puede ayudar a evitar las amenazas.

    El impacto de la pandemia de coronavirus se está sintiendo por todas partes. Para muchas personas, el mayor cambio en su rutina diaria ha sido trabajar desde casa para ayudar a detener la propagación de COVID-19. Si bien las empresas y las comunidades se han unido para enfrentar el desafío, la interrupción dramática también ha creado nuevas oportunidades para los piratas informáticos y los estafadores. La falta de un espacio de oficina protegido no es el único problema. El cambio de comportamiento, como la tensión mental de adaptarse a una situación nueva y preocupante, puede dificultar la detección y la prevención de amenazas. La buena noticia es que algunos procesos simples adaptados de los protocolos de seguridad corporativos pueden mejorar su seguridad digital en el hogar.

    Su cerebro durante la crisis

    En primer lugar, tenga en cuenta que trabajar desde su casa representa mucho más que un cambio de ubicación. Implica un cambio profundo en la mentalidad y el comportamiento. Con equipos dispersos, ya no podemos simplemente voltearnos a un lado para verificar nuestro pensamiento con un colega. En cambio, tomamos más decisiones de forma aislada, y esto puede hacernos más vulnerables. También nos estamos acostumbrando a interactuar con ciertos contactos solo por correo electrónico, lo que puede aumentar el riesgo de suplantación de identidad y robo de identidad.

    Además, la crisis misma está afectando la forma en que pensamos. Durante los momentos de estrés y agitación, los seres humanos tienden a responder de manera más instintiva y menos racional. En las últimas semanas, muchos de nosotros nos hemos visto obligados a tomar decisiones instantáneas en medio de cambios constantes. Tal pensamiento rápido tiene su ventaja, pero puede evitar que consideremos ciertas situaciones de manera cuidadosa y racional y elegir el mejor camino a seguir.

    Finalmente, la amenaza de posibles piratas informáticos está agregando otra fuente de estrés. Muchas personas son conscientes de que trabajar desde su casa puede dejarlos más abiertos a los ataques digitales, pero no están seguros de qué hacer al respecto. Tal incertidumbre no solo dificulta la protección de nosotros mismos, sino que también puede afectar nuestra capacidad de concentrarnos en nuestro trabajo.

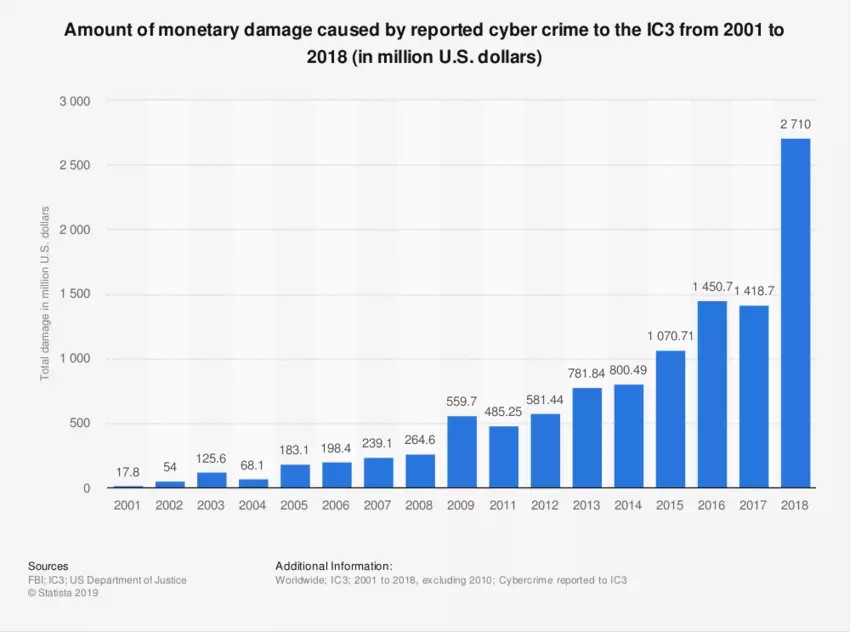
    Incluso antes de la pandemia, el cibercrimen se había convertido en una amenaza creciente. Imagen: Statista
    Los 3 pasos básicos

    Las empresas globales utilizan muchas herramientas sofisticadas para protegerse contra tales amenazas. Pero un proceso fundamental que se puede adaptar fácilmente al uso personal es el enfoque de pensamiento en 3 etapas. Consta de tres pasos básicos:

    1. Parar

    2. Pensar

    3. Proteger

    Este procedimiento engañosamente simple puede ser extremadamente poderoso porque va al corazón del funcionamiento de las campañas de piratería.

    Un ingrediente típico de muchos ataques de piratería es una sensación de presión de tiempo. Es posible que alguien se ponga en contacto con usted urgentemente para protegerse del coronavirus. Incluso pueden decirle que ha sido identificado como alguien que ha tenido contacto con alguien que ha resultado positivo para la infección.

    Este tipo de correos electrónicos dan ganas de actuar inmediatamente. Comprometen su sentido de urgencia, preocupación y miedo a propósito. La mejor manera de contrarrestarlos es activar sus facultades  de calma y racionales, y tomarse el tiempo para evaluar la solicitud.

    Escepticismo saludable

    Para muchas personas que trabajan desde su casa, casi todos los aspectos de la vida diaria han cambiado. Los estafadores pueden intentar explotar esto, porque son conscientes de que muchos de nosotros estamos usando productos que nunca antes hemos probado. Por ejemplo, pueden crear historias creíbles sobre nuevos servicios, con la esperanza de que no tenga el espacio mental para investigarlos y cuestionarlos. Pueden hacer que sus correos electrónicos parezcan ser de una fuente conocida o creíble, o recomendar una descarga de colaboración que facilitará el trabajo desde su casa. Cuanto más legítimo sea el correo electrónico, más fácil será obtener una respuesta.

    Los piratas informáticos pueden tratar de reunir las credenciales de las personas que trabajan en una organización, como contraseñas simples que las personas inventaron en medio del caos. Una vez que pueden acceder a un buzón, pueden configurar una regla de reenvío para que el usuario no sepa que sus credenciales se están utilizando para enviar correos electrónicos a otros.

    Sin embargo, incluso si esto sucede, otros en la organización aún pueden hacer una serie de acciones básicas para detener el ataque. Si recibe un correo electrónico de un contacto, no importa cuán legítimo, no importa cuán urgente, haga una pausa. Pregúntese: ‘¿Es normal lo que se me pide?’, ‘¿Hay algo extraño en este correo electrónico / instrucción?’  Si hay una pequeña queja en la parte posterior de su cabeza al respecto, preste atención. Piense cómo puede verificar si es real y a quién informarlo si sospecha.

    Mira hacia arriba desde la pantalla

    La seguridad cibernética no se trata solo de correos electrónicos y contraseñas. Puede parecer obvio, pero mantener su computadora, teléfono y documentos impresos confidenciales físicamente seguros es una parte importante de su protección general. Cuando se prepare para trabajar desde su casa, trata de pensar en qué parte de su casa está trabajando. Asegúrese de que personas ajenas mal intencionadas no puedan ver su pantalla y documentos a través de sus ventanas o puertas, y si sale de la casa, no deje su computadora en exhibición. Al final del día, limpie cualquier asunto confidencial, tal como lo haría en la oficina.

    Pensamiento a largo plazo

    Una de nuestras habilidades más poderosas como seres humanos es pensar en el futuro, considerar diferentes escenarios y hacer planes. Si discute posibles problemas y soluciones con sus colegas, estará mejor preparado si un intruso cibernético lo ataca. Esto puede ser tan simple como configurar formas alternativas de verificar un correo electrónico o una instrucción. No sabemos cómo evolucionará esta situación o cuándo podremos volver a nuestras oficinas. Pero podemos construir procesos y relaciones sostenibles y seguras que nos ayudarán a trabajar con calma y confianza.

    Por último, si se enfrenta a una amenaza de seguridad o ha caído en una estafa, no se avergüence, y actúe rápidamente. Su equipo de seguridad está ahí para apoyarlo, reducir el impacto potencial y protegerlo. Asegúrese de saber a quién contactar si los necesita. Juntos, podemos hacer todo lo posible para ayudar a nuestros negocios y a los demás a sobrevivir durante estos tiempos difíciles.

  • El autor de “Padre Rico Padre Pobre”, Robert Kiyosaki, aconseja: “Compren oro, plata, Bitcoin y sálvense”

    Diferentes ingredientes económicos de la actualidad, relacionados con las políticas monetarias de los gobiernos y bancos centrales del mundo en relación a la impresión de dinero, han despertado preocupación y críticas al respecto, como es el caso del legendario inversor Robert Kiyosaki.

    La impresión de dinero para palear la crisis económica que deja a su paso el Covid-19 a nivel mundial, está despertando diferentes críticas para los gobiernos del mundo, mientras que a su vez, consideran que traerá consigo repercusiones negativas a nivel económico en el largo plazo.

    Ante esta situación, algunos analistas ven que otros activos pueden ganar valor como resguardo con este escenario, como el Bitcoin o el oro. Este es el pensamiento del inversor Robert Kiyosaki, autor del libro «Padre Rico, Padre Pobre», quien no dudó en llamar «moribunda» la economía estadounidense y señalar de «incompetente» a la Reserva Federal del país norteamericano, quien ha estado inyectando millones de dólares como estímulo económico ante la pandemia.

    En efecto, antes de ayer 19 de mayo, el autor del best-seller “Padre Rico, Padre Pobre” emitió otro tuit en la red social, en un mensaje en su mayoría en mayúsculas, denunciando las acciones de la Reserva Federal (Fed) durante la pandemia.

    En su tuit, Kiyosaki ha reafirmado su creencia de que activos como el oro, la plata y el Bitcoin (BTC) serían los salvadores de los inversores durante esta crisis. Al respecto, Kiyosaki dijo:

    NEW YORK CITY GOING BROKE. All cities count on INCOME TAX, SALES TAX & REAL ESTATE TAXES, especially COMMERCIAL RE. Add pension contributions for teachers firefighters & police. USA GOING BROZkE. FED PRINTING FAKE $ cannot SAVE YOU. Get gold silver Bitcoin and SAVE YOUR SELF.

    Para el inversor, el oro, la plata y el Bitcoin lucen como ganadores ante este posible impacto negativo que visualiza para la economía, y en el caso de la criptomoneda, Kiyosaki ve un crecimiento en su precio hasta los 75.000 dólares en los próximos tres años.

    Ya en abril Kiyosaki había hablado sobre la muerte del dólar estadounidense y aconsejó comprar Bitcoins. «Muerte del dólar. Gente desesperada por dinero. Muy triste. Si el gobierno te da dinero gratis, tómalo y gástalo sabiamente. No guarde. Compre oro, plata, Bitcoin. El dólar se está muriendo. Plata a u$s20 la onza. Mejor compra para seguridad futura. Todos pueden pagar u$s20, especialmente con dinero falso gratuito», escribió el empresario el sábado 4 de abril. Incluso dos años atrás, el inversionista había advertido que las criptomonedas terminarían reemplazando al dólar. «Creo que el dólar está en serios problemas porque el oro, la plata y la moneda cibernética lo van a sacar… El dólar estadounidense es una estafa» aseguró Kiyosaki, quien ha resaltado una y otra vez que Bitcoin está entre las mejores opciones.

    Kiyosaki no es el único inversor de alto perfil que últimamente se ha vuelto optimista con Bitcoin.  El primero en encabezar este listado es el físico, emprendedor, inventor, Cofundador de PayPal, Tesla Motors, SpaceX, Hyperloop, SolarCity, The Boring Company, Neuralink, y OpenAI y magnate sudafricano, Elon Musk.

    Le sigue Mark Cuban, el empresario estadounidense, inversionista, dueño de los Mavericks de Dallas de la NBA y​ propietario de los cines Landmark y Magnolia Pictures;  también es parte de esta exclusiva lista el administrador multimillonario de fondos de cobertura Paul Tudor Jones, que dijo a principios de este mes que Bitcoin le recuerda al oro en la década de 1970, y “puede ser la mejor cobertura contra la inflación en la era del coronavirus”. “Si me veo obligado a pronosticar, mi apuesta es que será Bitcoin“, dijo en una nota.

    Brian Armstrong se encuentra en esta lista, pero no sorprende ya que es el fundador de Coinbase; Jack Dorsey, el CEO de Twitter y un  considerado evangelista de Bitcoin; Changpeng «CZ» Zhao, el dueño del exchange Binance; los gemelos Winklevoss, que posterior a su batalla legal contra el fundador de Facebook, Mark Zuckerberg,  invirtieron 11 millones de dólares en Bitcoin y hoy serían poseedores del 1 % del total de Bitcoins existentes; Tim Draper, el inversionista estadounidense de capital de riesgo y fundador de Draper Fisher Jurvetson, Draper University, Draper Venture Network, Draper Associates y Draper Goren Holm y  Chamath Palihapitiya, el capitalista de riesgo canadiense, fundador y CEO de Social Capital y uno de los primeros ejecutivos senior en Facebook, son algunos otros selectos integrantes de una lista multimillonaria de inversores en Bitcoin.

    A pesar de lo volátil que pueden llegar a ser las criptodivisas, para mucha gente representa una forma más segura de invertir y de proteger sus bienes. Es por eso que, aunque apostar por las criptomonedas como Bitcoin pueda presentar más riesgos involucrados, esto vale la pena para algunos inversores, como lo ha expresado clara y duramente Kiyosaki.