No hicieron falta sofisticados hackers penetrando servidores, ni una vulnerabilidad criptográfica, ni romper el cifrado de una de las fintech financieras más avanzadas del mundo. Alguien consiguió algo posiblemente más inquietante: convenció a Revolut de que era una autoridad pública legítima y pidió información de sus clientes, donde el KYC era el elemento clave .
Revolut confirmó que un tercero no autorizado utilizó una dirección perteneciente al dominio real de una agencia gubernamental para presentar solicitudes fraudulentas de información. La empresa respondió entregando datos antes de descubrir el engaño. Revolut describe el episodio como una sofisticada suplantación externa y asegura que sus sistemas centrales y los fondos de sus clientes no fueron comprometidos. Según la compañía, el número de afectados fue «muy limitado».
Eso es tranquilizador hasta que uno mira qué información pudo salir.
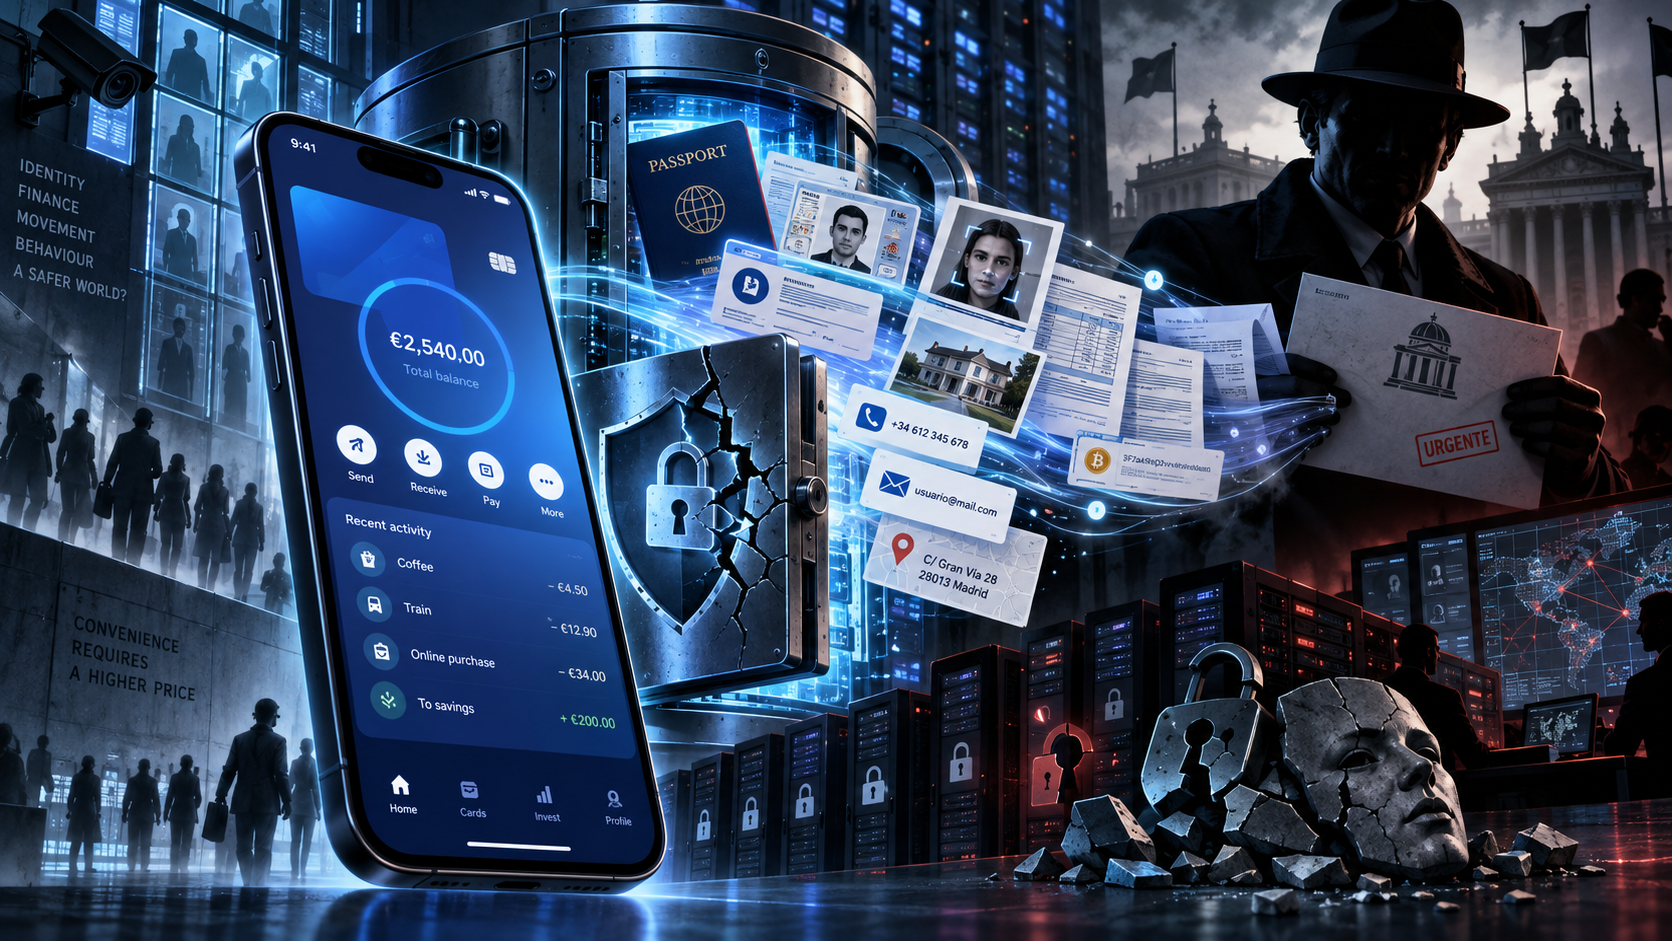
Nombres. Fechas de nacimiento. Direcciones. Correos electrónicos. Teléfonos. Documentos de identidad. Pasaportes o permisos de conducir. Selfies de verificación. IBAN. Extractos bancarios. Retiros. Historiales completos de transacciones y, en algunos casos, operaciones con Bitcoin. Entonces la cuestión deja de ser simplemente qué error cometió Revolut y nos concentramos en lo importante, cuestionar ¿por qué hemos construido un sistema en el que semejante dossier sobre una persona existe concentrado en un solo lugar?
No culpamos especialmente a Revolut
Conviene decirlo desde el comienzo.
Revolut tiene enormes recursos dedicados a seguridad y prevención del fraude. La propia compañía desarrolla herramientas específicamente destinadas a combatir las estafas de suplantación y ha advertido reiteradamente sobre la creciente sofisticación de la ingeniería social. Precisamente por eso el episodio resulta tan revelador.
Si una empresa de estas dimensiones, con profesionales especializados, sistemas de autenticación y procedimientos internos, puede ser engañada mediante una solicitud aparentemente legítima, imaginemos las probabilidades que enfrenta una persona común.
Nosotros recibimos todos los días correos electrónicos, SMS, llamadas, páginas falsas, falsos empleados bancarios y mensajes que imitan cada vez mejor a organismos públicos y empresas reales.
La ingeniería social funciona porque explota algo imposible de corregir completamente mediante software: la confianza humana.
Pero existe una diferencia fundamental entre que un delincuente consiga engañarme para obtener un dato mío y que consiga engañar a una institución que posee un archivo entero de mi identidad y de mi vida financiera.
Y ese archivo no existe exclusivamente porque los bancos sean curiosos, en buena parte existe porque hemos decidido legalmente que debe existir.
KYC: entregar primero, preocuparse después
Durante décadas se ha expandido alrededor del mundo un principio que hoy consideramos prácticamente natural: el Know Your Customer o «conozca a su cliente» que todos conocemos.
Las recomendaciones internacionales del FATF exigen a las instituciones financieras identificar al cliente, verificar su identidad y mantener procedimientos de customer due diligence. En Europa, las reglas contra el lavado de dinero obligan igualmente a las entidades a identificar y verificar a sus clientes mediante documentos, datos o información obtenida de fuentes consideradas fiables. Si no pueden verificar la identidad, en determinadas circunstancias ni siquiera pueden prestar el servicio.
La intención declarada es «comprensiblemente justificada»: combatir lavado de dinero, financiación del terrorismo, fraude y otros delitos. Pero raramente discutimos el otro lado de esa política.
Cada nueva obligación de conocer más al cliente significa necesariamente que alguien tiene que recopilar, transmitir, procesar o conservar más información sobre él. Y entonces comenzamos a crear extraordinarias concentraciones de datos. No sólo sabemos quién es usted sino que también sabemos dónde vive, con qué documento se identifica, qué cuentas posee, desde dónde envía dinero, a quién, cuándo, cuánto; y dependiendo del servicio y de sus procedimientos de verificación, también puede quedar almacenada una imagen de su documento y de su rostro.
Individualmente, cada requisito puede encontrar una justificación, pero acumulados, producen algo completamente diferente: un mapa extraordinariamente detallado de una persona.
Y un mapa semejante tiene muchísimo valor para un delincuente.
El dato que entregamos no puede volver a ser privado
Hay una diferencia decisiva entre dinero y datos personales. Si alguien roba dinero de una cuenta bancaria, existe al menos la posibilidad de bloquearla, rastrear los movimientos o recuperar los fondos o si alguien obtiene una contraseña, podemos cambiarla. Pero no podemos cambiar fácilmente nuestra fecha de nacimiento, ni nuestra cara; tampoco nuestro historial financiero o el hecho de que una dirección determinada pertenece a nosotros. Mucho menos podemos «desfiltrar» una copia de nuestro pasaporte. Éste es el aspecto que hace particularmente preocupante el caso Revolut.
Supongamos que entre la información obtenida aparece una persona que compra Bitcoin con regularidad. Ahora un atacante potencialmente puede conocer simultáneamente su nombre + domicilio + teléfono + documento + fotografía + movimientos bancarios + historial de Bitcoin.
Eso ya no es simplemente un problema de privacidad digital, es un problema de seguridad física.
En el mundo cripto existe incluso un nombre brutalmente expresivo para determinadas extorsiones dirigidas a poseedores de activos digitales: los llamados ataques de «$5 wrench», donde la criptografía deja de importar porque el atacante se dirige directamente contra la persona que posee las claves.
Una base de datos que vincule identidad real, domicilio y actividad cripto puede proporcionar exactamente el tipo de información que nunca querríamos entregar a un criminal.
La paradoja de la seguridad
Aquí aparece la contradicción que más debería preocuparnos.
Nos dicen que debemos entregar esa información para estar más seguros, pero concentrar enormes cantidades de información sensible también genera un riesgo de seguridad que antes no existía. Es una aplicación bastante simple del problema de los incentivos.
Una base de datos que contiene poca información tiene poco valor, pero una base de datos con millones de identidades, documentos y movimientos financieros se convierte en un objetivo extraordinariamente atractivo.
Cuanto mejor conocemos al cliente, mejor puede conocerlo también quien consiga acceder ilegítimamente a esa información. Y no siempre será mediante un ataque espectacular. A veces bastará con que una solicitud parezca oficial. Eso es precisamente lo perturbador del caso Revolut.
Según la información disponible, el atacante consiguió utilizar una cuenta dentro del dominio auténtico de una agencia gubernamental. Es decir, la comunicación llevaba precisamente una de las señales que normalmente utilizamos para decidir que una solicitud merece confianza.
El sistema funcionó sobre una premisa perfectamente razonable: «esto parece venir del Estado, por tanto debe ser legítimo«. Y esa premisa falló.
¿Y quién asumió el riesgo?
Aquí aparece otra asimetría que me parece difícil de justificar. El cliente no decidió libremente construir esa base de datos. Si quiere acceder al sistema financiero regulado, tiene que proporcionar determinada información de identificación. No existe una negociación: «Prefiero conservar mi privacidad y asumir el riesgo». No. O entrega sus datos o, en muchos casos, no obtiene la cuenta.
Sin embargo, una vez entregados, el riesgo residual de esa concentración de información recae principalmente sobre el individuo.
La institución puede reforzar procedimientos, pero la persona cuyo documento, dirección e historial financiero fueron expuestos no puede simplemente solicitar una identidad nueva. Ésa es la enorme externalidad que casi nunca aparece en el debate KYC; el Estado exige recopilar información para reducir determinados riesgos sociales y la institución cumple esa obligación. Pero si la información termina en manos equivocadas, el daño privado lo soporta una persona que nunca tuvo la opción de no proporcionar esos datos.
No se trata de elegir entre KYC absoluto y delincuencia
La respuesta habitual consiste en plantear una falsa dicotomía. O identificamos exhaustivamente a todo el mundo o dejamos vía libre al terrorismo, lavado y fraude. No necesariamente es así.
Una sociedad liberal lleva siglos enfrentándose al mismo problema en otros ámbitos: cómo investigar al sospechoso sin convertir preventivamente a todos los ciudadanos en sospechosos.
La alternativa no es que la policía renuncie a investigar, es exigir proporcionalidad. Una investigación dirigida, concreta, y órdenes justificadas judicialmente. Y un principio que debería parecernos bastante elemental: no recopilar indefinidamente aquello que no es necesario conservar.
La digitalización nos ha llevado curiosamente en la dirección contraria, dado que almacenar información es barato, tendemos a almacenar más. Y como analizarla es sencillo, queremos recopilar más. Y peor aún, ahora que la inteligencia artificial permite correlacionar cantidades gigantescas de datos, el incentivo para saber cada vez más sobre cada ciudadano será todavía mayor.
Eso es exactamente lo que he llamado en otras ocasiones algocracia: no necesariamente un dictador observando personalmente a cada individuo, sino sistemas capaces de clasificar, perfilar y decidir utilizando cantidades de información que ningún aparato burocrático anterior habría podido procesar.
Por eso importan Bitcoin, Monero y hasta el efectivo
Aquí aparece una discusión que con demasiada frecuencia se despacha con una frase bastante desagradable: «Si no tienes nada que esconder, ¿por qué necesitas privacidad?». Pero privacidad y delincuencia son cosas completamente diferentes. Cuando cierro la puerta de mi casa y no estoy cometiendo un delito. Cuando pongo una contraseña a mi correo electrónico y no estoy ocultando terrorismo. No publico mi extracto bancario en Internet y nadie considera eso sospechoso. La privacidad financiera debería partir de la misma presunción.
Bitcoin solucionó una parte del problema: permitió poseer y transferir un activo sin necesitar una institución que mantenga una cuenta a nuestro nombre.
Pero Bitcoin no proporciona privacidad perfecta; su blockchain es pública y su vinculación con identidades reales puede permitir, no es fácil, reconstruir historiales de movimientos. Por eso existen tecnologías orientadas específicamente a privacidad, como Monero, herramientas de mezcla y protocolos que dificultan esa trazabilidad.
Y por eso sigue siendo importante algo muchísimo más antiguo: el efectivo.
Una persona puede entregar veinte euros a otra sin crear una base de datos permanente que vincule identidad, horario, ubicación, comercio y patrón de consumo. Eso no es una deficiencia tecnológica; es, justamente, una propiedad extraordinariamente valiosa para una sociedad libre.
Estamos construyendo dinero mejor y vigilancia mejor al mismo tiempo
La paradoja se vuelve todavía más interesante porque Revolut representa precisamente la modernización del sistema financiero. Tecnológicamente es difícil no admirar lo que empresas como ésta han conseguido. Pero allí reside la advertencia.
Podemos construir un sistema financiero espectacularmente eficiente y, simultáneamente, un sistema espectacularmente eficiente para observar a sus usuarios. La tokenización no elimina ese problema ni las stablecoins tampoco. Incluso blockchain puede agravarlo si construimos una perfecta conexión entre una identidad KYC y un historial público e inmutable de transacciones.
Por eso no basta con preguntar: ¿qué tan rápido puedo enviar dinero?. También debemos preguntar: ¿quién sabe que lo envié?, ¿qué información conserva sobre mí?, ¿durante cuánto tiempo?, ¿a quién puede entregársela?, ¿qué ocurre si quien la solicita no es quien dice ser?, Y, quizá lo más importante: ¿por qué necesita conocer todo eso en primer lugar?
El caso Revolut debería cambiarnos la pregunta
No me interesa convertir a Revolut en villano. Sería demasiado fácil y además perderíamos la verdadera enseñanza del episodio.
Una compañía fue engañada. Puede mejorar sus controles y seguramente lo hará. Mañana será otra empresa, pasado mañana, una administración pública.
El problema fundamental seguirá estando allí mientras construyamos sistemas en los que grandes cantidades de información personal y financiera tengan que concentrarse necesariamente para poder participar en la economía moderna.
Nos vendieron el KYC como una medida de seguridad. Es hora de reconocer también su costo: obligar a millones de personas inocentes a entregar información sensible y concentrarla en bases de datos permanentes crea, por sí mismo, un enorme riesgo de seguridad.
La libertad financiera no consiste solamente en poder comprar Bitcoin; tampoco consiste simplemente en que una aplicación permita enviar dinero alrededor del mundo en segundos; consiste también en preservar un espacio en el que el individuo pueda poseer, intercambiar y guardar su propiedad sin tener que entregar previamente un expediente sobre su vida a un tercero.
El caso Revolut no demuestra que debamos abandonar la tecnología financiera. Demuestra algo mucho más importante, que implica que cuando construimos una sociedad en la que para protegernos obligamos a todos a identificarse permanentemente, también construimos el archivo perfecto para quien consiga hacerse pasar por la autoridad.
Y esta vez ni siquiera tuvieron que hackearlo. Sólo tuvieron que pedirlo.
Deja una respuesta