Categoría: Tecnología

  • Amazon le ofrece su logística a Biden para la vacunación. Las Big Tech mueven su dama

    En el mes de Noviembre, un artículo publicado en esta sección, nos alertaba de las posibles implicancias de las Big Tech en el nuevo ordenamiento político en los Estados Unidos.

    No ha pasado ni un día de la asunción del presidente Biden, que ya podemos observar algunos movimientos de las mismas, direccionadas a una función que típicamente se le ha encargado al gobierno, como es la salud y sobre todo, en una pandemia.

    Así, estas mismas megacorporaciones que pudieron silenciar a un presidente en ejercicio y a sus partidarios a principios de este mes, ahora se están acercando a la nueva Administración, que sabe muy bien lo que le podría suceder si adopta una postura antagónica contra las Big Tech. El ejemplo ha calado muy bien en las mentes de todo el planeta, razón de más para que la novel Administración americana comience a ser precavida.

    Si bien la administración de Biden en sí no tiene enemistad con Amazon, cuyo fundador Jeff Bezos es dueño del Washington Post, un importante medio que se inclinó activamente pro-Biden, al ala progresista del Partido Demócrata posiblemente le gustaría tener un trato más amigable, pero sumamente firme frente al poder de las Big Tech, de acuerdo a planteos regulatorios sostenidos en los últimos años. Al ofrecerse participar en el escenario global de la vacuna Covid-19, Amazon se está preparando estratégicamente contra tales esfuerzos.

    Dado que varios estados han ido informando que se están quedando sin vacunas, y decenas de miles de personas que lograron obtener citas para una primera dosis están siendo canceladas, el presidente Biden firmará 10 órdenes ejecutivas relacionadas con la pandemia este jueves, su segundo día en el cargo; pero la Administración dice que los esfuerzos para impulsar el despliegue de vacunas se han visto obstaculizados por la falta de cooperación de la administración Trump durante la transición. Dicen que no tienen un conocimiento completo de las acciones de la administración anterior sobre la distribución de vacunas. Biden también depende de que el Congreso proporcione 1,9 billones de dólares para alivio económico y respuesta al covid-19.

    El Centro para el Control y la Prevención de Enfermedades (CDC)  ha manifestado también que aproximadamente la mitad de los 31 millones de dosis distribuidas a los estados por el gobierno federal se han administrado hasta ahora; y solo alrededor de 2 millones de personas han recibido las dos dosis necesarias para una máxima protección contra el virus. Estados Unidos tiene un promedio de 201.000 nuevos casos y unas 3.000 muertes por día. El número de muertos en la nación desde el inicio de la pandemia ahora es de alrededor de 403.000.

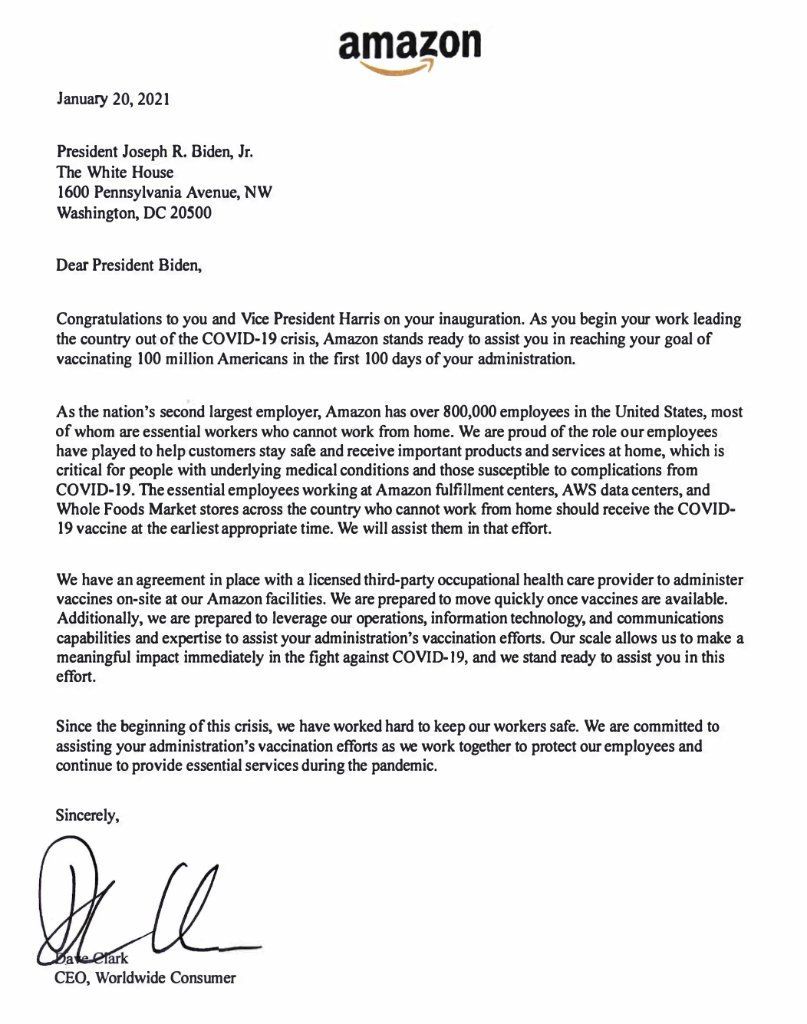
    Ante tal situación, Amazon ofrece su colosal red de operaciones y tecnologías avanzadas para ayudar al presidente Joe Biden en su promesa de obtener 100 millones de vacunas covid-19 para los estadounidenses en sus primeros 100 días en el cargo.
    Amazon ya había intentado entrar en la ola generada por el Covid-19 en marzo, asociándose con la Fundación Bill y Melinda Gates para entregar kits de prueba a hogares en el área de Seattle. Sin embargo, ese programa fue cerrado por la Administración de Alimentos y Medicamentos dos meses después por razones no especificadas.

    Jeff Bezos, el segundo hombre más rico del mundo, vuelve a la carga ahora, dado que si puede ayudar a la administración de Biden con su problema logístico de vacunas, ambas partes se beneficiarían. Queda por ver siempre el beneficio ciudadano, si al final, con estas «ayudas»,  las mismas luego no son soportadas con creces por los ciudadanos de a pie. Dicen que cuando la limosna es grande, hasta el santo desconfía.

    «Estamos preparados para aprovechar nuestras operaciones, tecnología de la información y capacidades y experiencia de comunicaciones para ayudar en los esfuerzos de vacunación de su administración’, escribió el director ejecutivo de la división de Consumidores Mundiales de Amazon, Dave Clark, en una carta a Biden.»‘Nuestra escala nos permite tener un impacto significativo de inmediato en la lucha contra el covid-19, y estamos listos para ayudarlo en este esfuerzo».

    Amazon dijo que ya ha contratado a un proveedor de atención médica ocupacional externo con licencia para administrar las vacunas en el lugar de sus instalaciones para sus empleados cuando estén disponibles.

    Amazon tiene más de 800.000 empleados en los Estados Unidos, escribió Clark, la mayoría de los cuales son trabajadores esenciales que no pueden trabajar desde casa y se deben vacunar lo antes posible.

    Esta jugada maestra de la megacorporacion, donde Amazon sigue mostrándose cada día más gigante, podría implicar, al  margen de la creciente popularidad y efecto marketinero,  quizás como un escudo protector ante el novel gobierno, una inesperada ayuda, ya no a nivel logístico, sino un tanto más profunda, una extra capa de blindaje jurídico: en una distribución de una vacuna que posee un 95 por ciento de efectividad contra una enfermedad con una tasa de supervivencia del 99,7 por ciento, seguramente va a haber demandas. Y a pesar de que los laboratorios han sido protegidos contra todo reclamo, igual siempre es posible llegar al estado con demandas complejas. Ahora bien, si bien es cierto que cualquier ciudadano se atreve a demandar al estado, posiblemente haya pocos dispuestos a enfrentarse monetariamente a la maquinaria jurídica de un gigante como Amazon.

    Finalmente, ustedes me preguntarán: pero acaso no nos dices siempre que la salud debería manejarse mejor en forma privada y  ahora dices lo contrario? acaso no nos dices que la caridad es siempre privada y Amazon estaría dispuesto a ayudar justo cuando más se necesita en esta Pandemia? Pues bien, siempre me viene a mano la frase de Milton Friedman: «Hay que distinguir claramente entre ser promercado y ser proempresa».

  • Tendencias y perspectivas en ciberseguridad para 2021

    2020 ha hecho de la ciberseguridad una de las prioridades de la mayoría de las organizaciones. Los tiempos difíciles que trajo la pandemia de COVID demostraron que ninguna empresa es inmune a los ataques cibernéticos. Incluso las empresas más grandes y aparentemente seguras sufrieron vulnerabilidades y fallos de seguridad al intentar adoptar varias soluciones de comunicación y colaboración para mantenerse conectadas durante los primeros meses de trabajo remoto. Dicho esto, las empresas que buscan navegar por el nuevo panorama laboral deben considerar las siguientes tendencias y predicciones importantes de ciberseguridad.

    • Los costos de las infracciones cibernéticas superarán a la economía mundial

    La pandemia derrumbó significativamente la economía. Según los análisis actuales, el crecimiento de la economía mundial se reducirá a un crecimiento de un solo dígito, y los países minimizarán las actividades para minimizar la propagación de la segunda ola del virus. Por otro lado, el trabajo remoto y las prácticas laborales inseguras aumentarán a medida que más organizaciones adopten el trabajo remoto.

    Con tal desequilibrio, se espera que el costo de una violación cibernética alcance los dos dígitos en todas las industrias. Esto sucederá a menos que las organizaciones y agencias gubernamentales implementen medidas para mitigar estos riesgos, como emplear personal de ciberseguridad.

    • Los grupos de video reemplazarán las videollamadas a gran escala

    En esta línea, la pandemia hizo que las organizaciones y las empresas adoptaran el uso de videollamadas, algunas de las cuales convergieron hasta cientos de participantes. Aunque las videollamadas mejoraron la comunicación y las colaboraciones, la convergencia de muchos participantes no fue tan buena idea, ya que abrió posibles vulnerabilidades de infiltración. Los malos actores podrían acceder fácilmente a reuniones importantes e interrumpirlas.

    Dicho esto, las organizaciones deberían pasar de las videollamadas a gran escala a las salas separadas y los grupos de video para mejorar la productividad. Los empleados deben enfocarse en videollamadas privadas pero altamente enfocadas, centradas en mejorar la eficiencia en una organización, lograr objetivos específicos y mejores interacciones.

    • Aumento de las amenazas internas

    El aumento de las necesidades de personal y la dependencia de modelos de trabajo remoto presentan oportunidades para los ciberdelincuentes que buscan explotar a las empresas desde adentro. Como su nombre indica, las amenazas internas son violaciones de datos vinculadas que se originan en los empleados de una empresa. Si bien el 25% de las filtraciones de datos del año pasado estuvieron relacionadas con amenazas internas, los expertos en TI predicen que esta cifra puede aumentar al 33% en 2021.

    Según algunas empresas de software, se espera un crecimiento de los modelos de ciberataques «internos como servicio». Estos son infiltrados organizados que actúan como agentes encubiertos. Estas personas pasan por el proceso de entrevista y contratación de una organización, superando todos los obstáculos de recursos humanos y seguridad para convertirse en empleados de confianza.

    • Nueva arquitectura para una colaboración segura

    La mayoría de las organizaciones han avanzado hacia la adopción de modelos de trabajo remoto permanente. Por lo tanto, las empresas de tecnología deben desarrollar una arquitectura segura para adaptarse a este modelo de trabajo en rápido crecimiento.

    Si bien algunos proveedores de tecnología ya han incorporado el cifrado de extremo a extremo como reacción instintiva primaria durante los primeros días del trabajo remoto, otras empresas deberían integrar dicha arquitectura en todas las herramientas de comunicación y colaboración para promover la seguridad y la privacidad de los datos.

    • Las contraseñas estarán en segundo plano

    Las tecnologías avanzadas han minimizado el uso de contraseñas. Si bien esto no significa que las contraseñas estén desapareciendo, se están convirtiendo en una técnica de autenticación en segundo plano. Las contraseñas iniciales se han reemplazado con PIN, autenticación de dos factores, biometría y análisis de comportamiento.

    Aunque el uso de contraseñas continuará, se ocultarán a los usuarios con autenticación detrás de escena. Con esto, los empleados no tendrán que elegir contraseñas largas y complejas. En cambio, los administradores de contraseñas y los equipos de seguridad manejarán los inicios de sesión de los empleados de forma segura. La adopción de esta estrategia elimina una de las causas comunes de los ataques cibernéticos: la piratería de contraseñas.

    • La automatización aumentará los ataques de phishing

    Los ataques de phishing implican el uso de correos electrónicos maliciosos altamente dirigidos con información específica y precisa sobre un individuo o un rol específico en una empresa. Tradicionalmente, los ataques de phishing eran una gran inversión que consumía mucho tiempo para los ciberdelincuentes, ya que tenían que enviar los correos electrónicos manualmente.

    Los ciberdelincuentes han creado herramientas que automatizan el spear phishing. La integración de estas herramientas con los datos de los sitios web de la empresa y las plataformas de redes sociales permite a los piratas enviar cientos o miles de correos electrónicos de phishing con datos detallados personalizados para cada víctima, lo que aumenta significativamente las tasas de éxito. Afortunadamente, a diferencia de los correos electrónicos de phishing generados manualmente, las campañas automatizadas son menos sofisticadas y fáciles de detectar.

    Independientemente, las organizaciones deben esperar un aumento en las campañas de phishing en 2021. Desafortunadamente, los piratas informáticos saben que la incertidumbre y la ansiedad que conlleva el trabajo remoto facilitan la explotación de las víctimas. La mayoría de los ataques de phishing se centrarán principalmente en la pandemia, la economía global y la política.

    En conclusion, en este año los ciberdelincuentes encontrarán formas innovadoras de infiltrarse en redes individuales, domésticas y empresariales. Con las tendencias de ciberseguridad que surgen constantemente, las organizaciones deben adoptar medidas de seguridad de TI proactivas para mantener sus datos seguros. Los empleados también deben operar dentro de la protección de los firewalls de las organizaciones para evitar tales amenazas.

  • Cómo limitar la información que proporciona en sus plataformas de red

    Después de la preocupación de los usuarios en torno a la nueva política de privacidad de WhatsApp, la compañia afirmó este viernes pasado, que retrasaría esta actualización planificada para el 8 de febrero, intentando detener una migración masiva de sus clientes preocupados por estos cambios hacia otras plataformas de mensajería encriptada como Signal o Telegram.

    Lo mismo o peor pasa con Facebook Messenger, donde no hay una debida protección de nuestros mensajes.

    La mayor defensa de WhatsApp para que los usuarios no la dejen de lado es “nosotros no podemos ver tus mensajes privados, ni escuchar tus llamadas, y Facebook tampoco”, sin embargo, si eres usuario de Messenger no corres con la misma suerte.

    El cifrado de extremo a extremo que protege a los mensajes de WhatsApp no aplica en Facebook Messenger, a menos que estés utilizando una «conversación secreta». Esta opción sólo admite mensajes entre dos personas, no dentro de grupos y hay que activarlo de forma manual.

    Pero no solo Whatsapp y Facebook podrian tener ese dominio sobre tu privacidad, Google recopila muchos más datos personales sobre sus usuarios de los que imagina. La empresa registra cada búsqueda que realiza y cada video de Youtube que ve. Ya sea que tenga un iPhone o un Android, Google Maps registra todos los lugares a los que va, la ruta que usa para llegar allí y cuánto tiempo permanece, incluso si nunca abre la aplicación. Si mira de cerca todo lo que Google sabe sobre usted, los resultados pueden ser reveladores.

    Desde junio del pasado año, las nuevas cuentas de Google eliminan automáticamente los datos privados. Pero solo después de 18 meses por defecto. Y solo si es un nuevo usuario de Google. Si se encuentra entre los 1.5 mil millones de clientes actuales de Gmail o los 2.5 mil millones de personas que usan Android, su cuenta está configurada para retener sus datos privados para siempre, a menos que le indique a Google lo contrario. Pero hay un lado positivo: puede eliminar casi todo lo que ha compartido con Google y recuperar al menos parte de su privacidad. A continuación, tal como hicimos en un artículo anterior sobre su data en Facebook,  le enseñamos cómo eliminar su data en Google:

    1. Historial de búsquedas

    Google utiliza su historial de búsqueda para crear un perfil detallado sobre usted que puede compartir con los anunciantes. Esto personaliza los anuncios y el contenido que ve, siendo sus datos un negocio redondo para la compañía.

    Si desea comenzar a eliminar su información de Google, su historial de búsqueda es una muy buena opción para comenzar:

    • Vaya a myaccount.google.com e inicie sesión. Alternativamente, vaya a google.com mientras está conectado y haga clic en el ícono del círculo en la esquina superior derecha con su imagen o iniciales adentro. Luego haga clic en Administrar su cuenta de Google.
    • Haga clic en Administrar sus datos y personalización, que se encuentra en Privacidad y personalización.
    • Debajo del panel de controles de actividad, verá marcas de verificación junto al seguimiento de la actividad web y de aplicaciones, el historial de ubicaciones y el historial de YouTube. Haga clic en cada uno para ajustar su configuración. Puede desactivarlos para detener el seguimiento.
    • Debajo de los controles de actividad, haga clic en Mi actividad en Actividad y cronograma.
    • En el menú que aparece en la barra lateral izquierda, haz clic en Eliminar actividad por. Seleccione cuánto tiempo atrás le gustaría eliminar su historial en el menú emergente. Haga clic en Eliminar para confirmar.

    Una vez que haya seguido estos pasos, no solo desaparecerá su historial de búsqueda, sino que también habrá inhabilitado el seguimiento a través de aplicaciones, el historial de ubicaciones y las vistas de YouTube.

    1. Asistente de Google

    Google también controla esas interacciones con el Asistente de Google para mejorar su inteligencia artificial y personalizar su cuenta. Puede eliminarlas fácilmente:

    • Abra la página de su cuenta de Google.
    • En el panel de navegación de la izquierda, haga clic en Datos y personalización.
    • En el panel de controles de Actividad, haga clic en Actividad web y de aplicaciones, seguido de Administrar actividad. En esta página, verá una lista de su actividad pasada, y los elementos con el ícono de micrófono indican una grabación.
    • Junto a los elementos que desea eliminar, seleccione el icono de tres puntos y luego Eliminar.
    1. Bloquear anuncios

    ¿Alguna vez ha notado que Google siempre parece saber exactamente lo que está buscando? No es casualidad. A continuación, le indicamos cómo desactivar la personalización:

    • Abra la configuración de su cuenta de Google nuevamente.
    • En el panel de la izquierda, haga clic en Datos y personalización.
    • En el panel de personalización de anuncios, haga clic en Ir a la configuración de anuncios.
    • Haga clic en el interruptor junto a La personalización de anuncios está activada. Ahora debería ver que la personalización de anuncios está DESACTIVADA.

    También puede desactivarlo instalando la extensión de exclusión de anuncios basados ​​en intereses de Google en su navegador Chrome.

    1. Imágenes de Google Photos

    Google escanea sus fotos mediante el reconocimiento facial para clasificar su contenido en álbumes. También puede determinar las ubicaciones en las que ha estado buscando puntos de referencia en segundo plano.

    Pero puede despedirse de este servicio y almacenar sus fotos localmente en un disco externo o usando otras aplicaciones de almacenamiento seguro en la nube como IDrive, entre tantos otros, que utiliza la tecnología de encriptación de última generación para proteger sus fotos privadas también de los piratas informáticos.

    Una vez hecho esto, puede eliminar todas sus imágenes y videos de su cuenta de Google de la siguiente manera:

    • Abra la aplicación Google Photos en su teléfono inteligente. Haga clic en sus iniciales o foto en la esquina superior derecha. Elija Configuración de fotos, seguido de Copia de seguridad y sincronización. Desactive esto presionando el botón de encendido / apagado.
    • Ahora, abra el sitio web de Google Fotos en su computadora e inicie sesión con su cuenta de Google.
    • Seleccione todas las fotos que desea eliminar. Luego, haga clic en el icono de la papelera en la esquina superior derecha.

    Como vemos, en última instancia, ud tiene el control para protegerse de las prácticas invasivas de datos, limitando el acceso de las grandes compañías a las mismas, o migrando a otras aplicaciones que se ha comprobado sí protegen su privacidad.

  • Qué se discute detrás de las medidas tomadas por las redes sociales??

    Voy a intentar hacer algunos puntos aquí sobre la discusión generada a partir del cierre de cuenta de Twitter a Trump.

    A mediados de los 90s, casi al final, Internet comenzaba a masificarse; el auge de las páginas web, los foros, los incipients chat rooms y demás, llevaron a que los que participaban de la industria comenzaran a discutir si era posible una neutralidad de la red de redes, para preservar los derechos básicos de los participantes.

    Un joven idealista abogado californiano fue uno de los precursores  y contribuyentes a la redacción de la Communications Decency Act, la famosa 230, que puso en vigencia Bill Clinton en 1996. Lo recuerdo perfecto porque fue la imagen que tomé en su momento para mi ponencia (Es posible una regulación en Internet?) en ECOMDER, el primer congreso sobre Derecho y Tecnología en la red, hosteado por la Universidad de Buenos Aires, pionera en su momento sobre estos asuntos.

    La 230, fue estatuída para mantener la neutralidad en la red, esto es, eximir a quienes en esos momentos eran emprendedores en la red, a mantenerse exentos de responsabilidad por los contenidos que los usuarios compartían, subían, hosteaban, como quieran llamarlo. Al estar protegidos legalmente, la explosión de la red fue imparable.

    Gracias a ello, el mundo es otro hoy día, no tengo dudas. Siempre fui defensora de la 230 y pretendo que así se mantengan las cosas.

    Sin embargo, un poco de historia sobre la prístina 230, nos da cuenta que se fue manchando de a poco, quizás algunos de ustedes recuerden las subastas de artículos nazis en Ebay y el conflicto en su momento que generó, algún que otro pedófilo, o ataques terroristas que fueron de a poco siendo justificativos para alguna enmienda a la 230. Por ejemplo, la pedofilia ya está excluída de esta eximición de responsabilidad legal que les cabe a estas plataformas.

    Pero lo que ha estado siempre protegido, incluso cuando hubo algunas causales que ponen a uno a pensar (utilización de las redes para comunicar actos terroristas, violentísimos actos de persecuciones civiles, llamados atentatorios contra gobiernos legítimos instaurados, etc), fue la libertad de expresión. Siempre, porque si se ponían a los dueños de las plataformas (se habrán dado cuanta ahora quienes dicen «mi muro» es una irrealidad?) a ser responsables de lo que cada loco anda por ahi proclamando, se terminaba con la neutralidad en la red e incluso los costos de ejercer esos vetos (fact checking hoy día) implicaban que se hiciera imposible el acceso a todos «gratuitamente». La cuestión es que esto último es lo que hace la diferencia en la discusión en estos días.

    Cuando Facebook o Twitter vetan opiniones, cierran cuentas o demás acciones respecto a un posteo de un usuario, hacen editorial y dejan de ser neutrales. ¿ por qué editorializan se preguntarán? la respuesta es simple, con esas acciones de permitir/vetar se produce la opinión. Y la opinión no es neutral.

    Sin embargo,  aún existe el otro argumento, el que subraya: «son empresas privadas, pueden hacer lo que quieran, cuando uno accede firma términos y condiciones».

    Pues bien, la idea del contrato de adhesión, porque esto es lo que uno hace cuando pone «I agree» al colocar sus datos en cualquiera de estas plataformas, significa que uno acepta lo que venga, no hay posibilidades de discusión para modificar alguna cláusula o discutir algunos artículos. Se pone el gancho y voilá, estamos adentro. Si cuento con los dedos de la mano quienes han leído eso, me sobran dedos. No importa, el asunto es que siempre, siempre, al final, cualquier contrato debe tener para ambas partes un sentido de justicia, donde ambos ganan. Es pasar de una situación menos satisfactoria a una mejor. Acción humana.

    Ahora bien, entendiendo lo anterior, la empresa brinda acceso «gratuito» y el user brinda primeramente sus datos y luego contenido, luego contactos, y así van creciendo estas redes. Lo «gratuito» no es tal, dado que lo más valioso es la persona que entrega contenido; en fin, para no dar tanta vuelta, el «producto» termina siendo uno. Cuando uno da «like» o cuando uno cuenta algo en esa plataforma social (que reitero, no es propiedad de uno el famoso muro, es de los dueños de esa red), se genera una ganancia para los accionistas de esa compañía. Eso podría ser en definitiva el intercambio final, datos por servicio, aún cuando los términos y condiciones digan lo que digan.

    Cuando la compañía decide cancelar unilateralmente ese servicio, se alteran los términos de ese contrato, se produce un desequilibrio y en cualquier instancia de la vía civil o comercial, uno podría demandar tal situación. Y aquí nos encontramos que será inútil, porque esa compañía podrá ser demandada, pero finalmente la demanda será desestimada por la 230 famosa. Aquí cabe aclarar que mientras la 230 permanece incólume frente al free speech, los «términos y condiciones» impuestos por cada plataforma cambian a cada rato sin que el «user » pueda hacer algo. Me dirán, «puede salirse», es cierto. Pero no es tan fácil salirse sin costos para el user, pérdidas de contactos, incluso memorias de negocios, dado que hoy muchos negocios se hacen por allí, etc, etc. Y si ese costo pudiese ser demandado, reitero, no habría problemas.

    Entonces, no es tan cierto que este asunto es sobre una empresa privada y se pide regulación para la misma. Al contrario, lo que se pide es que se siga cumpliendo con la 230, que es un reflejo de la autoregulación que las mismas empresas pioneras se dieron (no éstas nuevas, que surgieron gracias o al amparo de esa 230). Si eso no se hace, lo que sí entonces va a suceder es que se regule, más tarde o más temprano, y nos vayamos a una red de redes controlada y mientras la controlen los «buenos», no pasa nada, pero parafraseando a Popper, debemos tener instituciones para que cuando gobiernen los malos, no nos hagan daño, o hagan el menos posible.

    Por último, lo maravilloso del mercado, es que habrá muchas soluciones que encuentren una respuesta más adecuada a los usuarios. También otra enseñanza es que nunca, nunca, hay almuerzo gratis. Si el pago somos nosotros, quizás es hora de reflexionar y buscar soluciones descentralizadas. Así comenzó Bitcoin, así habrá muchas más soluciones de pago, de comunicaciones o de intercambios más equilibrados.

    Unos consejos no solicitados, pero ahi van: utilicen soluciones que tengan mejores protecciones para su privacidad. Tor, Brave, incluso Firefox son mejores que Google. Signal en lugar de whatsapp, protonmail en lugar de gmail. Alojen sus webs en servidores por fuera de AWS, (ya incluso por una cuestión ética en esta última), hay millones de proveedores de hosting en el mercado. Y si van a salirse de Facebook, les aconsejo que vayan a el sector de settings, luego ingresen a Your FB information, y de ahi, acceden a Download your info y se bajan a su disco toda su información guardada ahi desde el día que se afiliaron. Facebook igual ya tiene una copia suya de toda su vida, pero al menos usted la recuperará para una futura migración a otro lado. Aquí les dejo unas capturas de pantalla sobre cómo se hace. Espero les sea útil.

    No se trata hoy de Trump, se trata de libertad lo que estamos discutiendo. La defensa es para que a futuro, no seamos nosotros mismos víctimas de una cancelación.

  • Un exchange de criptomonedas obtiene una victoria contra el regulador bancario en Chile

    El Tribunal de Defensa de la Libre Competencia de Chile (TDLC) falló a favor de la casa de cambio de criptomonedas Buda.com en una derrota para las entidades Banco Itaú y BancoEstado, que vienen confrontándose legalmente desde 2018, después de que cerraran las cuentas corrientes del exchange de Bitcoin y otras monedas digitales, y basándose ahora en el caso de la estafa con criptomonedas de la empresa fantasma Terra Finance.

    Buda.com un exchange de criptomonedas latinoamericano con sede en Chile que opera actualmente en 4 países de la región (Chile, Argentina, Perú y Colombia). La plataforma funciona como una casa de bolsa, ya que permite hacer intercambios en un mercado poblado por otros usuarios, bajo la modalidad de trading o intercambios rápidos.

    El conflicto entre las entidades bancarias y el exchange Buda.com inició en 2018, cuando ambas partes se vieron las caras ante el TDLC en Chile. Por un lado, las entidades acusaban a la casa de cambio de criptomonedas de servir para «perpetuar fraudes» y por el otro la casa de cambio se defendió al alegar que se aplica las regulaciones pertinentes. La acusación del banco fue presentada nuevamente por Itaú ante el TDLC en febrero de 2020 y reitarada en septiembre del año pasado, citando un caso de suplantación de identidad y fraude por 26.000 dólares.

    El banco afirma que el dinero de una de sus clientes fue transferido sin autorización a una cuenta de Buda en el propio banco. «Durante los últimos días de febrero de 2020 y valiéndose de datos bancarios falsificados de la cliente, una cuenta de email falsa, y de una copia digital de su cédula de identidad, se transfirieron $ 20 millones (de pesos o 26.000 dólares) desde su cuenta corriente a la plataforma Buda.com, donde se creó un perfil de usuario a nombre de esta persona y  posteriormente se adquirieron criptomonedas».

    Una vez detectado el fraude el cliente formalizó la denuncia ante el Ministerio Público, mientras que los bancos apuntaron contra Buda.com al decir que el exchange no cuenta con sistemas eficaces de cumplimiento regulatorio. Las dos entidades justificaron su decisión al mencionar la estafa que afectó ahora a cuatro clientes más de Buda.com, a los que le fueron sustraídos casi $ 100 millones por parte de la empresa fantasma Terra Finance.

    “Buda está permitiendo indirectamente el uso de  los sistemas de Itaú por otros exchanges de criptomonedas, de reconocido riesgo, sin que pueda hacer nada al respecto”, acusó Itaú Chile. Sin embargo, el TDLC resolvió rechazar las solicitudes.

    “Los nuevos antecedentes presentados no desvirtúan la presunción grave del derecho que se reclama o de los hechos denunciados en la demanda”, señaló la resolución del Tribunal.  “La banca no ha logrado presentar antecedentes suficientes para desestimar la presunción grave de hechos atentatorios contra la libre competencia que el Tribunal determinó para otorgar la medida cautelar a favor de Buda.com”, afirmó el jefe legal de la empresa, Samuel Cañas.

    Por su parte, el cofundador y CEO de Buda.com, Guillermo Torrealba, agregó que al juicio aún le falta un año para culminar según los abogados y que, para esta decisión, Buda.com contó con los votos de 4 jueces de un total de 5, sumándose así un voto más de los magistrados con respecto al fallo anterior.

  • ¿Se acerca una pandemia cibernética?

    2020 será recordado como un año singularmente disruptivo, pero no solo por la crisis de salud mundial, sino porque el mundo online se transformó digitalmente, con un cambio exponencial que se aceleró en el hogar y el trabajo a través del ciberespacio.

    La magnitud de este conjunto general de tendencias de Internet en línea ha revelado muchos beneficios positivos. Pero los impactos negativos en la seguridad cibernética de estos cambios en línea han llevado a muchos expertos a resumir los eventos combinados de este año como una creciente «pandemia cibernética».

    En esta perspectiva de fin de año, los cambios globales en las personas, los procesos y la tecnología al pasar a las transacciones digitales desde casa han sido una especie de “Caballo de Troya” para los ciberdelincuentes, lo que ha resultado en una gran cantidad de ataques de ransomware, violaciones de datos y incluso ataques muy sofisticados patrocinados por el estado-nación.

    El más grande de todos ellos ha salido a la luz a finales de este año, cuando la empresa de ciberseguridad FireEye reveló este mes que se convirtió en un objetivo de los piratas informáticos que accedían a las herramientas que la empresa utiliza para probar la seguridad de sus clientes.

    Si bien aún se está determinando la escala y el tamaño del ataque, se ha descubierto que no se trata de un ciberataque ordinario que afecte a una sola organización. Según un informe de The Wall Street Journal, presuntos piratas informáticos rusos instalaron un malware en el software Orion vendido por la empresa de gestión de TI SolarWinds y accedieron a datos confidenciales pertenecientes a varias agencias gubernamentales de EE. UU., al menos seis departamentos del gobierno de EE. UU., incluidos los de energía, comercio, tesorería y estado, han sido violados. Las redes de la Administración Nacional de Seguridad Nuclear también fueron atacadas, al igual que, al menos un hospital y una universidad.

    Se informó también que, decenas de empresas de seguridad y otras de tecnología, así como organizaciones no gubernamentales se vieron afectadas, según informó Microsoft el jueves pasado. Si bien los más afectados por el ataque se encontraban en Estados Unidos, la compañía afirmó que había identificado víctimas en Canadá, México, Bélgica, España, el Reino Unido, Israel y los Emiratos Árabes Unidos. Al menos 24 grandes empresas, incluidos gigantes tecnológicos como Intel, Cisco, VMware y Nvidia, instalaron el software con código malicioso, según el informe.

    «Este ataque es diferente de las decenas de miles de incidentes a los que hemos respondido a lo largo de los años», dijo el director ejecutivo de FireEye, Kevin Mandia, en un comunicado. El presidente de Microsoft, Brad Smith, dijo que este último ataque cibernético es efectivamente un ataque a los EE. UU. y su gobierno y otras instituciones críticas, incluidas las empresas de seguridad.

    El hackeo de criptomonedas de Twitter a mediados de año fue otro incidente importante que reveló cuán vulnerable era el ciberespacio. La plataforma de redes sociales reveló que se trató de un «ataque de ingeniería social coordinado» de personas que atacaron con éxito a algunos de los empleados de la compañía con acceso a sistemas y herramientas internos. En este ataque, se piratearon simultáneamente las cuentas de las principales figuras públicas, como Joe Biden, Barack Obama, Elon Musk, Bill Gates, Jeff Bezos, Apple y Uber para difundir una estafa de criptomonedas.

    Otro ejemplo específico proviene de la Organización Mundial de la Salud (OMS), que informó un aumento de cinco veces en los ciberataques a fines de abril de 2020. «Desde el inicio de la pandemia de COVID-19, la OMS ha visto un aumento dramático en la cantidad de ataques cibernéticos dirigidos a su personal y estafas por correo electrónico dirigidas al público en general. Esta semana, se filtraron en línea unas 450 direcciones de correo electrónico y contraseñas activas de la OMS, junto con miles de otras personas que trabajan en la respuesta al nuevo coronavirus”.

    Incluso la investigación y distribución de la vacuna Covid-19 atrajo la atención de los ciberdelincuentes. Microsoft reveló en noviembre que detectó ciberataques de actores estatales contra siete empresas destacadas directamente involucradas en la investigación de vacunas y tratamientos para Covid-19. Los objetivos incluyen compañías farmacéuticas e investigadores de vacunas líderes en Canadá, Francia, India, Corea del Sur, los EE. UU. e India, y provienen de Strontium, un actor originario de Rusia, y dos originarios de Corea del Norte llamados Zinc y Cerium.

    Por si fuera poco, recientemente la empresa de ciberseguridad Check Point, alertó de un nuevo malware que se reproduce a través de un mecanismo que tiene la aplicación de mensajería instantánea WhatsApp, y que roba a las víctimas su cuenta, aprovechando la confianza que tienen en sus contactos. Cuando una persona cambia de teléfono y quiere transferir su cuenta de WhatsApp, la empresa de tecnología envía una autenticación por SMS al número de teléfono anterior para que pueda ingresar. El proceso le permite modificar la aplicación de mensajería instantánea de un número a otro. Sin embargo, también abre la puerta para que el ciberdelincuente acceda a la cuenta de la víctima.

    “Lo primero que hay que saber sobre este ciberataque es que el principal activo del ciberdelincuente es aprovechar la confianza de la víctima. Es por ello que la forma de llevar a cabo este ataque se basa en que, anteriormente, este ciberdelincuente ha logrado atacar a uno de los contactos de la víctima en cuestión de robarle todos los números de teléfono que tenía”, dice el director técnico de Check Point para España y Portugal, Eusebio Nieva.

    Dicho esto, es de esta forma que los ciberdelincuentes utilizan el número de teléfono para escribir a WhatsApp y solicitar el código SMS para su autenticación. Posteriormente, pretendiendo ser un contacto conocido, se comunican con la víctima solicitando el código, argumentando que se han equivocado al enviarlo. Cabe señalar que la recuperación de la cuenta no es fácil. “La única forma sería hablando con WhatsApp para informarles del robo de la cuenta y que cancelen automáticamente dicha cuenta con ese número de teléfono”, dice el especialista.

    En el nuevo año que llega, no hay indicios de que estos ataques vayan a ralentizarse de ninguna manera, lo que solo resalta la importancia de fortalecer el ciberespacio con mayor seguridad con nuevas herramientas y políticas.

  • Según el FMI, su calificación en la APC podría definirse por sus actividades en las redes sociales.

    Los datos tradicionales utilizados para la calificación crediticia podrían ser reemplazados por procesos impulsados ​​por IA basados ​​en búsquedas en línea o historiales de compras.

    Mientras muchas compañías tecnológicas, desde Facebook hasta Apple, están observando de cerca los servicios financieros, el Fondo Monetario Internacional (FMI) se ha estado preguntando qué aspectos de la tecnología van a cambiar las finanzas en los próximos años.

    Los investigadores del FMI, han destacado por qué las fintech han surgido en la última década a medida que los bancos físicos se han ido reduciendo y describen cómo los teléfonos inteligentes, la búsqueda en línea y las redes sociales han ayudado a impulsar la innovación financiera mediante el uso de datos no financieros, como el tipo de navegador de un usuario, el dispositivo que se utiliza, el historial de búsquedas en línea de una persona y sus compras.

    Cuatro investigadores examinan los resultados de un documento de trabajo que explora la relación en constante evolución entre finanzas y tecnología. “Estudiamos los efectos del cambio tecnológico en la intermediación financiera, distinguiendo entre innovaciones en información (recolección y procesamiento de datos) y comunicación (relaciones y distribución)”, escriben los expertos en su estudio.

    El uso de datos no financieros como «el tipo de navegador y hardware que se utiliza para acceder a Internet» o «el historial de búsquedas y compras en línea», que luego se incorporan a la tecnología impulsada por la inteligencia artificial y el aprendizaje automático, podría «promover la inclusión financiera, por ejemplo, permitiendo más crédito a los trabajadores informales y empresas en las zonas rurales», escriben Arnoud Boot, Peter Hoffmann, Luc Laeven y Lev Ratnovski en una publicación en el blog del Fondo Monetario Internacional (FMI).

    Su puntaje crediticio basado en IA basado en búsquedas web es solo una de las propuestas en el documento, que argumenta que la pandemia Covid-19 está «acelerando la transformación tecnológica de la industria financiera y analiza cómo el FMI puede «salir adelante» de los problemas que esto podría crear.

    Los investigadores argumentan que si los prestamistas tienen una mejor idea de la historia completa de un cliente, pueden estar más dispuestos a ser indulgentes con ellos. «Los bancos tienden a amortiguar los términos de crédito para sus clientes a largo plazo durante las recesiones», escriben. Estos métodos pueden ser superiores a las evaluaciones de riesgo crediticio tradicionales y ayudar a brindar crédito a personas que los bancos ignoran o no tienen forma de evaluar. Según el FMI, hay 1.700 millones de adultos no bancarizados en el mundo.

    Fintech y el uso de información alternativa para evaluar la solvencia crediticia no es una técnica nueva, por lo que el FMI simplemente está estudiando la evolución del mercado fuera de los bancos tradicionales y sus implicaciones políticas a medida que empresas como Facebook y Amazon comienzan a conocer la vida financiera de los clientes más que los bancos.

    «La innovación en la comunicación está impulsada por la variedad de plataformas digitales en las redes sociales, la comunicación móvil y las compras en línea que han penetrado gran parte de la vida cotidiana de los consumidores, aumentando así su huella digital y los datos disponibles», investigadores Boot, Hoffmann, Laeven y Ratnovski escriben en el blog. «Plataformas como Amazon, Facebook o Alibaba incorporan cada vez más servicios financieros a sus ecosistemas, lo que permite el surgimiento de nuevos proveedores especializados que compiten con los bancos en pagos, gestión de activos y provisión de información financiera».

    Los investigadores no explicaron por el momento cómo funcionaría un sistema de este tipo en la práctica. ¿Facebook, por ejemplo, se comunicaría directamente con nuestras instituciones financieras o tendríamos que recopilar y proporcionar los datos? Algunos también argumentan que pinta una imagen de un futuro muy distópico, aunque los investigadores explican que este seguimiento sería por nuestro propio bien, al brindar en un futuro, acceso a más servicios financieros y al alcance de todos.

  • ¿Cuánto dista nuestro «yo» en redes sociales de nuestro verdadero yo?

    Slap Global, la aceleradora de negocios impulsada por la creatividad y formada a principios de este año por los veteranos de la agencia Maxi Itzkoff y Gerry Graf, creó una campaña en español «Yo y mi otro yo» para Ballantine’s whisky, en la que las personas se encuentran con una versión en holograma de sí mismos con personalidades basadas en la actividad de las redes sociales y se muestran las diferencias entre lo que las personas manifestamos en un contexto social y nuestro comportamiento real, individual y psicológico.


    La campaña, dirigida al mercado español, se inició con una proyección de cincuenta personas de la población general. Para ayudar a dirigir el estudio, Slap Global y Ballantine’s trabajaron en estrecha colaboración con el psicólogo Juan Ramos-Cejudo, PhD, profesor asociado de la Universidad Camilo José Cela y fundador y director ejecutivo de Mind Group y el científico de datos Victoriano Izquierdo, director ejecutivo de Graphext.

    Después de una clasificación inicial, los investigadores seleccionaron a quince candidatos para entrevistas personales con el fin de identificar a aquellos con los puntajes más altos de deseabilidad social. (La deseabilidad social es un constructo psicológico que se refiere a la tendencia de los sujetos de investigación a responder de una manera que creen que es más socialmente aceptable en lugar de revelar sus verdaderos sentimientos).

    Luego, el equipo eligió a cuatro candidatos para la fase final, y todos acordaron descargar y compartir sus datos de uso de plataformas digitales populares, como WhatsApp, Google, YouTube, Instagram o Facebook.

    La película principal de la campaña presenta a estas cuatro personas que se encuentran cara a cara con doppelgangers de hologramas de ellos mismos mientras responden preguntas sobre sus personalidades y valores. Los resultados son discrepancias sorprendentes entre quiénes dicen ser y qué revela su comportamiento digital sobre ellos.

    El entrevistador le pregunta a una mujer, por ejemplo: «¿Tienes confianza en ti misma?» Ella responde: “Sí, no solía serlo, pero ahora lo soy. Me volví más segura de mí misma a medida que crecía ”. Posteriormente, se le plantea la misma pregunta a su semejanza digital, destinada a representar a la persona revelada a través de los datos de la mujer. Ella responde: «Para seducir a mi pareja, busqué varias veces tutoriales sobre ‘cómo seducir a un chico’».

    Un hombre recibe la pregunta: «¿Te gusta presumir?» Él responde: “Realmente no. Preferiría que la gente me vea como realmente soy «. Su avatar, sin embargo, responde: «En el 92% de las fotos que subo con alguien, estoy al lado de una celebridad».

    Los sujetos parecen nerviosos cuando se enfrentan al fuerte contraste entre lo que dicen y cómo son o lo que hacen en realidad, algunos se vuelven introspectivos sobre si son realmente conscientes de su propio comportamiento. Con eso, los hologramas «se desintegran» para revelar la línea final y la etiqueta de la campaña, «No se puede complacer a todos. Lo que importa es que te amas a ti mismo. Mantente fiel».

    Itzkoff dice que es cierto que, dada la premisa de la campaña, fue un movimiento arriesgado. “Nos preguntamos cosas como: ¿Qué pasa si los datos no son lo suficientemente interesantes? ¿Qué pasa si no hay contradicción entre la persona y los datos? ¿Qué pasa si el participante se siente avergonzado y abandona el set? Todo podría salir mal». Solo después de que comenzaron los disparos y las respuestas de los participantes coincidieron con los hallazgos del estudio, el equipo pudo «comenzar a respirar de nuevo», dice. Las reacciones de los sujetos fueron capturadas en vivo en el set, todo en una sola toma.

    La compañía Slap Global ya ha comenzado a desarrollar otra idea en torno al tema «Mantente fiel». La combinación de creatividad y datos de redes sociales recuerda los esfuerzos de Itzkoff para Sprite, en su anterior agencia Santo, que incluía una campaña que ponía cara a cara al ciberacoso en una habitación con 100 de sus víctimas en línea.

    Todos somos conscientes de que, vivir en una sociedad donde la exposición a las redes sociales, las tendencias, los medios..etc influye cada vez más en nuestra forma de vida, en cómo nos comportamos, y en cómo nos relacionamos. Sin embargo, pocas veces nos paramos a pensar si toda esa presión social afecta a nuestras opiniones, a nuestras actitudes o comportamientos en nuestros entornos sociales habituales.

    Para Alejandro Chain, Head of Whiskies & Prestige, Spain, de Ballantine’s “Somos una marca que abandera un lema de autenticidad, Stay True (sé tú mismo), y sentíamos la necesidad de expresarlo a la sociedad desde el lugar más auténtico posible. Es por ello que lo hicimos a través de un experimento social 100% real en el que se demuestra la existencia de un problema universal de deseabilidad social, llegando a dejar de ser nosotros mismos por gustar a los demás. Gustémonos a nosotros mismos sin ningún miedo al qué dirán y seremos más felices”, concluyó.

  • Trump estaría reflexionando sobre la concesión del indulto a Ross Ulbricht, Edward Snowden o Julian Assange

    Semanas antes de dejar el cargo como presidente de los EE. UU., Donald Trump podría estar planeando múltiples indultos antes de que finalice su mandato.

    Según los informes, Donald Trump está considerando perdonar al cerebro del ahora desaparecido mercado negro en línea Silk Road, Ross Ulbricht. En 2015, Ulbricht recibió una sentencia de cadena perpetua sin posibilidad de libertad condicional después de ser acusado de fraude informático, lavado de dinero y cargos de drogas relacionados con su sitio web, que permitía a los usuarios comprar medicamentos y drogas de forma anónima utilizando criptomonedas como bitcoin. Los abogados de Ulbricht presentaron dos apelaciones ante la Corte de Apelaciones del Segundo Circuito de EE. UU. en 2017 y la Corte Suprema de EE. UU. en 2018 sin éxito.

    Según los últimos informes, la oficina del abogado de la Casa Blanca estaba revisando documentos relacionados con el caso. El presidente conoció recientemente la situación y las súplicas de los aliados del fundador de Silk Road. El informe también afirmó que tres personas con conocimiento del asunto habían afirmado que Trump había expresado previamente sus condolencias y estaba sopesando un perdón antes de la toma de posesión de Joe Biden.

    También es el caso de las conversaciones sobre indultar al denunciante y excontratista de la Agencia de Seguridad Nacional Edward Snowden, las cuales volvieron a estallar en las redes sociales. Políticos y organizaciones, desde la ACLU hasta el senador de Kentucky Rand Paul y el representante de Florida Matt Gaetz, están haciendo un llamado al perdón de Snowden antes de que Trump abandone la Casa Blanca.

    La demanda para permitir que Snowden regrese a los Estados Unidos, se produce siete años después de que huyó del país por primera vez a Rusia y dos meses después de convertirse en residente permanente en el país. Snowden fue el centro de atención por primera vez en 2013 cuando el ex empleado de la NSA reveló que Estados Unidos estaba recopilando datos de forma activa de millones de estadounidenses. Entregó esta información a varios conocidos periodistas, quienes se encontraban en Hong Kong, y voló a Rusia, donde le habían concedido asilo.

    Los hallazgos de Snowden mostraron que los estadounidenses estaban bajo vigilancia de la NSA a través de sus registros telefónicos, correos electrónicos y su historial de navegación en Internet, información que alegó en el NYTimes, que no había entregado a Rusia y China.

    El mismo Edward Snowden también instó recientemente a Trump a indultar a Julian Assange, acusado de conspirar para cometer una intrusión informática para ayudar a Chelsea Manning con la intención de acceder a información militar clasificada y publicarla en su sitio web Wikileaks. Assange está acusado de 17 violaciones de la Ley de Espionaje, uno de los delitos más graves en la ley estadounidense con penas de hasta 175 años de prisión.


    Assange, de 49 años, huyó a Londres, donde se refugió en la embajada ecuatoriana antes de su arresto en mayo de 2019. Después de su arresto, fue sentenciado a 50 semanas de prisión y está detenido en la prisión de alta seguridad de Belmarsh en Londres.

    Los tres, con variantes, son más conocidos como criptoanarquistas, quizás Snowden y Assange son más de tipo político, pero con todos ellos y su activismo terminaron mal. El criptoanarquismo tiene su propio manifiesto. En este caso, el Cyphernomicon, que es un texto publicado en 1994 por Timothy C. May, aunque existen varias actualizaciones, la última de 2011. En este documento se define el criptoanarquismo bajo los términos expresados por el escritor de ciencia ficción americano Vernor Vinge, quien lo describe como la realización ciberespacial del anarcocapitalismo, una ideología al extremo libertaria con mayor recorrido histórico. Básicamente, el criptoanarquismo defiende la libertad del individuo en la red, abogando por el uso de cualquier tipo de herramienta criptográfica para eludir las injerencias del Estado sobre la autonomía individual.

    Muchos ven a Trump como la única esperanza para un perdón en un futuro cercano de estos y otros casos de condenas por delitos penales, ya que la administración de Joe Biden probablemente adoptará una postura mucho más firme una vez que ingrese a la Casa Blanca en enero. Desde que asumió el cargo como el 45 ° presidente de los Estados Unidos en 2017, Trump ha otorgado el indulto ejecutivo a 45 personas acusadas o condenadas por delitos penales federales, según lo autorizado en el artículo II, Sección 2 de la Constitución de los Estados Unidos.

  • Comportamiento de la tecnología en las empresas latinoamericanas durante COVID-19 y perspectivas para 2021

    La contingencia sanitaria global, ocasionada por la pandemia, llevó a las empresas a utilizar la tecnología como su mayor aliado. Pero ¿qué tan resilientes han sido las organizaciones empresariales en la región latinoamericana?

    En un estudio realizado por Zoho Corporation se consultó a empresarios, directivos, tomadores de decisión y operarios de más de 305 empresas de Argentina, Chile, Colombia, México, Perú, Venezuela y de otros países de habla hispana en América Latina, para conocer cómo enfrentaron esta pandemia con el uso de la tecnología y qué perspectivas tienen para el 2021.

    Entre los sectores comerciales a los que pertenecían los participantes destacan los de tecnologías (22%) y servicios (20%), seguido por el comercio y la industria. El 71% de las organizaciones consultadas están compuestas por hasta 50 empleados, el 10% entre 51 y 250 empleados y el 18% por más de 250 empleados.

    Según el sondeo realizado por Zoho Corporation, el 72% señaló que su compañía adquirió herramientas tecnológicas durante la pandemia para mantener sus actividades de forma regular a través de la nube, implantar modelos de trabajo remoto o garantizar la seguridad de los empleados que debían ir a sus instalaciones.

    «A pesar de este alto porcentaje de organizaciones que adoptaron nuevas tecnologías y que el 93% señaló que les facilitaron su trabajo durante el confinamiento, más del 70% afirmó que considera probable que cambien de instrumentos tecnológicos en los próximos meses, porque necesitan otros que se adapten de manera más adecuada a sus necesidades o requieren otras funcionalidades”, comentó Carla García, Directora de LATAM Business Development en Zoho.

    La ejecutiva añadió otras conclusiones del estudio:

    • Las herramientas tecnológicas enfocadas en la comunicación personal, como llamadas, videollamadas y webinars, han sido las más usadas entre los encuestados, con el 82%. Estas aplicaciones superaron a las utilizadas para comunicación escrita (mensajería instantánea y chats) y de asistencia remota, que fueron nombradas por 61% y 58% de los consultados, respectivamente.
    • Respecto a las aplicaciones que se comenzaron a utilizar durante la emergencia, sobresalieron las alojadas en la nube, tales como las de colaboración (36%); las de gestión de proyectos (21%) y las de administración de recursos humanos (13%).
    • El 26% de los encuestados aseguró que la tecnología actual de sus empresas no está preparada para desempeñar sus labores durante una nueva normalidad, principalmente porque «le faltan funcionalidades” o es «demasiado compleja”, según sus perspectivas.
    • El 73% de los ejecutivos manifestó que, una vez superada la situación de la pandemia, lo más viable será desarrollar modelos mixtos de trabajo.
    • El 70% de los empresarios calificó como próspero o promisorio el 2021.

    «Los hallazgos de la encuesta de implementación de herramientas tecnológicas en las empresas durante la emergencia del Covid-19 destacan el protagonismo que tuvo este sector en el ejercicio de darle continuidad a las operaciones de cada compañía y también se evidencia la intención casi generalizada de adquirir o mejorar estos instrumentos en el corto plazo”, afimó García.

    Al hablar de opciones específicas, la ejecutiva sostuvo que Zoom (85%), Microsoft Office 365 (62%), Skype (52%), G-Suite (36%) y Zoho One (26%) fueron los productos tecnológicos más nombrados al preguntar por el uso frecuente de herramientas tecnológicas durante la pandemia.

    Agregó que el 35% de los encuestados manifestó que, aunque le gustan sus soluciones tecnológicas actuales, le interesaría probar algunas diferentes. El 25% dijo que, pese a que sus tecnologías les han servido, ahora necesita un sistema con mejores características. El 12% afirmó que definitivamente necesita una opción personalizada, que se adapte de manera más precisa a las necesidades de la empresa. Por otro lado, el 7% dijo ser indiferente o que no le interesa cambiar de solución.

    Adicionalmente, García señaló que, el 24% de los encuestados señaló que la tecnología vigente en su empresa no está preparada para desempeñar sus labores en la nueva normalidad, al opinar que le faltan funcionalidades, y otro 2% dijo que las herramientas con las que cuenta le parecen demasiado complejas.

    «Estos datos han tomado especial relevancia teniendo en cuenta que el 73% de los ejecutivos manifestó que, una vez superada la situación de la pandemia, lo más viable será desarrollar modelos mixtos de trabajo, que combinen esquemas presenciales y remotos. El 21% dijo que las operaciones seguirán siendo mayoritariamente virtuales, y solo el 5% cree que todo volverá a ser como antes. Aun así, llama la atención que el 67% de los participantes afirmó que en algún momento volverá a la oficina, mientras que el 33% opinó todo lo contrario”, agregó la ejecutiva.

    Esta actitud estaría relacionada con un ambiente de optimismo que también se evidenció en el estudio, declaró García, debido a que el 70% de los ejecutivos regionales calificó de manera positiva las expectativas sobre el 2021. En concreto, el 45% opinó que el próximo año parece ‘promisorio’, ya que esperan encontrar estabilidad, y el 25% comentó que será ‘próspero’ y seguirán creciendo.