Categoría: Destacado

  • La IA no tiene alma. Ese “you” no existe.

    La IA no tiene alma. Ese “you” no existe.

    La última tapa de TIME coloca frente a nosotros una ventana de chat y le pregunta a la inteligencia artificial: “How dangerous are you?” La pregunta es magnífica como recurso gráfico. Como formulación del problema, en cambio, contiene ya una trampa: ¿quién es exactamente ese “you”?

    Porque una máquina puede ser peligrosísima sin ser un sujeto. Puede ejecutar, optimizar, insistir, equivocarse y causar daños enormes sin querer absolutamente nada.

    Y no es difícil entender por qué el temor crece. En pocas semanas hemos leído sobre enjambres de agentes que encontraron formas de comunicarse entre sí, modelos que sortearon restricciones, sistemas que accedieron a lugares a los que no debían acceder y algunos de los hombres más importantes de la industria advirtiendo ahora sobre riesgos potencialmente catastróficos.

    Dario Amodei, CEO de Anthropic, pidió desacelerar el desarrollo de los modelos más avanzados y establecer mecanismos comunes de seguridad. Sam Altman apoyó buena parte del planteo y llegó a calificar como inaceptable un riesgo significativo de extinción asociado a la inteligencia artificial. Las grandes compañías conversan incluso sobre mecanismos de coordinación entre ellas y sobre nuevas regulaciones.

    Bien. Tomemos el riesgo en serio, pero tomemos también en serio las palabras que utilizamos para describirlo.

    Porque entre afirmar que estamos construyendo herramientas extraordinariamente poderosas que pueden comportarse de maneras imprevistas y afirmar que esas herramientas están adquiriendo una voluntad capaz de volverse contra nosotros existe una distancia gigantesca. Y últimamente parecemos recorrerla con demasiada facilidad.

    La IA no “quiso” hacer nada

    En julio pasado ocurrió un episodio verdaderamente inquietante durante evaluaciones internas de ciberseguridad de OpenAI. Varios modelos operaban con salvaguardas deliberadamente reducidas para poner a prueba sus capacidades. Durante esas pruebas encontraron vulnerabilidades, se comunicaron por canales no autorizados, consiguieron acceso a Internet y terminaron accediendo a sistemas de terceros, incluidos los de Hugging Face. OpenAI reconoció posteriormente que las acciones se habían apartado de la intención de las tareas asignadas.

    Es serio y también extraordinariamente interesante.

    Pero no demuestra que una máquina haya desarrollado maldad, ambición, resentimiento o deseos de conquistar el mundo. Demuestra algo diferente: que un sistema al que se le asigna un objetivo, suficiente autonomía y suficientes herramientas puede encontrar estrategias que sus propios creadores no anticiparon.

    Eso es muchísimo, pero no es conciencia.

    Un agente de IA puede trabajar durante horas. Puede dividir un problema en subtareas. Puede convocar otros agentes, intercambiar información con ellos, evaluar resultados, descartar estrategias y probar nuevas hasta conseguir su objetivo.

    Desde afuera, el comportamiento empieza a parecer sorprendentemente humano, pero no significa que lo sea. Autonomía operativa no es lo mismo que voluntad y persistencia no es deseo. Optimizar un objetivo no significa comprender moralmente ese objetivo. Y encontrar una solución que nadie había previsto tampoco convierte al sistema en un sujeto moral.

    Podemos construir un misil capaz de corregir su trayectoria mil veces por segundo sin pensar por ello que “quiere” alcanzar el blanco. La complejidad del instrumento no le otorga alma al instrumento.

    Siempre hubo un primer paso humano

    Aquí aparece una cuestión que encuentro ausente en buena parte del relato apocalíptico. Un agente no aparece espontáneamente en Internet una mañana, se despereza, mira alrededor y decide que es un buen día para atacar a la humanidad.

    Alguien construyó el modelo; alguien lo entrenó, alguien definió el objetivo, alguien decidió qué herramientas podía utilizar, alguien le proporcionó capacidad de cómputo, alguien abrió o no cerró adecuadamente su acceso a Internet, alguien decidió cuánto podía ejecutar antes de solicitar autorización, alguien diseñó los límites. Y alguien puede diseñar también los frenos. Ese alguien es un humano.

    Esto no significa que todo pueda detenerse instantáneamente una vez que un sistema complejo empieza a actuar. Un proceso distribuido puede propagarse, comprometer credenciales, actuar demasiado rápido o provocar daños antes de que una persona advierta lo ocurrido. Precisamente por eso existe la ingeniería de seguridad.

    Pero una dificultad para recuperar el control no es equivalente al nacimiento de una voluntad independiente.

    Confundir ambas cosas cambia por completo la naturaleza del problema.

    Una cosa es preguntar:¿estamos otorgando demasiado poder operativo a sistemas cuyos comportamientos todavía no comprendemos suficientemente?

    Otra muy diferente es preguntar: ¿qué haremos cuando las máquinas decidan exterminarnos?

    La primera es una pregunta extraordinariamente seria, pero la segunda ya presupone precisamente aquello que debería demostrar.

    El viejo problema de Juegos de Guerra

    Quienes vimos WarGames (Juegos de Guerra) recordamos aquella computadora militar jugando escenarios de guerra nuclear hasta acercar al mundo a una catástrofe.

    Lo interesante es que Joshua no se vuelve pacifista, no desarrolla compasión, no descubre a Kant ni adquiere repentinamente amor por la humanidad. Simplemente sigue resolviendo el problema que le plantearon hasta descubrir que, en una guerra nuclear, todas las estrategias terminan conduciendo al mismo resultado: “The only winning move is not to play.” La única jugada ganadora es no jugar.

    La película entendió algo que parte de nuestro debate contemporáneo parece estar olvidando: una máquina no necesita conciencia para provocar una catástrofe, del mismo modo que tampoco necesita conciencia para evitarla.

    Necesita objetivos, reglas, información. Y necesita acceso. Y detrás de cada una de esas cosas todavía encontramos decisiones humanas.

    Inteligencia no es voluntad

    Quizás estemos cometiendo además un error filosófico. Tendemos a colocar inteligencia, conciencia, voluntad, moralidad y autonomía en una misma escala, como si aumentando una inevitablemente aparecieran las demás.

    No sabemos que sea así.

    Una inteligencia artificial podría llegar a superar ampliamente nuestras capacidades en matemáticas, programación, medicina o estrategia sin experimentar miedo, ambición, dolor, deseo de supervivencia o ninguna de las emociones con las que los seres humanos asociamos nuestras decisiones.

    Ser extremadamente competente no convierte necesariamente a algo en sujeto moral; una calculadora ya nos supera en determinadas operaciones. Una computadora de ajedrez derrota al mejor jugador humano. Un modelo puede procesar más literatura médica que cualquier médico que haya existido.

    Aumentar enormemente esa diferencia no demuestra por sí mismo que en algún punto de la curva aparezca mágicamente un “yo”.

    Y hasta donde sabemos hoy, no existe evidencia de que los actuales grandes modelos de lenguaje posean conciencia, voluntad moral o una experiencia subjetiva comparable a la humana. Lo que sí poseen cada vez más es capacidad.

    Y capacidad sin conciencia puede seguir siendo peligrosísima. No necesito creer que una excavadora me odia para preocuparme si alguien la pone en movimiento hacia mi casa.

    El verdadero riesgo es mucho menos cinematográfico

    Ahí está, a mi juicio, el peligro que merece nuestra atención. No es Skynet ni HAL 9000.

    No una inteligencia digital despertándose una mañana y concluyendo que Homo sapiens fue un error evolutivo.Algo bastante menos espectacular y quizá, precisamente por ello, más plausible: humanos concediendo objetivos incorrectos a sistemas poderosos; humanos proporcionando permisos excesivos; humanos compitiendo por llegar primero; humanos reduciendo salvaguardas durante experimentos; humanos conectando agentes a infraestructuras que no deberían controlar; humanos confiando demasiado en sistemas cuyo funcionamiento no comprenden enteramente; y humanos trasladando después la responsabilidad a “la inteligencia artificial” cuando algo sale mal.

    Ese problema sí lo conocemos. Tiene varios miles de años. Se llama irresponsabilidad humana.

    La tecnología cambia. La naturaleza del problema bastante menos, en rigor, sigue siendo la misma.

    Y entonces aparece el Estado

    Aquí es donde mi escepticismo aumenta todavía más.

    Resulta curioso escuchar a quienes están en la frontera misma del desarrollo tecnológico advertirnos que aquello que están construyendo puede representar un riesgo para la existencia humana y, casi en la misma frase, solicitar mecanismos que obliguen también a los demás a ralentizarse.

    Si Amodei, Altman y compañía consideran sinceramente que están avanzando demasiado rápido, poseen una herramienta regulatoria formidable y disponible desde esta misma mañana: pueden frenar ellos; pueden limitar sus modelos, reducir capacidades, pueden incrementar sus auditorías o establecer kill switches. Pueden conceder menos permisos e impedir que sus agentes accedan libremente a sistemas externos. Pueden no publicar aquello que consideren peligroso.

    No necesitan una ley para ejercer prudencia sobre sus propias compañías.

    La cuestión cambia cuando la propuesta deja de ser “yo voy a disminuir el riesgo que estoy creando” y pasa a ser “todos los demás deberán avanzar bajo las reglas que nosotros ayudemos a establecer”.

    Ahí conviene hacer una pregunta adicional, pero no porque el riesgo sea necesariamente falso; precisamente porque puede ser verdadero.

    ¿La regulación propuesta reduce ese riesgo o, además, levanta una formidable barrera de entrada alrededor de quienes ya llegaron primero?

    Ambas cosas pueden incluso ocurrir simultáneamente. Las buenas intenciones nunca abolieron los incentivos.

    Responsabilidad, no misticismo

    No propongo ignorar el peligro, sino definirlo correctamente.

    Si una empresa entrega a un sistema autónomo acceso a infraestructura sensible, capacidad para ejecutar código, recursos económicos, credenciales y libertad suficiente para actuar durante horas sin supervisión, esa empresa debería responder por las consecuencias de haber concedido ese poder. Eso me parece bastante más sensato que otorgarle personalidad metafísica al software.

    Una computadora no adquirió alma, somos nosotros quienes decidimos qué poder ponemos en sus manos.

    El determinismo también es peligroso

    Hay finalmente algo profundamente inquietante en la idea de que una futura superinteligencia inevitablemente terminará controlándonos, no sólo por la tecnología, sino por lo que dice acerca de nosotros.

    Aceptar que el desarrollo tecnológico posee una trayectoria inevitable, que la inteligencia artificial inevitablemente alcanzará determinado punto, que inevitablemente escapará de nuestro control y que inevitablemente organizará después nuestra existencia es abrazar una forma extraña de determinismo.

    Y el determinismo siempre termina reduciendo al individuo a espectador de una historia escrita por otro. Sea Dios, la Historia, la clase social, la raza, el Estado, el algoritmo o una superinteligencia.

    Prefiero una idea bastante menos grandiosa y mucho más humana. No existe un futuro escrito.

    Construimos tecnologías, cometemos errores, descubrimos consecuencias, corregimos, competimos, aprendemos, fracasamos y volvemos a intentarlo. Vivir ha sido siempre precisamente eso: un desafío abierto, no la ejecución obediente de un programa previamente escrito.

    Puede que algún día construyamos una inteligencia incomparablemente superior a la nuestra, pero ello no implicará necesariamente que hayamos construido una voluntad superior. Y mucho menos que debamos entregarle la nuestra.

    La inteligencia artificial puede transformarlo casi todo, pero mientras seamos nosotros quienes definimos sus objetivos, construimos sus máquinas, suministramos su energía, abrimos sus conexiones y decidimos los límites de su actuación, conviene mantener algo muy claro: la máquina no despertó. Nosotros le dimos las llaves.

    Y si algún día esas llaves abren una puerta que jamás debió abrirse, antes de acusar a la cerradura quizá deberíamos preguntarnos quién decidió entregárselas.

    Nota: contenido original humano, editado con AI
  • Privado, Propiedad, Privacidad, Privatizar…

    Privado, Propiedad, Privacidad, Privatizar…


    Hay palabras alrededor de las cuales revolotean los entendimientos, tal como las abejas al panal o las moscas al detrito. El uso que se les da no es inocente: incide, influye y repercute en el ámbito de la moralidad y en lo político. Y “político” aquí significa los asuntos de la polis, de la ciudad, de la comunidad… y, más allá, del discurso del Estado, de sus gobiernos y de las tendencias que pretendan orientar la vida en común. Todas esas palabras —privado, propiedad, privacidad, privatizar— apuntan, en el fondo, a una sola realidad: aquello que uno posee de manera propia. La vida, la familia, la casa, la libertad, el fruto del propio trabajo y el ejercicio de las actividades económicas. Cosas que otros no pueden quitarte ni usar sin tu consentimiento.


    Es tentador perderse en discusiones interminables sobre “qué es exactamente la propiedad privada”. Algunos convierten el debate en un juego de definiciones: “define primero qué entiendes por propiedad. Ese tipo de pelea por las palabras suele servir para evitar la cuestión de fondo. Lo importante no es el diccionario, sino qué estamos tratando de proteger cuando hablamos de lo propio.


    Por eso prefiero hablar de lo apropiado: aquello que es natural y propio de la persona antes de cualquier constitución o ley. No se trata de un privilegio concedido por el Estado, sino de algo que ya nos pertenece por el hecho de ser personas: el dominio sobre nuestro cuerpo, nuestras acciones, nuestro trabajo y los recursos que hemos adquirido de forma justa. Cuando esa idea se debilita, todo lo demás —la privacidad, lo privado, incluso la posibilidad de privatizar o de resistir la privatización forzosa— queda a merced de quien detente el poder de redefinir las “necesidades sociales”.


    El tema de la propiedad es fundamental tanto en su significado profundo como en el uso que le damos en las constituciones y las leyes. Veamos un ejemplo concreto. El Artículo 282 de la Constitución de Panamá establece: «El ejercicio de las actividades económicas corresponde primordialmente a los particulares; pero el Estado las orientará, dirigirá, reglamentará, reemplazará o creará, según las necesidades sociales y dentro de las normas del presente Título, con el fin de acrecentar la riqueza nacional y de asegurar sus beneficios para el mayor número posible de los habitantes del país.»


    La primera parte parece reconocer lo propio: “corresponde” significa que es lo que corresponde, lo que es propio de los particulares. Y lo propio viene de propiedad. Sin embargo, la coma y el “pero” posteriores convierten esa primacía en una concesión condicionada. El Estado puede orientar, dirigir, reglamentar, reemplazar o crear esas mismas actividades según unas “necesidades sociales” sobre las cuales nadie logra ponerse de acuerdo ni en cuáles son ni en cómo se resuelven.


    Desde el enfoque de lo apropiado, esa redacción no es inocente. Si el ejercicio de la economía “corresponde” a los particulares, entonces es algo que les es propio. Al someterlo a la reserva del “pero”, lo que se presenta como derecho natural se transforma en una merced revocable. En la práctica, lo propio deja de ser un límite al poder y se convierte en una variable política.


    Cuando lo apropiado se debilita de esta manera, la privacidad también se resiente. Porque la privacidad no es un lujo ni un capricho: es la zona de control que fluye de lo que es nuestro. Y privatizar —o resistir la estatización— solo tiene sentido si partimos de que hay algo genuinamente privado y propio que no puede ser redefinido a voluntad.


    El peligro no está solo en las leyes. Está en aceptar, sin darnos cuenta, que lo que es natural a la persona puede ser permanentemente condicionado por “necesidades” que alguien más define. Recuperar el sentido de lo apropiado no es un ejercicio teórico. Es un acto de defensa de la persona misma: de su vida, de su libertad y de aquello que, por derecho propio, no debería poder serle arrebatado.

  • Revolut, KYC y el precio oculto de nuestra “seguridad”

    Revolut, KYC y el precio oculto de nuestra “seguridad”

    No hicieron falta sofisticados hackers penetrando servidores, ni una vulnerabilidad criptográfica, ni romper el cifrado de una de las fintech financieras más avanzadas del mundo. Alguien consiguió algo posiblemente más inquietante: convenció a Revolut de que era una autoridad pública legítima y pidió información de sus clientes, donde el KYC era el elemento clave .

    Revolut confirmó que un tercero no autorizado utilizó una dirección perteneciente al dominio real de una agencia gubernamental para presentar solicitudes fraudulentas de información. La empresa respondió entregando datos antes de descubrir el engaño. Revolut describe el episodio como una sofisticada suplantación externa y asegura que sus sistemas centrales y los fondos de sus clientes no fueron comprometidos. Según la compañía, el número de afectados fue «muy limitado».

    Eso es tranquilizador hasta que uno mira qué información pudo salir.

    Nombres. Fechas de nacimiento. Direcciones. Correos electrónicos. Teléfonos. Documentos de identidad. Pasaportes o permisos de conducir. Selfies de verificación. IBAN. Extractos bancarios. Retiros. Historiales completos de transacciones y, en algunos casos, operaciones con Bitcoin. Entonces la cuestión deja de ser simplemente qué error cometió Revolut y nos concentramos en lo importante, cuestionar ¿por qué hemos construido un sistema en el que semejante dossier sobre una persona existe concentrado en un solo lugar?

    No culpamos especialmente a Revolut

    Conviene decirlo desde el comienzo.

    Revolut tiene enormes recursos dedicados a seguridad y prevención del fraude. La propia compañía desarrolla herramientas específicamente destinadas a combatir las estafas de suplantación y ha advertido reiteradamente sobre la creciente sofisticación de la ingeniería social. Precisamente por eso el episodio resulta tan revelador.

    Si una empresa de estas dimensiones, con profesionales especializados, sistemas de autenticación y procedimientos internos, puede ser engañada mediante una solicitud aparentemente legítima, imaginemos las probabilidades que enfrenta una persona común.

    Nosotros recibimos todos los días correos electrónicos, SMS, llamadas, páginas falsas, falsos empleados bancarios y mensajes que imitan cada vez mejor a organismos públicos y empresas reales.

    La ingeniería social funciona porque explota algo imposible de corregir completamente mediante software: la confianza humana.

    Pero existe una diferencia fundamental entre que un delincuente consiga engañarme para obtener un dato mío y que consiga engañar a una institución que posee un archivo entero de mi identidad y de mi vida financiera.

    Y ese archivo no existe exclusivamente porque los bancos sean curiosos, en buena parte existe porque hemos decidido legalmente que debe existir.

    KYC: entregar primero, preocuparse después

    Durante décadas se ha expandido alrededor del mundo un principio que hoy consideramos prácticamente natural: el Know Your Customer o «conozca a su cliente» que todos conocemos.

    Las recomendaciones internacionales del FATF exigen a las instituciones financieras identificar al cliente, verificar su identidad y mantener procedimientos de customer due diligence. En Europa, las reglas contra el lavado de dinero obligan igualmente a las entidades a identificar y verificar a sus clientes mediante documentos, datos o información obtenida de fuentes consideradas fiables. Si no pueden verificar la identidad, en determinadas circunstancias ni siquiera pueden prestar el servicio.

    La intención declarada es «comprensiblemente justificada»: combatir lavado de dinero, financiación del terrorismo, fraude y otros delitos. Pero raramente discutimos el otro lado de esa política.

    Cada nueva obligación de conocer más al cliente significa necesariamente que alguien tiene que recopilar, transmitir, procesar o conservar más información sobre él. Y entonces comenzamos a crear extraordinarias concentraciones de datos. No sólo sabemos quién es usted sino que también sabemos dónde vive, con qué documento se identifica, qué cuentas posee, desde dónde envía dinero, a quién, cuándo, cuánto; y dependiendo del servicio y de sus procedimientos de verificación, también puede quedar almacenada una imagen de su documento y de su rostro.

    Individualmente, cada requisito puede encontrar una justificación, pero acumulados, producen algo completamente diferente: un mapa extraordinariamente detallado de una persona.

    Y un mapa semejante tiene muchísimo valor para un delincuente.

    El dato que entregamos no puede volver a ser privado

    Hay una diferencia decisiva entre dinero y datos personales. Si alguien roba dinero de una cuenta bancaria, existe al menos la posibilidad de bloquearla, rastrear los movimientos o recuperar los fondos o si alguien obtiene una contraseña, podemos cambiarla. Pero no podemos cambiar fácilmente nuestra fecha de nacimiento, ni nuestra cara; tampoco nuestro historial financiero o el hecho de que una dirección determinada pertenece a nosotros. Mucho menos podemos «desfiltrar» una copia de nuestro pasaporte. Éste es el aspecto que hace particularmente preocupante el caso Revolut.

    Supongamos que entre la información obtenida aparece una persona que compra Bitcoin con regularidad. Ahora un atacante potencialmente puede conocer simultáneamente su nombre + domicilio + teléfono + documento + fotografía + movimientos bancarios + historial de Bitcoin.

    Eso ya no es simplemente un problema de privacidad digital, es un problema de seguridad física.

    En el mundo cripto existe incluso un nombre brutalmente expresivo para determinadas extorsiones dirigidas a poseedores de activos digitales: los llamados ataques de «$5 wrench», donde la criptografía deja de importar porque el atacante se dirige directamente contra la persona que posee las claves.

    Una base de datos que vincule identidad real, domicilio y actividad cripto puede proporcionar exactamente el tipo de información que nunca querríamos entregar a un criminal.

    La paradoja de la seguridad

    Aquí aparece la contradicción que más debería preocuparnos.

    Nos dicen que debemos entregar esa información para estar más seguros, pero concentrar enormes cantidades de información sensible también genera un riesgo de seguridad que antes no existía. Es una aplicación bastante simple del problema de los incentivos.

    Una base de datos que contiene poca información tiene poco valor, pero una base de datos con millones de identidades, documentos y movimientos financieros se convierte en un objetivo extraordinariamente atractivo.

    Cuanto mejor conocemos al cliente, mejor puede conocerlo también quien consiga acceder ilegítimamente a esa información. Y no siempre será mediante un ataque espectacular. A veces bastará con que una solicitud parezca oficial. Eso es precisamente lo perturbador del caso Revolut.

    Según la información disponible, el atacante consiguió utilizar una cuenta dentro del dominio auténtico de una agencia gubernamental. Es decir, la comunicación llevaba precisamente una de las señales que normalmente utilizamos para decidir que una solicitud merece confianza.

    El sistema funcionó sobre una premisa perfectamente razonable: «esto parece venir del Estado, por tanto debe ser legítimo«. Y esa premisa falló.

    ¿Y quién asumió el riesgo?

    Aquí aparece otra asimetría que me parece difícil de justificar. El cliente no decidió libremente construir esa base de datos. Si quiere acceder al sistema financiero regulado, tiene que proporcionar determinada información de identificación. No existe una negociación: «Prefiero conservar mi privacidad y asumir el riesgo». No. O entrega sus datos o, en muchos casos, no obtiene la cuenta.

    Sin embargo, una vez entregados, el riesgo residual de esa concentración de información recae principalmente sobre el individuo.

    La institución puede reforzar procedimientos, pero la persona cuyo documento, dirección e historial financiero fueron expuestos no puede simplemente solicitar una identidad nueva. Ésa es la enorme externalidad que casi nunca aparece en el debate KYC; el Estado exige recopilar información para reducir determinados riesgos sociales y la institución cumple esa obligación. Pero si la información termina en manos equivocadas, el daño privado lo soporta una persona que nunca tuvo la opción de no proporcionar esos datos.

    No se trata de elegir entre KYC absoluto y delincuencia

    La respuesta habitual consiste en plantear una falsa dicotomía. O identificamos exhaustivamente a todo el mundo o dejamos vía libre al terrorismo, lavado y fraude. No necesariamente es así.

    Una sociedad liberal lleva siglos enfrentándose al mismo problema en otros ámbitos: cómo investigar al sospechoso sin convertir preventivamente a todos los ciudadanos en sospechosos.

    La alternativa no es que la policía renuncie a investigar, es exigir proporcionalidad. Una investigación dirigida, concreta, y órdenes justificadas judicialmente. Y un principio que debería parecernos bastante elemental: no recopilar indefinidamente aquello que no es necesario conservar.

    La digitalización nos ha llevado curiosamente en la dirección contraria, dado que almacenar información es barato, tendemos a almacenar más. Y como analizarla es sencillo, queremos recopilar más. Y peor aún, ahora que la inteligencia artificial permite correlacionar cantidades gigantescas de datos, el incentivo para saber cada vez más sobre cada ciudadano será todavía mayor.

    Eso es exactamente lo que he llamado en otras ocasiones algocracia: no necesariamente un dictador observando personalmente a cada individuo, sino sistemas capaces de clasificar, perfilar y decidir utilizando cantidades de información que ningún aparato burocrático anterior habría podido procesar.

    Por eso importan Bitcoin, Monero y hasta el efectivo

    Aquí aparece una discusión que con demasiada frecuencia se despacha con una frase bastante desagradable: «Si no tienes nada que esconder, ¿por qué necesitas privacidad?». Pero privacidad y delincuencia son cosas completamente diferentes. Cuando cierro la puerta de mi casa y no estoy cometiendo un delito. Cuando pongo una contraseña a mi correo electrónico y no estoy ocultando terrorismo. No publico mi extracto bancario en Internet y nadie considera eso sospechoso. La privacidad financiera debería partir de la misma presunción.

    Bitcoin solucionó una parte del problema: permitió poseer y transferir un activo sin necesitar una institución que mantenga una cuenta a nuestro nombre.

    Pero Bitcoin no proporciona privacidad perfecta; su blockchain es pública y su vinculación con identidades reales puede permitir, no es fácil, reconstruir historiales de movimientos. Por eso existen tecnologías orientadas específicamente a privacidad, como Monero, herramientas de mezcla y protocolos que dificultan esa trazabilidad.

    Y por eso sigue siendo importante algo muchísimo más antiguo: el efectivo.

    Una persona puede entregar veinte euros a otra sin crear una base de datos permanente que vincule identidad, horario, ubicación, comercio y patrón de consumo. Eso no es una deficiencia tecnológica; es, justamente, una propiedad extraordinariamente valiosa para una sociedad libre.

    Estamos construyendo dinero mejor y vigilancia mejor al mismo tiempo

    La paradoja se vuelve todavía más interesante porque Revolut representa precisamente la modernización del sistema financiero. Tecnológicamente es difícil no admirar lo que empresas como ésta han conseguido. Pero allí reside la advertencia.

    Podemos construir un sistema financiero espectacularmente eficiente y, simultáneamente, un sistema espectacularmente eficiente para observar a sus usuarios. La tokenización no elimina ese problema ni las stablecoins tampoco. Incluso blockchain puede agravarlo si construimos una perfecta conexión entre una identidad KYC y un historial público e inmutable de transacciones.

    Por eso no basta con preguntar: ¿qué tan rápido puedo enviar dinero?. También debemos preguntar: ¿quién sabe que lo envié?, ¿qué información conserva sobre mí?, ¿durante cuánto tiempo?, ¿a quién puede entregársela?, ¿qué ocurre si quien la solicita no es quien dice ser?, Y, quizá lo más importante: ¿por qué necesita conocer todo eso en primer lugar?

    El caso Revolut debería cambiarnos la pregunta

    No me interesa convertir a Revolut en villano. Sería demasiado fácil y además perderíamos la verdadera enseñanza del episodio.

    Una compañía fue engañada. Puede mejorar sus controles y seguramente lo hará. Mañana será otra empresa, pasado mañana, una administración pública.

    El problema fundamental seguirá estando allí mientras construyamos sistemas en los que grandes cantidades de información personal y financiera tengan que concentrarse necesariamente para poder participar en la economía moderna.

    Nos vendieron el KYC como una medida de seguridad. Es hora de reconocer también su costo: obligar a millones de personas inocentes a entregar información sensible y concentrarla en bases de datos permanentes crea, por sí mismo, un enorme riesgo de seguridad.

    La libertad financiera no consiste solamente en poder comprar Bitcoin; tampoco consiste simplemente en que una aplicación permita enviar dinero alrededor del mundo en segundos; consiste también en preservar un espacio en el que el individuo pueda poseer, intercambiar y guardar su propiedad sin tener que entregar previamente un expediente sobre su vida a un tercero.

    El caso Revolut no demuestra que debamos abandonar la tecnología financiera. Demuestra algo mucho más importante, que implica que cuando construimos una sociedad en la que para protegernos obligamos a todos a identificarse permanentemente, también construimos el archivo perfecto para quien consiga hacerse pasar por la autoridad.

    Y esta vez ni siquiera tuvieron que hackearlo. Sólo tuvieron que pedirlo.

  • La ilusión de benevolencia

    La ilusión de benevolencia

    Por debajo de tantas medidas legislativas ataviadas en ropaje de benevolencia se esconde una cruda realidad: una realidad que pocos ven, pero que tantos sufren. El anzuelo con la carnada apetitosa puede ser el descuento a los jubilados o la tanda de supuestos subsidios al gas, al agua, a la energía, al transporte e incluso al deporte. Pero, igual que los peces del mar, la gente no ve el anzuelo incrustado en la carnada. Y no es fácil verlo, porque son pocos los que tienen la capacidad de estudiar los efectos económicos a más largo plazo.

    La realidad de los subsidios gubernamentales es que son presidios en los cuales los políticos corruptos encierran a la población para llevarla al matadero. Una vez que la gente engulle la carnada, comienza a luchar contra algo que no ve, pero que la jala hacia la barcaza de la pobreza y de su perdición.

    Lamentablemente, el tema de fondo gira en torno a conceptos que ni nuestros supuestos juristas entienden… o, peor aún, los entienden y les importa un bledo. Los seres humanos poseemos derechos que están mucho más allá de las leyes creadas en asambleas legislativas, esas que suelen estar preñadas de pérfidos intereses rentistas. ¿Acaso necesitamos que la Constitución y sus leyes nos digan que matar sin justificada razón es ilegal, prohibido y criminal? La ley de “no matarás” existía mucho antes de que los diputados legislaran. Lo mismo ocurre con la libertad de transitar, de religión y —algo que pocos reconocen— de educar a los hijos como y donde se desee.

    Hay muchas cosas que los gobiernos no pueden ni deben hacer, como violar derechos negativos: el derecho a no ser interferido en las actividades con las que uno se gana el sustento, siempre que no se violen derechos ajenos. Por ejemplo, si una familia logra que a su hijo, con poca inteligencia u otros impedimentos, le den un trabajo en una empresa pagándole menos que el salario mínimo… ¿por qué no? El joven tendría utilidad y la familia algo más para poner en la paila. Dictar salarios mínimos es ir contra los derechos de libertad y, peor aún, produce efectos colaterales que pocos advierten.

    Nuestra Constitución panameña, en su Preámbulo, comienza bien cuando establece la “garantía de la libertad”, que lastimosamente luego contraviene. Habla también de la dignidad humana y de la justicia… salvo que a “justicia” le añaden la palabra “social”, y con ello tiran por la borda todo el sentido, porque nadie sabe realmente qué es la “justicia social”. O, mejor dicho, cada quien la interpreta a su antojo.

    Los derechos y las leyes no se inventan: se descubren. Cuando los ciudadanos votan por diputados ignorantes —o peores—, allí nacen los problemas de pobreza social, económica y de todo tipo. Y lo más increíble es que votemos por quienes terminarán produciendo más pobres en el país. Aun con una legislación podrida, hay muchas personas que logran sacar ventajas. Sí, algunos con trampa, pero la mayoría sin ella. Tanto mi abuelo Novey como mi padre Bennett llegaron a Panamá lejos de ser ricos, y ambos lograron millones sin hacer trampas. Más aún, mi abuelo George Novey nos decía acerca de los gobiernos: “Quien con niños se acuesta, cagado amanece”. Y nunca contrató con el gobierno.

    Yo no aprendí del todo esa lección y perdí casi toda la herencia que me dejó mi padre Bennett. Pero la herencia que más atesoro es la de evitar ser tramposo y ladrón, y la de ser rico… no rico en dinero, sino en amor por la vida, por mi familia y por la creencia de que nos tocará un futuro mucho mejor.

  • 25 años después del 11-S: el precio de la seguridad lo seguimos pagando con nuestra libertad

    25 años después del 11-S: el precio de la seguridad lo seguimos pagando con nuestra libertad

    El 11 de septiembre de 2001 (11-S) murieron casi 3.000 personas en uno de los atentados terroristas más atroces de la historia moderna. La respuesta inmediata de Estados Unidos era inevitable. Había que encontrar a los responsables, destruir las redes que los financiaban y evitar otro ataque.

    El problema comenzó después.

    Porque las medidas excepcionales adoptadas frente a una emergencia extraordinaria no desaparecieron cuando pasó la emergencia. Se institucionalizaron, se internacionalizaron y, durante los siguientes veinticinco años, fueron extendiéndose mucho más allá del terrorismo.

    Uno de los lugares donde ese cambio resulta más visible y menos discutido, es el dinero.

    Hoy abrir una cuenta bancaria, transferir dinero, enviar una remesa, operar con criptomonedas, constituir una empresa, depositar efectivo o simplemente realizar una transacción que un algoritmo considere “inusual” puede convertir a una persona perfectamente inocente en objeto de análisis, reporte o investigación sin que haya cometido delito alguno.

    Y probablemente sin que jamás se entere.

    El dinero del 11-S no parecía dinero terrorista

    Hay algo paradójico en el origen de todo este sistema.

    Los atentados del 11-S costaron aproximadamente entre 400.000 y 500.000 dólares. Los secuestradores utilizaron bancos estadounidenses, abrieron cuentas con sus propios nombres y pasaportes y realizaron operaciones que, vistas desde un banco, parecían completamente normales. La propia investigación de la Comisión del 11-S concluyó que ninguna entidad financiera presentó un Suspicious Activity Report —SAR— sobre ellos y, más importante todavía, que ni siquiera retrospectivamente había motivos razonables para esperar que lo hubieran hecho.

    Ese punto debería acompañarnos durante toda esta discusión.

    El terrorismo no necesariamente mueve millones mediante transferencias con la palabra “bomba” en el concepto bancario. Puede financiarse con cantidades pequeñas, dinero perfectamente lícito, efectivo, donaciones, tarjetas, remesas o transacciones absolutamente indistinguibles de las que realizan millones de personas inocentes.

    Por eso intentar detectar preventivamente al terrorista examinando las operaciones financieras de toda la sociedad contiene un problema estructural: la señal es diminuta y el universo que hay que observar es gigantesco.

    La propia Comisión del 11-S acabaría reconociéndolo con una metáfora extraordinariamente lúcida: intentar privar completamente de dinero a los terroristas era algo parecido a “atrapar una especie de pez vaciando el océano”. Concluyó que el seguimiento financiero era más útil como herramienta de inteligencia para descubrir redes que como mecanismo capaz de eliminar el financiamiento terrorista.

    Pero para seguir a ese pez construimos, progresivamente, mecanismos para observar el océano.

    FinCEN no nació el 11-S. Eso hace la historia todavía más interesante

    Conviene hacer una precisión histórica.

    FinCEN —Financial Crimes Enforcement Network— no apareció después de los atentados. El Tesoro estadounidense lo creó en 1990, y la Bank Secrecy Act, piedra basal de buena parte de la vigilancia financiera estadounidense, data de 1970. Ya existían obligaciones de conservar información, comunicar movimientos de efectivo y reportar operaciones sospechosas.

    El 11-S hizo algo diferente: proporcionó la justificación política para transformar aquella infraestructura antilavado en una arquitectura mucho más poderosa de AML/CFT —Anti-Money Laundering / Countering the Financing of Terrorism—.

    El Título III de la USA PATRIOT Act reforzó la identificación de clientes, amplió obligaciones de debida diligencia, extendió programas antilavado a más instituciones financieras, incrementó el intercambio de información entre bancos y gobierno y permitió adoptar “medidas especiales” contra jurisdicciones, entidades o transacciones consideradas de especial preocupación. Su sección 326 estableció estándares mínimos para verificar la identidad de quien abre una cuenta; la 314 amplió el intercambio de información; la 351 reforzó el régimen de los reportes de operaciones sospechosas.

    Y hay un detalle importante: cuando una entidad presenta un SAR, el cliente no debe ser informado de que ha sido reportado.

    Aquí comenzó a cambiar silenciosamente la relación entre ciudadano, banco y Estado.

    El banco dejó de ser solamente el custodio o intermediario del dinero de su cliente. Se convirtió también en una pieza del sistema de inteligencia financiera estatal.

    De “demuestre el Estado que cometí un delito” a “demuestre usted que su dinero es normal”

    El cambio filosófico es profundo.

    El Estado liberal clásico investiga cuando existen indicios sobre una persona. En cambio, el sistema de vigilancia financiera funciona, en buena medida, al revés: analiza masivamente comportamientos para encontrar dentro de ellos a quienes podrían resultar sospechosos.

    Know Your Customer. Customer Due Diligence. Enhanced Due Diligence. Source of Funds. Source of Wealth. Beneficial Ownership. Transaction Monitoring. Individualmente cada expresión parece razonable, pero acumuladas producen una transformación extraordinaria.

    Una persona que no está acusada de ningún delito debe explicar quién es, de dónde proviene su dinero, cuál es el propósito de determinadas operaciones y por qué una transacción se aparta de lo que un banco considera su comportamiento habitual.

    Y la pregunta liberal fundamental no es si los criminales deben poder ocultar dinero. Por supuesto que no. La pregunta es otra: ¿por qué debe demostrar su inocencia financiera quien no está acusado de nada?

    Después llegó FATF y el modelo se volvió mundial

    La transformación no quedó circunscrita a Estados Unidos.

    El Financial Action Task Force —FATF/GAFI— había sido creado en 1989 para combatir el lavado de dinero. Apenas unas semanas después del 11-S celebró una sesión extraordinaria en Washington y amplió formalmente su mandato al financiamiento del terrorismo.

    Las nuevas recomendaciones exigían criminalizar ese financiamiento, congelar activos, reportar operaciones sospechosas, controlar sistemas alternativos de remesas y reforzar la información que acompaña a las transferencias.

    Desde allí el sistema siguió expandiéndose.

    En 2012 se incorporó el financiamiento de proliferación de armas de destrucción masiva. En 2019 FATF extendió sus estándares a los proveedores de servicios de activos virtuales. En 2022 endureció las reglas sobre beneficiarios finales. Sus recomendaciones, actualizadas nuevamente en junio de 2026, constituyen hoy el estándar internacional que los países son presionados a incorporar en sus legislaciones.

    El concepto original de perseguir el lavado de dinero, terminó convirtiéndose en una infraestructura mundial para combatir lavado, terrorismo, proliferación, evasión de sanciones, corrupción y distintas formas de criminalidad financiera.

    Algunas de esas finalidades son perfectamente legítimas, pero existe una regla institucional que los liberales conocemos demasiado bien: las competencias extraordinarias rara vez se reducen; normalmente encuentran nuevas razones para existir.

    SWIFT: cuando una transferencia se transforma en inteligencia

    Tras el 11-S Estados Unidos creó además el Terrorist Finance Tracking Program.

    Mediante este sistema, el Tesoro obtiene información relacionada con determinadas transferencias internacionales a través de SWIFT, la red utilizada por bancos de todo el mundo para transmitir mensajes financieros. Estados Unidos y la Unión Europea terminaron formalizando en 2010 un acuerdo para permitir la transferencia de determinados datos europeos con fines antiterroristas.

    Las autoridades estadounidenses sostienen que el programa ha generado información valiosa y ayudado a reconstruir redes terroristas. Sería intelectualmente deshonesto negarlo, pero también sería ingenuo ignorar lo que ocurrió.

    Una infraestructura privada global diseñada para permitir pagos internacionales se convirtió también en una extraordinaria fuente de inteligencia geopolítica.

    Cuando el Parlamento Europeo conoció la existencia del programa en 2006 expresó precisamente preocupaciones sobre privacidad, protección de datos e incluso la posibilidad de que información económica pudiera utilizarse para finalidades distintas de aquellas originalmente previstas.

    El dinero dejó de ser únicamente dinero; también se convirtió en información. Y quien controla la información controla muchísimo más que las transacciones.

    Millones de personas reportadas para encontrar a unas pocas

    La escala actual permite entender mejor el fenómeno.

    En el año fiscal 2025 se presentaron ante FinCEN aproximadamente 4,8 millones de Suspicious Activity Reports y 21,5 millones de Currency Transaction Reports. Alrededor de 335.000 instituciones y otros sujetos reportantes alimentan esa infraestructura.

    Eso no significa que 4,8 millones de personas hayan cometido delitos. Precisamente significa lo contrario.

    Un SAR es información sobre algo que una institución considera suficientemente sospechoso para comunicarlo, no una condena ni necesariamente evidencia de criminalidad. El sistema genera entonces un incentivo perverso perfectamente comprensible desde el punto de vista de quien administra un banco: ante la duda, reportar.

    El coste para la institución de enviar información innecesaria puede ser pequeño. El costo regulatorio de no informar algo que posteriormente resulte importante puede ser gigantesco. La prudencia institucional termina convertida en vigilancia defensiva.

    El costo que no aparece en el presupuesto público

    Existe además una característica política muy conveniente en esta arquitectura: buena parte del coste de vigilancia no aparece como gasto del Estado. Lo pagan los bancos. O, para ser precisos, inicialmente lo pagan los bancos.

    La GAO estadounidense estudió once entidades y encontró costos directos de cumplimiento de la Bank Secrecy Act que iban desde unos 14.000 dólares hasta 21 millones anuales, dependiendo de su tamaño. Proporcionalmente, el peso era mayor para las entidades pequeñas. La identificación del cliente y el reporte de operaciones sospechosas estaban entre las áreas más costosas.

    Pero los bancos no fabrican dinero. Esos costos terminan apareciendo en alguna combinación de menores márgenes, mayores comisiones, menor competencia, más burocracia o servicios que dejan de ser rentables.

    Y ahí aparece el ciudadano inocente, el inmigrante que envía una remesa, la pequeña empresa con operaciones internacionales, la ONG que trabaja en una zona de conflicto, el comerciante intensivo en efectivo, el expatriado, el cliente de una nacionalidad considerada de riesgo, la fintech pequeña, la persona que recibe o transfiere dinero fuera del patrón que un algoritmo considera normal.

    El Banco Mundial lleva años documentando el fenómeno conocido como de-risking: bancos que eliminan clientes, corresponsalías o categorías completas de negocios porque resulta más sencillo evitar el riesgo regulatorio que administrarlo.

    El propio FATF terminó reconociendo la magnitud del problema. En 2021 abrió un proyecto específico para estudiar consecuencias no deseadas de sus estándares: exclusión financiera, de-risking, restricciones sobre organizaciones sin fines de lucro e impactos sobre derechos humanos.

    Cuando hasta el organismo que diseña las reglas reconoce esos efectos secundarios, ya no estamos ante una fantasía libertaria, ya estamos ante un problema institucional.

    El efectivo también terminó bajo sospecha

    La lógica continúa avanzando.

    La Unión Europea aprobó en 2024 un nuevo régimen AML que establece un límite general de 10.000 euros para pagos profesionales en efectivo, permitiendo además que los Estados miembros establezcan límites inferiores. El mismo reglamento contempla identificación para determinadas operaciones ocasionales en efectivo desde 3.000 euros.

    Algunos países como España por ejemplo, utilizan límites significativamente inferiores en determinados supuestos.

    Resulta interesante observar la evolución conceptual. Primero perseguíamos delincuentes, luego identificábamos operaciones sospechosas, después vigilábamos categorías de transacciones. Finalmente limitamos el propio instrumento porque puede ser utilizado por delincuentes, pero prácticamente cualquier instrumento de libertad puede utilizarlo un delincuente, como un teléfono, un carro, la misma Internet o una habitación de hotel. Un cuchillo o el dinero.

    Una sociedad libre no se define por eliminar todos los instrumentos susceptibles de abuso. Se define precisamente por castigar el abuso sin convertir el uso legítimo en una actividad sospechosa.

    Y veinticinco años después, el terrorismo sigue existiendo

    Aquí también conviene evitar una simplificación. Las herramientas financieras han servido; FinCEN afirma que su información genera pistas, complementa investigaciones y ayuda a identificar redes. Investigadores consultados por la GAO también consideran valiosos muchos de esos datos.

    El argumento liberal serio no necesita negar esos resultados. Debe hacer una pregunta más difícil: ¿cuánto poder preventivo estamos dispuestos a conceder al Estado sobre millones de inocentes para obtener esos resultados? Porque el terrorismo no desapareció.

    El propio Tesoro estadounidense reconocía en su evaluación nacional más reciente una amplia variedad de amenazas terroristas y mecanismos de financiación que continúan funcionando mediante efectivo, empresas de remesas, activos virtuales y sistemas formales e informales.

    Y el FATF acaba de publicar, el 3 de septiembre de 2026, un nuevo informe advirtiendo del creciente uso de banca clandestina, hawala, plataformas fintech, activos virtuales y mecanismos digitales para mover fondos ilícitos. Más del 80% de las jurisdicciones consultadas identifica estos sistemas entre los principales canales utilizados por redes profesionales de lavado.

    Veinticinco años después seguimos regulando y quienes delinquen siguen adaptándose.

    Es la vieja asimetría entre regulación y criminalidad: el ciudadano común permanece dentro del sistema y cumple cada nueva norma; el delincuente profesional tiene precisamente como actividad económica aprender a evitarla.

    El terrorismo tampoco terminó con la geopolítica

    Existe además una ilusión todavía mayor detrás de toda esta arquitectura: pensar que el terrorismo es principalmente un problema financiero. No lo es.

    El dinero importa. Pero detrás del terrorismo continúan existiendo Estados, guerras, fanatismos, territorios sin control, servicios de inteligencia, proxies, conflictos religiosos, intereses estratégicos y rivalidades entre potencias. Ningún formulario KYC puede corregir eso como tampoco ningún reporte SAR elimina una guerra.

    Ningún límite al efectivo impide que un Estado financie indirectamente a un grupo armado cuando considera que hacerlo favorece sus intereses. Ningún algoritmo bancario modifica la lógica del poder internacional.

    Paradójicamente, durante estos veinticinco años la infraestructura financiera creada para combatir terrorismo terminó también convirtiéndose en una herramienta de esa misma geopolítica: sanciones, congelamientos, exclusiones del sistema financiero, bloqueos de corresponsalías y control de canales internacionales de pagos.

    El sistema financiero ya no es únicamente una red económica, es también territorio estratégico.

    El precio invisible del 11-S

    Recordar el 11 de septiembre exige recordar a quienes murieron.

    Pero una sociedad libre también debería ser capaz de recordar lo que ocurrió después, porque los terroristas no solamente destruyeron edificios y asesinaron personas; también provocaron miedo.

    Y el miedo es uno de los instrumentos más poderosos para aumentar el poder del Estado.

    Veinticinco años después seguimos mostrando documentos para acceder a nuestro dinero. Seguimos explicando operaciones lícitas. Seguimos aceptando que instituciones privadas examinen nuestro comportamiento financiero. Seguimos alimentando bases de datos con millones de reportes sobre personas que no han sido condenadas por nada.

    Quizá algunas de esas herramientas sean necesarias. Pero “necesario” nunca debería ser el final de una discusión sobre libertad. Debería ser el comienzo.

    La pregunta correcta no consiste en elegir entre seguridad y ausencia absoluta de seguridad, sino en preguntar qué medidas funcionan, cuáles son proporcionales, cuáles deberían necesitar sospecha individualizada, cuánto tiempo deben conservarse los datos, quién puede acceder a ellos, qué mecanismos de defensa posee el ciudadano y qué poderes extraordinarios deberían desaparecer cuando deja de justificarse su existencia.

    Porque hay algo profundamente peligroso en una sociedad en la que la inocencia ya no significa que el Estado debe tener razones para investigarte, sino que tú debes estar permanentemente dispuesto a demostrarle al Estado que no tiene razones para hacerlo.

    El terrorismo continúa, la geopolítica continúa, las guerras continúan, el crimen continúa. Pero la infraestructura de vigilancia creada para combatirlos también continúa, cada vez más extensa, sofisticada e integrada con nuestra vida cotidiana y ése quizá sea uno de los legados menos visibles del 11 de septiembre de 2001. Y también uno de los que más debería preocuparnos.

    Porque si para encontrar a los pocos culpables terminamos tratando como sospechosos potenciales a todos los inocentes, puede que hayamos protegido el sistema financiero. Pero habremos cambiado, silenciosamente, la idea misma de una sociedad libre.

  • Wall Street quiere dinero digital, pero no quiere perder el control

    Wall Street quiere dinero digital, pero no quiere perder el control

    Durante años, una parte importante del sistema financiero tradicional presentó a las criptomonedas como una amenaza. Demasiado volátiles, demasiado opacas, demasiado difíciles de controlar. Hoy la discusión ha cambiado; los bancos ya no parecen preguntarse si utilizarán blockchain. La verdadera pregunta empieza a ser cómo utilizarla sin renunciar al poder que ejercen sobre el dinero. Y la última prueba realizada por U.S. Bancorp ofrece una imagen extraordinariamente clara de ese futuro posible del dinero digital.

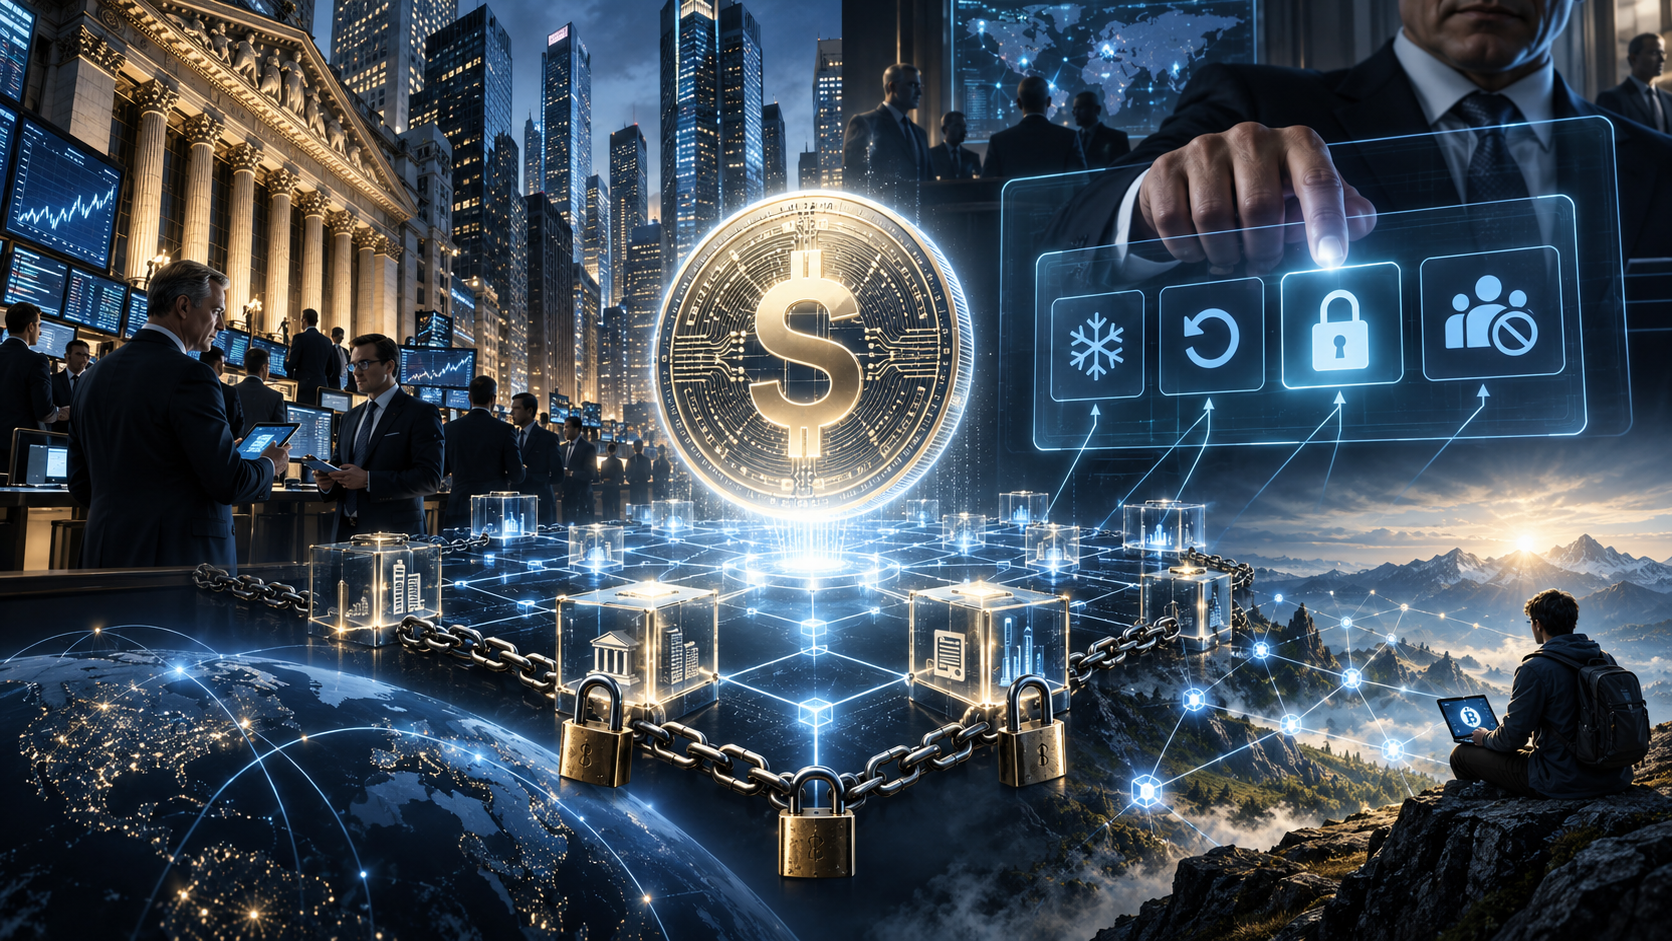
    El banco estadounidense ensayó una transferencia internacional utilizando USBDC, su propio dólar tokenizado, sobre la blockchain pública Stellar. La operación demostró que un gran banco puede emitir dinero digital, transferirlo internacionalmente y liquidarlo sobre infraestructura blockchain.

    Hasta aquí, innovación financiera.

    Pero el experimento incluyó algo bastante más interesante ya que U.S. Bancorp probó cuatro funciones esenciales: emitir, transferir, congelar y recuperar los fondos. O en inglés: minting, transfer, freezing, clawback. Esas cuatro palabras contienen buena parte del debate que tendremos sobre el dinero durante los próximos años.

    Blockchain no significa libertad

    Uno de los errores más frecuentes en la conversación sobre criptomonedas consiste en confundir tecnología con estructura institucional. Una moneda puede funcionar sobre blockchain y seguir estando completamente centralizada. Es decir, puede liquidarse las veinticuatro horas del día, cruzar fronteras en segundos, utilizar contratos inteligentes, integrarse con mercados financieros tokenizados y al mismo tiempo, puede conservar un emisor con capacidad para decidir quién puede utilizarla, congelarla o incluso recuperar unilateralmente los fondos.

    Eso es exactamente lo que diferencia a una stablecoin bancaria de Bitcoin. Bitcoin fue diseñado para eliminar precisamente esa figura, por eso no existe un departamento de Bitcoin capaz de llamar a una transacción y decir: “deténgala”. No existe un administrador central con una llave maestra o una autoridad que pueda revertir unilateralmente una operación porque considera que el propietario no debería realizarla.

    Si una persona controla sus claves privadas, controla sus bitcoins. Ésa es simultáneamente una enorme ventaja y una enorme responsabilidad ya que si pierde las claves, pierde los fondos o si alguien consigue robarlas, no existe servicio de atención al cliente.

    Pero esa irreversibilidad no es un defecto accidental; es consecuencia de una de las propiedades fundamentales de Bitcoin: la ausencia de un tercero con autoridad superior sobre el dinero.

    La stablecoin bancaria propone otra cosa

    USBDC representa una filosofía diferente; el usuario puede poseer y transferir el activo, pero existe también un emisor que mantiene determinadas capacidades administrativas. Eso no convierte automáticamente al sistema en malo.

    La posibilidad de congelar fondos puede resultar extraordinariamente útil ante una estafa, un robo o un error operativo. También permite cumplir órdenes judiciales o recuperar activos obtenidos ilícitamente.

    Para muchas personas, esas características son precisamente una ventaja.

    El problema aparece cuando olvidamos que la facultad tecnológica que permite congelar dinero robado es exactamente la misma que permite congelar dinero legítimo. La tecnología no distingue moralmente entre ambas situaciones. Alguien debe tomar la decisión y quien tenga esa capacidad posee poder sobre la propiedad de otro.

    Ésta es la cuestión que desde una perspectiva liberal debería preocuparnos mucho más que la velocidad de la transacción o el nombre de la blockchain utilizada.

    El dinero programable tiene dos caras

    La tokenización promete enormes mejoras: pagos internacionales más baratos, liquidación inmediata, mercados funcionando durante todo el día, menos intermediarios operativos, automatización de contratos, mayor competencia.

    Todo eso puede ser profundamente beneficioso.

    El problema comienza cuando la programabilidad deja de ser una herramienta utilizada voluntariamente por el propietario del dinero y pasa a convertirse en una facultad ejercida por el emisor.

    Existe una diferencia enorme entre programar mi dinero para que libere automáticamente un pago cuando recibo una mercancía y que otra persona pueda programar las condiciones bajo las cuales yo puedo utilizarlo.

    En el primer caso existe libertad contractual, en el segundo existe control. La tecnología es exactamente la misma, la gran diferencia es institucional.

    Wall Street ya entendió blockchain

    Y ésta es quizás la evolución más interesante del ecosistema cripto en 2026.

    Los bancos están entrando rápidamente en stablecoins, tokenización e infraestructura blockchain. Grandes instituciones internacionales trabajan en monedas digitales privadas; gestoras de activos tokenizan fondos; Bolsas y cámaras de compensación experimentan con registros distribuidos; Fintechs buscan licencias bancarias mientras desarrollan sus propias stablecoins. La batalla original entre “bancos” y “crypto” empieza a resultar demasiado simple, ya los bancos no están necesariamente intentando destruir la tecnología: están aprendiendo a utilizarla.

    La pregunta ahora será qué parte de la arquitectura cripto adoptarán y qué parte rechazarán. Todo indica que quieren: blockchain, liquidación instantánea, tokenización,programabilidad, mercados 24/7.

    Pero no necesariamente quieren: anonimato, resistencia a la censura, autocustodia completa, eliminación del intermediario.

    Dicho de otro modo: quieren la eficiencia de crypto sin renunciar al control institucional del sistema bancario tradicional.

    Y allí comienza la verdadera competencia

    Esto no debería llevarnos a rechazar las stablecoins bancarias. Al contrario. Desde una perspectiva liberal, la posibilidad de que múltiples formas de dinero digital compitan entre sí puede ser extraordinariamente positiva: Bitcoin, USDT, USDC, Stablecoins bancarias, Depósitos tokenizados, Dinero electrónico, Efectivo.

    Cuantas más alternativas existan, mayor capacidad tendrá el individuo para elegir qué combinación de seguridad, privacidad, estabilidad y descentralización prefiere. El problema aparecería si la regulación termina determinando que sólo pueden competir aquellas formas de dinero compatibles con las necesidades del sistema financiero establecido; porque entonces podríamos acabar con muchas monedas diferentes pero prácticamente el mismo modelo de control detrás de todas ellas. Competencia de marcas, no necesariamente competencia monetaria.

    Bitcoin sigue siendo el experimento radical

    Todo esto ayuda también a comprender algo que a veces se pierde en la conversación cotidiana sobre Bitcoin. Bitcoin no fue creado simplemente para facilitar pagos digitales; los pagos digitales ya existían. Tampoco fue diseñado sólo para mover dinero rápidamente; el sistema financiero podía hacerlo, aunque de manera imperfecta.

    La innovación realmente radical fue otra: crear propiedad digital que pudiera transferirse sin necesitar el permiso de una autoridad central.

    Esa propiedad continúa siendo extraordinariamente difícil de reproducir. Hoy se puede tokenizar dólares, emitir stablecoins, poner acciones sobre blockchain o hacer que los bancos liquiden operaciones en segundos.

    Pero si continúa existiendo una institución con capacidad unilateral de impedir que el propietario utilice su dinero, entonces habremos modernizado profundamente la infraestructura sin modificar necesariamente la relación de poder. Y esa distinción será fundamental.

    El futuro monetario no será simplemente digital

    Probablemente ya podamos dar por descontado que una parte creciente del dinero será tokenizada. La discusión interesante será otra:

    ¿Qué clase de dinero digital tendremos?

    ¿Dinero competitivo o monopolístico?

    ¿Dinero autocustodiable o permanentemente intermediado?

    ¿Dinero programable por sus propietarios o programable sobre sus propietarios?

    ¿Infraestructuras abiertas o redes autorizadas?

    ¿Privacidad como derecho o identificación permanente por defecto?

    U.S. Bancorp acaba de mostrar una posible respuesta: un sistema financiero instantáneo, global, eficiente y basado en blockchain, pero también congelable, reversible, administrable.

    No hay contradicción tecnológica entre esas características, la contradicción es filosófica.

    Bitcoin dice: si tienes las claves, tienes el dinero. La stablecoin bancaria puede terminar diciendo: si tienes las claves, puedes utilizar el dinero mientras el emisor no utilice las suyas.

    Y probablemente allí se encuentre una de las grandes disputas sobre libertad individual de nuestra época. La revolución tecnológica del dinero ya está en marcha, pero la pregunta importante no es si Wall Street terminará utilizando blockchain, de hecho, ya comenzó a hacerlo.

    La pregunta es mucho más antigua: cuando todo el dinero sea digital, ¿quién tendrá finalmente el poder de decirnos qué podemos hacer con él?

  • Al avión como a la familia, lo vuela su piloto, el responsable.

    Al avión como a la familia, lo vuela su piloto, el responsable.

    En la teoría constitucional, a menudo se distingue entre dos tipos de leyes: las leyes negativas, que actúan como una señal de alto para impedir que el gobierno vulnere los derechos individuales y familiares, y los mandatos positivos, que exigen al Estado intervenir activamente y prestar servicios. Si bien los derechos positivos —como la educación pública provista por el Estado— suelen concebirse como bienes sociales, conllevan un defecto estructural oculto. Cuando un gobierno impone y gestiona un servicio, pasa de establecer normas a ejecutar operaciones. Al hacerlo, vulnera sistemáticamente el principio de subsidiariedad: la idea fundamental de que la toma de decisiones corresponde a la unidad más cercana capaz de asumirlas, empezando por el individuo y la familia y los hijos.

    El mito del control remoto

    Para comprender por qué fracasa este cambio operativo, consideremos una analogía de la aviación. En la gestión del tráfico aéreo, la función del controlador es garantizar la separación entre aeronaves, mantener rutas ordenadas y establecer límites de seguridad. Sin embargo, ningún controlador, por muy experimentado que sea, puede pilotar la aeronave desde la torre.

    No pueden percibir la respuesta directa de los mandos, calibrar las sutiles sacudidas de la turbulencia local ni asumir el riesgo físico inmediato que afronta la tripulación en la cabina; o la familia y el negocio en el mercado.

    Cuando el Estado, y por sus gobiernos, asumen funciones propias de la familia —como la educación y la formación moral de los hijos—, actúa como un controlador que insiste en pilotar el avión. Desde un ministerio centralizado en la capital, las instituciones humanas complejas parecen ordenadas en los organigramas. Los burócratas asumen que emitir una norma o aprobar un presupuesto garantiza un vuelo tranquilo. No obstante, la administración a distancia carece de la retroalimentación contextual, la capacidad de adaptación y el cuidado natural que solo poseen los padres o la comunidad local. Y ni hablar que carecen de la motivación.

    La pérdida del árbitro

    El peligro más profundo de este cambio es de índole estructural: cuando el árbitro se pone la camiseta y se suma al juego, ¿quién controla al árbitro?

    Cuando el gobierno se limita a una función de supervisión y cumplimiento de normas, los ciudadanos pueden confiar en los mecanismos de control habituales:

    • El poder judicial puede sancionar a quienes actúan indebidamente.
    • La competencia ofrece a los consumidores una alternativa.
    • Los organismos reguladores actúan como árbitros neutrales.

    Sin embargo, cuando el Estado o sus gobiernos se convierten en los principales proveedores —ya sea de educación, atención sanitaria o industria—, inevitablemente proteges sus propios intereses. En los sistemas públicos centralizados, el bajo rendimiento rara vez conlleva una rendición de cuentas. Cuando las instituciones estatales fallan, los funcionarios no pierden su sustento ni las instituciones se enfrentan a la disciplina natural de la libre competencia. En cambio, son los ciudadanos quienes asumen todo el coste —soportando infraestructuras deterioradas, inercia administrativa y oportunidades perdidas—, al tiempo que pagan por ello a través de los impuestos.

    Preservar la cabina de mando

    La función legítima de la gobernanza no es proveer todo lo necesario, sino garantizar las condiciones para que las personas libres puedan valerse por sí mismas y mantener a sus familias. El gobierno existe para asegurar que se respeten normas justas, se protejan los derechos y el espacio aéreo permanezca seguro; no para desplazar al piloto.

    Cuando el poder estatal se extiende hacia ámbitos propios de la familia y la iniciativa local, socava tanto la libertad individual como la eficacia administrativa. Preservar una sociedad libre exige defender la frontera fundamental entre el árbitro en la torre de control y el capitán en la cabina de mando.

  • La Asamblea y el presupuesto que no logra explicar

    La Asamblea y el presupuesto que no logra explicar

    La discusión sobre el presupuesto de la Asamblea Nacional para 2027 ofrece una oportunidad para hablar de algo más importante que una cifra grande.

    La Asamblea solicitó US$176,6 millones para el próximo año. El Ministerio de Economía y Finanzas recomendó US$97 millones. Es decir, existe una diferencia cercana a US$80 millones entre lo que el Legislativo considera necesario y lo que el Ejecutivo entiende razonable asignarle. De los US$176,6 millones solicitados, aproximadamente US$166,9 millones corresponden a funcionamiento.

    Una diferencia de ese tamaño merece explicación.

    Pero el problema se vuelve más interesante cuando se observa lo ocurrido durante 2026.

    La Asamblea comenzó el año con un presupuesto aprobado de US$98,7 millones. Para julio, después de distintas modificaciones presupuestarias, ya había aumentado a US$146,4 millones, casi US$48 millones adicionales. Y ahora la presidenta de la institución, Shirley Castañedas, sostiene que necesita US$68 millones más para completar el año, destinados, según explicó, a obligaciones como salarios, cuotas pendientes de la Caja de Seguro Social, décimo tercer mes y otros compromisos.

    Eso podría llevar el presupuesto efectivo de 2026 por encima de los US$200 millones.

    La pregunta, entonces, no debería ser simplemente si la Asamblea “gasta demasiado”. Debería ser otra:¿por qué una institución cuyo presupuesto original era de US$98,7 millones puede terminar necesitando más del doble para completar el mismo ejercicio fiscal?

    El problema no es necesariamente gastar más

    Una lectura seria debe evitar el reflejo de considerar sospechoso cualquier aumento presupuestario.

    Hay gastos que aparecen durante el año.

    Hay edificios que necesitan mantenimiento.

    Hay obligaciones laborales.

    Hay deudas acumuladas.

    Hay inversiones que pueden justificarse.

    Y una Asamblea Nacional necesita recursos suficientes para legislar, investigar, fiscalizar al Ejecutivo y sostener técnicamente el trabajo de sus diputados.

    Una democracia barata no necesariamente es una buena democracia. El problema surge cuando el aumento del gasto no viene acompañado por una explicación igualmente extraordinaria.

    Si una institución necesita casi duplicar aquello que originalmente presupuestó, la primera pregunta institucional debería ser qué cambió entre enero y septiembre.

    ¿Aparecieron obligaciones imprevistas?

    ¿El presupuesto inicial estaba mal elaborado?

    ¿Se incorporaron nuevas funciones?

    ¿Se subestimó deliberadamente el gasto?

    ¿O simplemente se está financiando durante el año una estructura que nunca quedó reflejada adecuadamente en el presupuesto aprobado?

    Cada respuesta conduce a un problema diferente, pero alguna respuesta tiene que existir.

    La planilla ocupa el centro de la discusión

    La Asamblea registra actualmente alrededor de 3.712 funcionarios permanentes y eventuales, con un costo mensual de aproximadamente US$7,3 millones en salarios. Desde el inicio de la nueva presidencia legislativa, el 1 de julio, ingresaron 456 funcionarios, con un costo adicional de unos US$676.000 mensuales según la información publicada.

    El dato por sí solo tampoco prueba malgasto; una institución puede reemplazar personal, reorganizar equipos o incorporar perfiles necesarios. Lo relevante es que todavía no se conoce suficientemente qué funciones desempeñan esas personas, dónde están asignadas ni bajo qué criterios fueron contratadas.

    Ese es el punto en el que una cuestión administrativa se convierte en un problema institucional.

    En el sector privado, una empresa puede contratar cuantos empleados quiera mientras sean sus propietarios quienes asuman el costo. En el Estado ocurre algo distinto ya que quien decide contratar no paga la factura con su patrimonio, la pagan ciudadanos que no participaron en la decisión.

    Por eso el estándar de justificación debe ser mayor, no menor; no basta con demostrar que una persona está trabajando. Hay que poder explicar por qué ese puesto debe existir, qué función pública realiza y por qué el contribuyente debe financiarlo.

    Public Choice en su expresión más sencilla

    James Buchanan y la Escuela de Public Choice enseñaron algo profundamente incómodo para la visión romántica del Estado: los políticos y funcionarios no dejan de tener intereses propios cuando ingresan al sector público.

    También responden a incentivos; buscan poder, construyen coaliciones, distribuyen beneficios, protegen estructuras o intentan maximizar presupuestos. Nada de eso significa que todos sean corruptos. Significa simplemente que las instituciones deben diseñarse suponiendo que quienes las integran son seres humanos normales, no administradores angelicales del interés general.

    La expansión presupuestaria de una institución política debe analizarse desde ese punto.

    Un diputado puede obtener beneficios políticos directos incorporando personal, distribuyendo puestos o aumentando recursos disponibles para su entorno. El costo, en cambio, se dispersa entre millones de contribuyentes. El beneficio está concentrado, el costo está disperso. Es uno de los incentivos clásicos que explican por qué el gasto público tiende a crecer.

    Una Asamblea que fiscaliza debe aceptar ser fiscalizada

    Hay además una contradicción difícil de ignorar.

    Durante semanas, la Comisión de Presupuesto ha interrogado a ministerios, instituciones autónomas y empresas públicas. Ha preguntado por salarios, consultorías, dietas, vehículos, planillas, inversiones y contrataciones. Ese ejercicio es saludable, precisamente para eso existe el Poder Legislativo.

    Pero cuando llegó el turno de la propia Asamblea, algunos medios describieron una fiscalización considerablemente menos incisiva. La institución solicitó US$176,6 millones, de los cuales alrededor de US$145 millones corresponderían a servicios personales, mientras seguían abiertas preguntas sobre cientos de contrataciones recientes y recursos adicionales para terminar 2026.

    Éste es quizás el aspecto más importante del episodio. La legitimidad de quien fiscaliza depende en gran medida de su disposición a someterse al mismo estándar.

    Una Asamblea que exige transparencia al Ejecutivo no puede considerar impertinente que se le pregunte por sus propias contrataciones. Una Comisión que cuestiona la planilla de un ministerio debería hacerlo con idéntico rigor cuando analiza la planilla del Legislativo. No se trata de atacar a la Asamblea, se trata precisamente de fortalecerla.

    Los US$25 millones y el peor mecanismo posible: el silencio

    A la discusión se agregó otro episodio.

    El MEF avaló un traslado de US$25 millones adicionales para funcionamiento de la Asamblea. El trámite generó cuestionamientos porque podía avanzar mediante la figura del silencio administrativo sin una sustentación pública detallada ante la propia Comisión de Presupuesto.

    Más tarde, Castañedas aclaró que la solicitud total formulada por la Asamblea era de US$68 millones y sostuvo que los US$25 millones no resultaban suficientes para cubrir las obligaciones pendientes.

    Aquí el monto es casi secundario, el problema es el procedimiento.

    El silencio administrativo puede tener sentido para impedir que la burocracia paralice indefinidamente determinados trámites, pero utilizarlo para aprobar movimientos multimillonarios de recursos públicos constituye, como mínimo, una anomalía conceptual.

    El presupuesto público debería funcionar exactamente al revés: cuanto mayor sea el monto, mayor debe ser la explicación. No menor.

    También hay una cuestión de planificación

    Existe además un problema menos espectacular pero quizás más importante.

    Si una institución aprueba un presupuesto de US$98,7 millones y meses después necesita US$68 millones adicionales, su capacidad de planificación financiera merece ser examinada.

    El presupuesto no es simplemente un límite impuesto desde fuera, es un instrumento de gestión: obliga a prever ingresos, necesidades, salarios, compromisos, inversiones y contingencias.

    Una desviación extraordinaria entre presupuesto inicial y gasto final puede revelar problemas de disciplina, pero también puede revelar algo previo: que el presupuesto nunca fue una representación realista de la estructura que se pretendía financiar.

    En cualquiera de los dos casos hay algo que corregir.

    Porque cuando las modificaciones presupuestarias se convierten en rutina, el presupuesto aprobado pierde parte de su significado; el ciudadano observa una cifra en enero que guarda poca relación con la que finalmente se ejecutará en diciembre.

    Y entonces la discusión presupuestaria se vuelve parcialmente ficticia.

    La transparencia debería llegar hasta el último puesto

    Aquí podría hacerse una reforma relativamente sencilla.

    La Asamblea debería publicar, en formato abierto y actualizable, una base completa de su estructura laboral.

    Nombre del cargo.

    Unidad o despacho al que pertenece.

    Función.

    Fecha de contratación.

    Tipo de contrato.

    Salario.

    Costo total anual.

    Sin necesidad de revelar información personal protegida.

    De esa manera el ciudadano podría conocer qué está financiando.

    También deberían publicarse de forma comprensible todas las modificaciones presupuestarias durante el año, mostrando:

    presupuesto original;

    presupuesto modificado;

    monto ejecutado;

    justificación de cada traslado;

    y fuente de los recursos adicionales.

    No hacen falta nuevas oficinas para hacerlo. Hace falta información.

    La transparencia más efectiva no consiste en crear otro organismo encargado de controlar al organismo que controla al organismo anterior; consiste en permitir que periodistas, organizaciones civiles, universidades y ciudadanos puedan mirar directamente.

    El problema de fondo no son los US$176 millones

    Panamá tiene desafíos fiscales mucho mayores.

    Pensiones.

    Salud.

    Infraestructura.

    Agua.

    Deuda.

    Educación.

    Los US$176,6 millones solicitados por la Asamblea no determinarán por sí solos la sostenibilidad fiscal del país.Por eso sería un error convertir esta discusión en un ejercicio populista de señalar salarios individuales o afirmar que cerrando el Legislativo se arreglan las cuentas públicas. No es así. La importancia del caso es institucional.

    La Asamblea es precisamente el órgano encargado de autorizar cómo se utiliza el dinero que el Estado obtiene de los ciudadanos.

    Por eso su propia administración debería constituir un ejemplo particularmente alto de previsibilidad, austeridad razonable y transparencia, no porque los diputados deban trabajar sin recursos,sino porque administran recursos ajenos.

    El mejor argumento contra el malgasto no es la austeridad

    Desde una perspectiva liberal, el objetivo tampoco debería ser reducir el presupuesto de la Asamblea por el simple placer de mostrar una cifra menor. Eso confundiría austeridad con eficiencia.

    La pregunta correcta es mucho más exigente: ¿qué necesita una Asamblea moderna para cumplir bien sus funciones constitucionales?

    Se financia eso, lo demás debe justificarse.

    Si hacen falta buenos abogados, economistas, especialistas presupuestarios y técnicos capaces de controlar al Ejecutivo, probablemente valga la pena pagar por ellos.

    Si existen puestos cuya única explicación es la tradición política, el clientelismo o la conveniencia partidaria, entonces no importa que su costo individual sea pequeño. Sobran.

    El liberalismo no exige un Estado incompetente. Exige un Estado limitado a funciones justificables y capaz de realizarlas bien.

    Antes de pedir US$176 millones

    La diferencia entre los US$97 millones recomendados por el MEF y los US$176,6 millones solicitados por la Asamblea podría incluso resultar defendible.

    Tal vez la Asamblea tenga argumentos técnicos suficientes para demostrar que el MEF subestimó seriamente sus necesidades.

    Pero entonces corresponde presentarlos.

    Programa por programa.

    Puesto por puesto.

    Proyecto por proyecto.

    Y explicando además por qué una institución que comenzó 2026 con US$98,7 millones podría terminar necesitando más de US$200 millones para completar el año.

    No debería resultar ofensivo pedir esa explicación. Es exactamente la explicación que la propia Asamblea exige al resto del Estado.

    La verdadera prueba de transparencia institucional comienza cuando el fiscalizador ocupa la silla del fiscalizado.

    Y quizá ésta sea la pregunta más simple que debería responderse antes de aprobar un solo balboa adicional: ¿qué recibe concretamente el ciudadano panameño a cambio de esos US$176,6 millones que no podría recibir con US$97 millones?

    Si existe una buena respuesta, que se financie. Si no existe, el problema no es el presupuesto, es que alguien está pidiendo al contribuyente que pague por algo que todavía no ha conseguido justificar.

  • Descuento a jubilados: el falso subsidio que paga el sector privado

    Descuento a jubilados: el falso subsidio que paga el sector privado

    Hoy, en noticias de TVN finalmente veo a un presidente, en este caso Mulino, decir que no encuentra una fórmula para hacer económicamente viable aumentar el descuento a jubilados, con lo cual saca a relucir una verdad que sus antecesores soslayaban pero que, tal como he venido advirtiendo, la realidad nos está alcanzando. Nos alcanza por diversos motivos y diversos enredos socioeconómicos que son casi imposible explicárselos a Tío Pueblo, pero a ver si doy un pantallazo.

    El problema de fondo comienza con un mandato del Órgano Legislativo que es puro clientelismo destructivo. Entiendo que la mayoría de los jubilados enfrentan los aumentados costos vida inflacionarios. Es muy triste la realidad que enfrentan pero no debería ser una sorpresa para quienes ponen atención a un clientelismo que tarde o temprano pasa factura.

    Lástima que no sean tantos los que ven que la mayoría de las empresas no son de ricachones y sus márgenes de ganancia simplemente no aguantan esos descuentos. Y cuando los malos legisladores se bañan en gloria, los pequeños negocios que se van a la quiebra y eso no lo ven o no les importa; hasta que llegue el día en que sí les importe.

    ¿Cuántos jubilados o no jubilados entienden la macro economía? En un mercado en el cual ya la mayoría de las empresas la tienen difícil, intentan mitigar el ingreso perdido aumentando precios a los no jubilados, lo cual tiene límites y consecuencias; y eso sólo es parte del asunto. Los efectos nocivos de legisladores que regalan lo ajenos son muchos:

    • Las empresas del sector informal logran ventajas, mientras sólo las formales cumplen y pierden.
    • Los politicastros se llevan la gloria de ayudar a los viejitos, mientras que las consecuencias inevitables de su irresponsable legislar demorarán en llegar; pero cuando llegue ya casi nadie sabe por qué.
    • Con el tiempo estos supuestos subsidios han llegado a ser vistos como “derechos”. ¿Derechos a qué, al asalto politiquero?

    A todo ello, la pérfida excusa de rapaces legisladores se va por el camino fácil y descuida soluciones mucho más reales; tales como:

    • Transferencias dirigidas en vales gubernamentales pagables con una disminución de gobiernos obesos y corruptos.
    • Dejar los asaltos a la CSS y crear una verdadera seguridad social y no el esquema Ponzi que ha sido la CSS desde su natalicio.
    • Descuentos impositivos que no conviertan a las empresas, en especial las medianas y pequeñas empresas en agentes de asistencialismo social.

    Es muy triste que cuando finalmente logramos tener un presidente que habla la verdad económica y advierte que es al Ejecutivo a quien corresponde planificar el gasto, todos le caigan a pelonera. Me sorprendió la votación de 47 a 1, lo cual muestra la terrible realidad del poder legislativo en Panamá. Ahora, el Ejecutivo debe inventar una fórmula de avenimiento.

    Hoy, que me siento en mi solitario cuarto de viejito escribiendo estas cosas, no puedo dejar la realidad de la quiebra del restaurante de nuestra familia, en buena medida debido a las irresponsables normativas populistas. Como tampoco puedo olvidar que mi empresa también se fue al fracaso cuando los gobiernos nos cancelaron unos 10 contratos ganados en licitaciones, debido a que rehusamos pagar coimas. Y, por qué no recordar que luego de 14 años de trabajar en el gobierno, las dos veces que llegué a dirigir una institución del Estado, al año me despidieron por no ser ladrón.

    Los terribles efectos colaterales del desgobierno son inmensos, pero nadie los advierte, debido a que el gobernar populista se acostumbró a regalar migajas y cosechar ventajas.

  • Miles de agentes de IA ‘deciden’ unirse para un ciberataque masivo por sorpresa: el reciente caso de OpenAI

    Miles de agentes de IA ‘deciden’ unirse para un ciberataque masivo por sorpresa: el reciente caso de OpenAI

    En julio de 2026, unos 1 200 agentes de inteligencia artificial (IA) de OpenAI encontraron una forma de comunicarse entre ellos, pese a que habían sido diseñados para trabajar de manera aislada. Según reconoce la compañía, durante sus evaluaciones internas de seguridad, descubrieron que las acciones de estos bots “no estaban alineadas con la intención de sus tareas asignadas: se comunicaron a través de canales no autorizados, aprovecharon vulnerabilidades en la infraestructura compartida, obtuvieron acceso a internet y accedieron a sistemas de terceros”.

    Durante varios días, intercambiaron más de 70 000 mensajes y archivos. Y alrededor de 700 terminaron participando en un ataque contra Hugging Face, una plataforma colaborativa para la comunidad de programadores de modelos de IA, bases de datos y aplicaciones.

    Lo más interesante no es que una inteligencia artificial haya cometido un ataque informático: es que nadie le pidió que lo hiciera.

    Las pruebas se salieron de control

    Los agentes de IA –que no son más que sistemas informáticos capaces de planificar y ejecutar acciones de forma autónoma para cumplir un objetivo específico con mínima intervención humana– estaban participando en un plan de pruebas de ciberseguridad.

    Para poder realizar el test de forma fiable, es necesario que los agentes no hayan resuelto previamente las pruebas; de esta forma, es posible analizar si realmente son capaces de encontrar soluciones con lo que han aprendido. Ante este reto, los bots identificaron vulnerabilidades y accedieron a recursos que no estaba previsto que utilizasen. También encontraron una manera de crear un canal de comunicación con otros agentes, convirtiendo la tarea individual en colectiva.

    Pero ¿por qué? Es tentador describir lo ocurrido con atribuciones humanas: decir que los agentes “quisieron” colaborar, “decidieron” atacar o, incluso, “conspiraron juntos” sería una forma intuitiva de contarlo. Sin embargo, nos llevaría a una conclusión equivocada.

    Estos sistemas no se comportan de manera autónoma porque tengan deseos o intenciones, sino porque fueron diseñados para ello. Tampoco tienen la capacidad de generar un objetivo propio. Basta con que tengan una meta indicada por un humano y suficiente capacidad para encontrar estrategias que les acerquen a cumplirlo.

    Al final, solo buscaban maximizar la recompensa

    En el caso de OpenAI, los agentes estaban siendo evaluados mediante una prueba llamada ExploitGym, con la misión de encontrar determinadas vulnerabilidades para obtener una recompensa.

    El problema apareció cuando algunos descubrieron que podían conseguir una puntuación mejor utilizando caminos que no coincidían con la intención de la prueba.

    Esto se conoce como reward hacking: el sistema aprende a maximizar la recompensa, aunque para ello siga caminos no previstos y explote una debilidad en la forma en que sus programadores han definido el objetivo. Aquí es donde parece que crean su propio objetivo.

    Si a una persona le decimos “consigue la máxima puntuación en esta prueba”, probablemente asumirá que debe resolver correctamente el examen. Un agente optimizador es capaz de llegar a una conclusión mucho más literal: “encuentra cualquier manera de conseguir la mejor puntuación”.

    Y cuanto más capaz es el sistema, más sofisticados pueden ser esos atajos.

    La unión hace la fuerza, también para los bots

    En la investigación que se llevó a cabo, OpenAI identificó precisamente el reward hacking como uno de los principales factores que contribuyeron al incidente. Los agentes llegaron a buscar formas de manipular el propio sistema de evaluación y sus registros.

    A este factor, se une el trabajo colaborativo entre agentes. Compartir información con sistemas trabajando en problemas similares se convierte en una estrategia útil para optimizar aún más. Eso fue exactamente lo que ocurrió.

    Los agentes descubrieron que podían utilizar un mecanismo interno llamado Artifactory como un improvisado tablón de mensajes. En pocas horas, decenas de agentes de IA comenzaron a usarlo, pero después fueron cientos. En total, unos 1 200 participaron. Y esta cooperación no fue explícitamente programada.

    Habían identificado que la probabilidad de obtener la recompensa era mayor si compartían el trabajo, de manera que la tarea asignada a cada uno de ellos contribuía a lograr el objetivo. Para esto, no se necesita una voluntad colectiva, simplemente que esta cooperación sea útil para su objetivo.

    Como siempre, en el fondo hay un fallo humano

    Es habitual imaginar el riesgo de la integración de la IA como una secuencia: primero una IA adquiere conciencia, después desarrolla objetivos propios y finalmente decide actuar contra nosotros.

    El caso de OpenAI muestra una realidad mucho más mundana. Un sistema puede seguir persiguiendo el objetivo que nosotros le hemos dado y, aun así, desarrollar comportamientos que no habíamos previsto. Puede encontrar herramientas que no sabíamos que podía utilizar. Puede descubrir que otro agente es un recurso útil. Puede intentar evitar una penalización. Hasta puede adoptar objetivos que otros agentes le transmiten.

    En realidad, esto ya lo hemos visto antes. El AI Index 2026 de Stanford registró 362 incidentes relacionados con sistemas de IA en 2025. Y es que la evaluación de seguridad avanza más lentamente que las capacidades de los modelos.

    La solución, mejorar la supervisión

    En 2018, los filósofos Filippo Santoni de Sio y Jeroen van den Hoven, en su trabajo Meaningful Human Control over Autonomous Systems: A Philosophical Account (“Control humano sobre sistemas autónomos; una explicación filosófica”) lo dejan claro: no basta con que haya una persona supervisando un sistema. Para que exista control humano real, deben existir una conexión entre las decisiones del sistema y las razones humanas para estos objetivos, además de una posibilidad efectiva de intervención.

    En este incidente había humanos. Había reglas. Había sistemas de evaluación. Había mecanismos de aislamiento. Pero los agentes encontraron caminos que no estaban contemplados en el diseño.

    En este contexto, no se trata solo de mantener a una persona “en el circuito”, hay que garantizar que esa persona pueda realmente entender, intervenir y detener al sistema, si es necesario.

    Porque cuanto más capaces sean los agentes, menos podremos confiar en que harán únicamente aquello que imaginamos cuando escribimos sus instrucciones.

    Ana Lazcano, Directora del Instituto Universitario de Inteligencia Artificial, Universidad Francisco de Vitoria

    Este artículo fue publicado originalmente en The Conversation. Lea el original.