Categoría: Tecnología

  • Bassel Khartabil, pionero y mártir por una Internet libre, cumpliría 40 años esta semana

    “La cárcel no son los muros, no es el verdugo y los guardias. Es el miedo oculto en nuestro corazón lo que nos hace prisioneros”. Bassel Khartabil

    «Estoy vivo. Estoy agradecido de estar vivo. Yo sonrío. Quiero compartir esta felicidad. Con cualquiera. Yo puedo apoyarme en el lado izquierdo de la política y tú puedes apoyarte en el lado derecho. No se ve en tu cara cuando te encuentro en la calle. Nos sonreímos el uno al otro. Intercambiamos un saludo. Empezamos a hablar. Durante el curso de la conversación, me insinúas tu inclinación política. Arrugo la frente. Mantienes tus palabras. Lo siento: el radical en mí se apoderó de lo humano por un momento. Me gustaría continuar la conversación, ¿por qué no? Pero no encuentro mis palabras. Un segundo de silencio y ya estamos desincronizados. Tengo una duda. Algo en mi pasado me impide conectarme contigo. Algo en tu pasado te impide conectarte conmigo. Nos separamos el uno del otro. Ambos sufrimos una pizca de tristeza.

    Estoy vivo. Estoy agradecido de estar vivo. Yo sonrío. Quiero compartir esta felicidad. Con cualquiera. Puedo apoyarme en el lado izquierdo del espectro político y tu puedes apoyarte en el lado derecho. No se ve en tu cara cuando te encuentro en la calle. Nos sonreímos el uno al otro. Intercambiamos un saludo. Empezamos a hablar. Durante el curso de la conversación, me insinúas tu inclinación política. Arrugo la frente. Mantienes tus palabras. ‘Oh’, me encojo de hombros, ‘nuestros caminos pueden divergir sobre este tema, pero estoy agradecido de que podamos compartir este momento juntos y aprender desde una perspectiva diferente’. Un segundo de silencio y sonríes. ‘Caminemos juntos’, propones. Yo te devuelvo la sonrisa. Algo en mi pasado se desencadenó, lo sentí en mi corazón. Algo en tu pasado te permitió dejar atrás la diferencia. Al soltarnos, disfrutamos de nuestra libertad interna. Una mirada, una sonrisa, un reconocimiento: más allá de las 148 categorías impuestas por la sociedad, nos permitimos no discriminar por prejuicios. ¿Dónde está el asunto que lo hace posible? Quiero llamar a este asunto: libertad.»

    Este capítulo citado, Internal Freedom,  creado por Hellekin, un nómada global, activista del software libre, miembro de la Fundación Dyne.org y mantenedor del consenso GNU, es parte de un libro escrito en Pourrières, Francia, en cinco días, del 2 al 6 de noviembre de 2015. Solo dos semanas antes, se había impulsado la necesidad de llamar la atención global sobre la difícil situación de Bassel Khartabil, un desarrollador de software de código abierto sirio que tenía paradero desconocido desde su detención en 2012. El 11 de noviembre de 2015, surgieron rumores de que Khartabil había sido condenado a muerte en secreto. En agosto de 2017, su esposa hizo público que Khartabil había sido ejecutado por el gobierno sirio poco después de su desaparición en 2015.

    Khartabil nació y se crió en Damasco, en Siria, donde se especializó en el desarrollo de software de código abierto. Fue director de tecnología y cofundador de la empresa de investigación colaborativa Aiki Lab y fue CTO de Al-Aous, una institución editorial y de investigación dedicada a las ciencias y artes arqueológicas en Siria. Se  desempeñó como líder del proyecto y afiliado público de Creative Commons Siria,  y contribuyó con Mozilla Firefox, Wikipedia, Openclipart, entre otros proyectos de código abierto. A él se le atribuye la apertura de Internet en Siria y la ampliación enorme del acceso y el conocimiento en línea al pueblo sirio, cuyo papel fue clave para que los activistas sirios pudieran sortear la censura en internet impuesta por el régimen de Damasco. Mohammed Najem, activista libanés, colaborador de Global Voices y cofundador de Social Media Exchange,  con quien forjó una profunda amistad fue terminante al respecto: «Bassel era una amenaza para el régimen porque hablaba un idioma que ellos no entendían».

    Su último trabajo incluyó una reconstrucción virtual en 3D abierta de la antigua ciudad de Palmyra en Siria (destruída por ISIS), la visualización en tiempo real y desarrollo con Fabricatorz para el marco de programación web Aiki Framework. Este proyecto fue desarrollado y exhibido más tarde en su honor.

    El libro citado, escrito mayormente por personas que escriben, codifican y participan en proyectos relativos al free software o free culture, lo denominaron “El costo de la libertad”, dedicado a Bassel Khartabil como a tantos otros desaparecidos repentinamente, quienes pagaron un precio muy alto, su vida, sólo por haber ejercido sus derechos como personas libres. La semana pasada, el 22 de Mayo, Bassel habría cumplido tan sólo 40 años.

  • Los cambios de WhatsApp ¿Una oportunidad para pensar en la privacidad?

    A pesar del aparente despegue de sus principales rivales como Telegram y Signal, los números muestran que WhatsApp sigue creciendo y ha logrado batir los 172,3 millones de descargas.

    Por Fabiola Chambi

    Desde que WhatsApp anunciara cambios en sus condiciones y políticas de uso se generó revuelo en los usuarios pensando en el éxodo hacia otras plataformas, sin embargo, ya desde el 15 de mayo en que entraron en vigencia, no muchas cosas han cambiado y esto, según Verónica Arroyo, Asociada de Políticas Públicas para América Latina en Access Now, debe ser analizado recién en unos meses para ver el impacto real.

    “WhatsApp es una red muy grande y es complicado salir de ahí, además el usuario por más que decida moverse también piensa en un tema de costo porque por lo general las operadoras dan ventajas a esta red debido a su popularidad”, explica la experta a la Voz de América.

    Inicialmente, la compañía dijo que quien no aceptara las nuevas condiciones vería su cuenta desactivada, pero luego aclaró que «no se eliminarán cuentas el 15 de mayo debido a esta actualización y nadie perderá tampoco las funcionalidades de WhatsApp».

    De acuerdo a WhatsApp la mayoría de usuarios que ha sido notificado con los nuevos términos de servicio los han aceptado y se prevé que se reciban recordatorios frecuentes en las próximas semanas, antes de que se puedan perder algunas funcionalidades.

    Roger Medina, un joven profesional conectado gran parte de su tiempo a esta red de mensajería instantánea asegura que no hay forma de que pueda migrar a otra plataforma y dejar WhatsApp por completo debido a estos cambios ya que ahí desarrolla su mayor entorno laboral. “Entiendo que hay novedades con el tema de privacidad, pero es mi herramienta básica de trabajo y todos nos movemos por aquí”, asegura.

    A pesar del aparente despegue de sus principales rivales Telegram y Signal, los números muestran que WhatsApp sigue creciendo y ha logrado batir los 172,3 millones de descargas, consiguiendo los 2.000 millones de usuarios activos mensuales, de acuerdo con el análisis de Sensor Tower. Aunque de manera anual, el porcentaje es menor en un 42%.

    El hecho de que se mantenga este ritmo de crecimiento, dice Cristian León, experto en tecnología y director programático de la organización Asuntos del Sur con sede en Argentina, se debe también a que no se ha generado mucha información entre los usuarios y además pesan los factores de comodidad.

    “A esto se suma que los cambios han sido mitigados en varios países a partir de la demanda que han hecho los gobiernos con sus oficinas de Facebook como en Brasil y Argentina donde se han interpuesto recursos antimonopolio y así evitar que los cambios se lleven cabo; esto también ha reducido el impacto en los usuarios”, dice León a la VOA. 

    Signal, desde enero a abril, incrementó su servicio en un 1.200% anual, con más de 64 millones de descargas. También Telegram llegó a los 500 millones de usuarios activos mensuales con más de 161 millones de descargas en los primeros meses de este 2021. Y empiezan a sonar dos apps de rápido crecimiento: Matrix Protocol y Session.

    Sin embargo, este abanico de posibilidades abre un debate importante según la Asociada de Políticas Públicas para América Latina en Access Now, Verónica Arroyo, y es el tema de la privacidad porque “dependiendo de cuánto uno quiera proteger su información decide usar o no una app”.

    “En WhatsApp hay un cifrado de extremo a extremo, eso quiere decir que como proveedor de mensajería no puede ver los mensajes que estamos enviando, los memes, fotos, comentarios, fotos; pero sí la compañía pueden ver con quién interactuamos, cada cuánto tiempo, si esa persona me responde, si agrego nuevos contactos a mi lista, desde dónde abro la aplicación, y a veces esas cosas adicionales son más importantes que el contenido del mensaje en sí”, dice Arroyo.

    La experta asegura que en el caso de WhatsApp por ser una empresa privada es difícil ir más allá para saber su funcionamiento, lo que no ocurre con Signal, por ejemplo, que al tener un código abierto se puede acceder a conocer más sobre la configuración de la aplicación. En todo caso valora que esto sirva para que los usuarios tomen consciencia sobre los entornos de privacidad y la importancia de sus derechos digitales.

  • Ciberataque al sistema de salud irlandés, golpeado dos veces en una semana

    El Departamento de Salud de Irlanda reveló este domingo un ciberataque contra el sistema de salud, en medio del temor de que se pudieran filtrar datos confidenciales de pacientes en línea. El ciberataque afectó a la mayoría de los servicios de salud del país, incluidas las pruebas de coronavirus, los servicios de atención materna, la atención del cáncer, el seguimiento de COVID-19 y las derivaciones de rutina para atención secundaria. Un ministro del gobierno lo llamó «el delito cibernético más importante en el estado irlandés».

    El Departamento de Salud ha sido blanco de un ciberataque similar al de los últimos días contra el Ejecutivo de Servicios de Salud (HSE), lo que provocó el cierre de gran parte de su infraestructura de TI. Se sospecha que ambos ataques al HSE y al Departamento de Salud son del mismo grupo. El ataque tomó la forma de ransomware, que ocurre cuando los ciberdelincuentes utilizan una forma de malware para cifrar redes y luego exigen un pago a cambio de la clave de descifrado.

    En respuesta, el HSE apagó inmediatamente todos sus sistemas informáticos, una medida de precaución para proteger las redes de la organización de nuevos ciberataques. Esto ha afectado inevitablemente la prestación de servicios clave en todo el país. En su última actualización, el HSE dijo que los pacientes deben esperar que las citas de los servicios ambulatorios, rayos X y servicios de laboratorio, en particular, sigan estando gravemente afectados. Los pacientes también verán retrasos en la obtención de los resultados de la prueba COVID-19, y el rastreo de contactos, aunque sigue funcionando normalmente, llevará más tiempo de lo habitual.

    Las consecuencias del ciberataque de la semana pasada al HSE continúan con el director ejecutivo del Hospital Universitario de Limerick, Colette Cowan, diciendo que el personal está revisando físicamente los gráficos por todo el hospital para compensar la falta de sistemas de correo electrónico e intranet. Cowan declaró que los servicios que incluyen radiografías y resonancias magnéticas se han visto afectados. “Ahora hay una gran cantidad de personal corriendo entre los departamentos, llevando los resultados de sangre, eso es realmente limitante en lo que podemos hacer”, afirmó. «Los servicios que incluyen radiografías y resonancias magnéticas se han visto afectados. Incluso las cirugías se ven afectadas por el acceso limitado a la radiología. Tenemos que tener en cuenta todos estos riesgos y gestionarlos con cuidado».

    El HSE ha confirmado ahora  que los atacantes han solicitado un rescate, aunque la cantidad exacta aún no se ha aclarado. «Tras una evaluación inicial, sabemos que se trata de una variante del virus Conti que nuestros proveedores de seguridad no habían visto antes. Se ha solicitado un rescate y no se pagará de acuerdo con la política estatal», dijo el HSE.

    Conti opera sobre la base de ciberataques de «doble extorsión», lo que significa que los atacantes amenazan con revelar información robada a las víctimas si se niegan a pagar el rescate. La idea es impulsar la amenaza de la exposición de datos a más víctimas de chantaje para que satisfagan las demandas de los piratas informáticos. La organización ha estado trabajando con el Centro Nacional de Seguridad Cibernética (NCSC) y expertos en ciberseguridad de terceros como McAfee para investigar el incidente.

    El NCSC recomendó una estrategia de remediación que implica contener el ataque aislando los sistemas que fueron pirateados, antes de limpiar, reconstruir y actualizar todos los dispositivos infectados. El HSE debe asegurarse de que el antivirus esté actualizado en todos los sistemas, antes de utilizar copias de seguridad externas para restaurar los sistemas de forma segura.

    Hay 80,000 dispositivos HSE que deben revisarse antes de que puedan volver a estar en línea, dando prioridad a los sistemas clave de atención al paciente, incluidas las imágenes de diagnóstico, los sistemas de laboratorio y la oncología de radiación, y algunos sistemas que ya se han recuperado. Si bien está claro que los datos en algunos servidores se han cifrado, la organización admitió que se desconoce el alcance total del problema en este momento.

    El ciberataque sigue a ataques similares a los servicios de atención médica en otras partes de Europa, incluido el Reino Unido, Finlandia y Francia, y solo unos días después de que uno de los operadores de oleoductos más grandes de los EE. UU.  pagara cerca de $ 5 millones a un grupo de ransomware que tenía sistemas de claves cifrado, lo que obligó al gigante del combustible a cerrar temporalmente sus operaciones de TI y afectó enormemente al suministro del país.

    Los ataques cibernéticos a los sistemas de salud han aumentado significativamente desde que comenzó la pandemia el año pasado. Group-IB, una empresa de ciberseguridad, dijo que los ataques de ransomware crecieron un 150% en 2020.

    Pero los expertos en ciberseguridad dijeron que lo peor aún está por llegar para los servicios críticos de Europa. «Está empeorando y empeorando más rápido», dijo Mikko Hyppönen, director de investigación de F-Secure. Si bien no está claro qué vulnerabilidades específicas se explotaron en el caso de Irlanda, Hyppönen dijo que los sistemas de atención médica son particularmente vulnerables a tales ataques.

    «La causa principal de las mayores interrupciones de los sistemas médicos es el uso de sistemas heredados. En general, existe una falta de presupuesto para reemplazar las máquinas viejas por otras nuevas. Las viejas son demasiado lentas para ejecutar nuevos sistemas operativos, por lo que siguen funcionando versiones antiguas «, agregó.

    «El ciberataque al sistema de salud irlandés es otro indicio de cómo los operadores de ransomware están siempre en movimiento: mejorando, automatizando y volviéndose más efectivos para dirigirse a organizaciones cada vez más grandes», dice Paul Donegan, director nacional para Irlanda de la empresa de ciberseguridad Palo Alto Networks.

    En esta línea, la UE está tratando de imponer una reforma. La Comisión Europea propuso en diciembre una actualización de sus reglas de seguridad cibernética, conocida como la directiva de Seguridad de la Red y la Información, que requeriría que muchas industrias, incluida la atención médica, refuercen sus defensas cibernéticas o enfrenten multas millonarias. Pero el proyecto de ley está a meses, si no años, de ser finalizado, incluso cuando los propios ataques se vuelven cada vez más sofisticados y audaces.

    Hyppönen dijo que se necesitarán más ataques como el irlandés para que la gente responda a la amenaza. «La mayor diferencia surge cuando las empresas y organizaciones ven lo que sucede con sus propios ojos. Parece que necesitamos que ocurran desastres a nuestro alrededor para que las organizaciones hagan un cambio real», dijo.

    Si aún no la ha hecho, solicite su revisión de vulnerabilidad y riesgo cibernético a Goethals Consulting, probablemente le sorprenderá su nivel de indefensión.

  • Hackers paralizaron el suministro de combustible en los Estados unidos

    Hackers criminales comprometieron a Colonial Pipeline, el principal operador de oleoductos de los Estados Unidos. Pese a que su sistema estaba blindado y seguro según afirmaron, sufrió un ataque de ransomware que obligó a la compañía a cerrar una red de combustible crítica, que abastece a los estados populosos de la costa este americana.

    El ataque es uno de los esquemas de rescate digital más disruptivos reportados a la fecha y ha provocado llamadas de los legisladores estadounidenses para fortalecer las protecciones para la infraestructura energética crítica de EE. UU. contra ataques de piratería.

    Colonial dijo el domingo que sus principales líneas de combustible permanecen fuera de línea, pero algunas líneas más pequeñas entre terminales y puntos de entrega ya están operativas, sin embargo, aún no hay fecha cierta de reinicio completa dada la gravedad del ataque informático.

    Aún cuando muchos gerentes/socios/dueños de empresas consideran que un ataque de piratería informática no puede causarle mucho daño a sus negocios, y se arriesgan no sometiendo sus sistemas a pruebas de penetración, en esta etapa donde lo virtual se ha convertido en lo normal para una compañía, deberían considerar seguir leyendo.

    Los futuros de la gasolina de EE. UU. aumentaron más de un 3% a 2,217 dólares el galón, el más alto desde mayo de 2018, ya que se abrieron las operaciones de la semana y los participantes del mercado reaccionaron al cierre.

    Colonial transporta aproximadamente 2,5 millones de barriles por día de gasolina y otros combustibles desde las refinerías de la Costa del Golfo hasta los consumidores del Atlántico medio y sureste de los Estados Unidos. Su extensa red de oleoductos sirve a los principales aeropuertos de EE. UU., incluido el aeropuerto Hartsfield Jackson de Atlanta, el más transitado del mundo por tráfico de pasajeros.

    Un portavoz del Aeropuerto Internacional Charlotte Douglas dijo que el mismo estaba “monitoreando la situación de cerca”, y agregó que el complejo es abastecido por otro gasoducto importante, además de Colonial. Sin embargo, de prolongarse la situación, las cosas serían diferentes.

    Los expertos en combustibles minoristas, incluida la Asociación Estadounidense de Automóviles, dijeron que si la interrupción dura varios días podría tener un impacto significativo en los suministros regionales de combustible, particularmente en el sureste de Estados Unidos. Ya en cortes anteriores de Colonial, los precios minoristas en los estados del sureste han aumentado sustancialmente.

    La situación es tan comprometida que hasta el mismo gobierno ha tomado cartas en el asunto: la secretaria de Comercio, Gina Raimondo, dijo que la reparación del oleoducto era una prioridad para la administración de Biden y que Washington estaba trabajando para evitar interrupciones más graves en el suministro de combustible al ayudar a Colonial a reiniciar lo más rápido posible su red de oleoductos de más de 5,500 millas (8,850 km) desde Texas hasta New Jersey.

    Ciberdelincuentes sospechosos

    Si bien la investigación del gobierno americano se encuentra en las primeras etapas, un ex funcionario estadounidense y tres fuentes de la industria dijeron que se sospecha que los piratas informáticos son un grupo ciberdelincuente profesional llamado DarkSide.

    DarkSide es una de las muchas bandas de ransomware que han “profesionalizado” un sector delictivo que les ha causado decenas de miles de millones de dólares en pérdidas a algunos países de Occidente en los últimos años.

    Mientras, evitan objetivos en los estados postsoviéticos. De hecho, se afirma que estos hackers pertenecen a Europa del Este. Estos grupos obtienen acceso a redes privadas, cifran archivos mediante software y, a menudo, también roban datos. Exigen un pago para descifrar los archivos y cada vez más piden dinero adicional para no publicar contenido robado.

    En el ataque a Colonial, los piratas informáticos se llevaron más de 100 gigabytes de datos, según fuentes familiarizadas con el incidente. Para que pueda comparar tamaños, en Mosack Fonseca fueron 2,7 terabytes. Sin embargo, estos 100 gigas están causando un terremoto energético en estos momentos en la costa sureste americana.

    Mientras el FBI y otras agencias gubernamentales trabajaban con empresas privadas para responder al ataque, el sistema de computación en la nube que los hackers utilizaron para recopilar los datos robados se desconectó el sábado, sostuvo la misma fuente. Los datos de Colonial no parecían haber sido transferidos desde ese sistema a ningún otro lugar, lo que podría limitar la influencia de los hackers para extorsionar o avergonzar aún más a la empresa.

    Mientras se lucha contra el tiempo para restablecer el suministro, la  empresa se negó a confirmar si los piratas informáticos de DarkSide estuvieron involucrados en el ataque, cuándo ocurrió la violación o qué rescate exigieron. La falta de detalles suele indicar que la víctima está negociando o ya hizo un pago.

    Hace un tiempo también informábamos lo sucedido a un banco en Costa Rica, que previamente había sido advertido por hackers que su sistema estaba comprometido y los instaban a corregir. Al tiempo, volvieron a insistir pago mediante y al no obtener respuesta del banco, publicaron toda la data comprometida en Internet y se hicieron públicas cuentas y datos de usuarios.

    Subestimar el poder de los hackers o ignorar sus consejos cuando son de sombrero blanco o ethical hackers, puede conducir a las empresas u organizaciones a comprometer la data personal de terceros. Ellos son las víctimas inocentes de la extorsión, cuando hackers criminales se apoderan de los datos. La conducta del hacker es criminal, pero ignorar o subestimar los daños que pueden ocurrir a un negocio por parte de sus principales responsables, también lo es, al contribuir con su inoperancia o soberbia, a que los sistemas queden vulnerables y sean luego comprometidos.

    Biden informado sobre el hack

    El presidente Joe Biden fue informado sobre el ciberataque el sábado por la mañana, dijo la Casa Blanca, y agregó que el gobierno estaba trabajando para tratar de ayudar a la compañía a restablecer las operaciones y evitar interrupciones en el suministro.

    El senador estadounidense Bill Cassidy, un republicano de Luisiana que forma parte del Comité de Energía, dijo que los legisladores están preparados para trabajar más con empresas privadas de infraestructura crítica para protegerse de los ciberataques.

    ‘La implicación de esto, para nuestra seguridad nacional, no puede ser exagerada. Y les prometo, esto es algo en lo que republicanos y demócratas pueden trabajar juntos’, dijo en ‘Meet the Press’ de NBC.

    Como termina siempre la historia, empresarios que no lo son tanto, que no quieren o no saben cómo asumir el verdadero costo de sostener su negocio indemne, terminan acudiendo al gobierno a que los socorra ante un problema que se debió haber previsto y asignado los suficientes recursos. No es justo para la sociedad en su conjunto, que a través de impuestos, les subsidie el costo de la seguridad y el sostenimiento de sus negocios, por más esencial que lo sean.

  • Fintech en Latinoamérica alcanza inversión de US$8.000 millones aunque no llega a Panamá

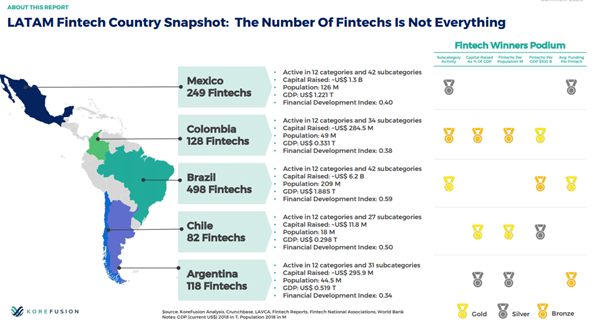
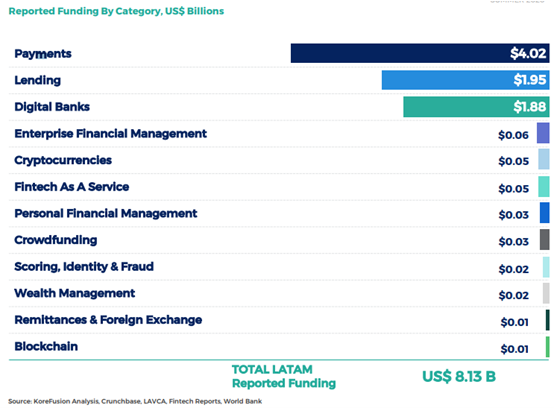
    Fintech, aquella fusión entre Finanzas y Tecnología, continúa creciendo en la región, aunque Panamá, como aspirante a ser un hub digital, no despunta. Según el primer Informe LATAM Fintech 2020, lanzado por KoreFusion, firma de servicios de consultoría estratégica y de asesoría en fusiones y adquisiciones, tres sectores concentran más del 95% de la inversión fintech en América Latina: pagos lidera con el 50.5% de la financiación reportada, seguido por lending con 24.5% y bancos digitales con 21.6%.

    El documento identifica las categorías de fintech que son más capaces de atraer nuevas inversiones y ofrece un desglose completo de la madurez de los ecosistemas de fintech en México, Brasil, Argentina, Chile y Colombia.

    El informe es el resultado de un análisis de informes publicados, mapas y bases de datos de fintech, que culminó en la categorización más sólida de fintechs en la industria con 12 categorías y 45 subcategorías, además de un análisis detallado de la financiación publicada en la región.

    fintech

    Según el estudio, Brasil sigue teniendo el sector más grande de la región con 498 fintechs y US $ 6.200mn en inversiones reportadas, seguido de México con 249 y US $ 1.300mn, Colombia con 128 y US $ 285mn, Chile con 82 y US $ 11,8mn y Argentina con 118 fintechs y US $ 296mn.

    Aspectos destacados reportados:

    – El 20% de las fintech registradas en los mercados de los cinco países tienen en cuenta la actividad económica de los últimos 18 meses.

    –  El 58% de las fintechs analizadas por madurez están en modo de crecimiento, mientras que el 27% de las fintechs aún están en su infancia y desarrollo, ya que tienen menos de cinco años.

    – Brasil es el único país que tiene “unicornios” fintech: PagSeguro, Nubank, Stone y EBANX.

    “Está claro que los cambios generados en la industria desde 2008 no han sido suficientes y que el panorama actual cambiará para todos los actores, específicamente los bancos y las fintechs. La madurez de las fintechs emergentes y su capacidad para desarrollar alianzas y capturar la mayoría de las inversiones es clave para que logren sus objetivos”, señala Jan Smith, cofundador de KoreFusion.

    Cerca del 75% de la inversión de US $ 8.100mn que registraron en el estudio se destinó a las dos verticales, a pesar de que los pagos y los préstamos representan el 49% del número total de fintechs, dijo Smith.

    “Por un lado, es muy emocionante decir: ‘Mire cuánta inversión se está destinando a pagos y préstamos’, pero el sesgo hacia estos sectores en realidad disminuye las oportunidades para las otras nueve categorías”, dijo.

    “Estos dos sectores están sobrecalentados, sobresaturados, incluso a nivel de subcategoría, no solo en México sino en América Latina”, dijo Smith. «Y creo que esto es algo preocupante para la comunidad fintech y también para los inversores».

    fintech

    La financiación está desproporcionadamente concentrada en tres sectores.

    Los pagos conducen a la financiación y se atribuye un nivel abrumador de interés a:

    • El efectivo, que representa el 83% de los pagos minoristas.
    • La mayoría de los países tienen un oligopolio en compra y pago del comerciante procesamiento que protege los márgenes en detrimento de los comerciantes.
    • El comercio electrónico está creciendo al 27% por año pero las soluciones de pago en línea son carentes.

    El interés en préstamos se atribuye a:

    • El 60% de la región no cuenta con servicios bancarios.
    • Los archivos de crédito delgados inhiben el interés de titulares, dejando oportunidad para retadores.
    • Las altas tasas de interés dan lugar a retadores para trabajar.

    Los altos requisitos de financiación de los bancos digitales contribuyen al alto rango de la categoría, pero no reflejan un interés descomunal en el sector. Una pequeña cantidad de jugadores representa la mayor parte de la financiación.

    Además, KoreFusion publicó un anexo al Informe Fintech 2020 enfocado en la presencia de fintech extranjeras en el mercado latinoamericano y concluyó que, 117 fintechs extranjeras están operando en uno o más países de América Latina, lo que representa el 10% de las empresas del ecosistema. De las 117 fintech extranjeras, 57 han invertido US $ 677 millones para su expansión en la región. 9 de ellas, son unicornios respaldados por fondos y experiencia significativos en comparación con sus contrapartes regionales. La mayoría de estos jugadores proceden de Europa y Estados Unidos.

    Fintech como Servicio, es una de las categorías más competidas debido a las limitaciones en infraestructura y servicios locales, quienes demandan soluciones con más experiencia y conocimientos en mercados más desarrollados; permitiendo que este tipo de fintechs posean 29% del mercado (28 fintech extranjeras vs 69 fintech de LATAM).

    Por otro lado, Remesas y Cambios de Divisas tiene la mayor concentración de fintech extranjeras que además de operar en múltiples regiones, son líderes mundiales. Teniendo así 31% del mercado (11 fintechs extranjeras vs 25 fintech de LATAM).

    Mientras que los segmentos de Préstamos y Pagos, aunque cuentan con actores importantes, tienen una baja concentración del mercado, debido al alto nivel de adaptación requerido para cumplir con la regulación local y el comportamiento de los clientes. Teniendo tan sólo 6% y 8% del mercado, respectivamente.

    «La entrada de fintechs extranjeras en el ecosistema fintech de América Latina es un indicador positivo. Es probable que éstas eleven el listón y creen una presión competitiva para los titulares regionales y las fintech. También contribuirán al avance de la industria financiera latinoamericana y desarrollarán aún más algunas categorías de tecnología financiera que aún están rezagadas ”, señala Smith.

    Las fintech regionales continúan atrayendo inversión extranjera, lo que refleja el crecimiento constante de la industria. Las empresas internacionales están interesadas en convertirse en actores en América Latina, “aunque la reciente pandemia ha creado un clima económico difícil, el ecosistema fintech sigue creciendo y prosperando”, afirma Smith.

    México es el destino número uno en la región para fintechs extranjeras; Revolut, Openbank, Sivo y Binance ven al país como crítico para su expansión latinoamericana. Pero la presentación también puso el foco negativamente en México, y el ejecutivo dijo que la inversión dentro del ecosistema fintech local entró en la crisis del COVID-19  ya débil en proporción a su tamaño, con flujos de inversión inconsistentes.

    Al observar las tendencias del mercado, KoreFusion descubrió que el ecosistema mexicano ya no es receptivo a nuevos actores en las verticales de pagos y préstamos. Sin embargo, identificó a las fintechs en México que se enfocan en puntajes crediticios, identidad y fraude, así como a aquellas involucradas en remesas y transacciones de divisas, como de alto potencial, pero relativamente poco desarrollo o inversión.

    Como cierre, la consultora senior de KoreFusion, Marine Huang, advirtió que las operaciones de fintech más establecidas deben seguir evolucionando o, de lo contrario, corren el riesgo de quedar obsoletas por los rápidos cambios sociales y económicos derivados de esta pandemia. »

    La crisis también marcará un poderoso nivel para todos los jugadores, independientemente de su edad, incluidos los bancos», escribió Huang en el informe. «Los hábitos de pago, las soluciones comerciales y las capacidades de préstamo (por nombrar solo tres) se verán alteradas por COVID-19, y las fintechs más antiguas con modelos de negocio anclados en axiomas previos a la crisis pueden verse desactualizados o tardar en adaptarse».

  • Estados ofrecen resistencia al uso del reconocimiento facial por parte de la Policía

    El uso de la tecnología de reconocimiento facial para combatir el crimen puede sonar lógico y válido. Pero qué sucede cuando dicha tecnología se equivoca y señala a personas equivocadas, o cuando esa tecnología es usada para reprimir, y no para proteger a los ciudadanos. El debate ha empezado en Estados Unidos.

    Por Voz de América – Redacción

    El uso de la tecnología para el combate del crimen ha alcanzado el punto en que se usan aplicaciones de reconocimiento facial para identificar a sospechosos. Pero el riesgo de que se cometan errores por fallas de precisión y la preocupación por la omnipresencia de la vÍdeovigilancia están llevando a legisladores de varios estados a sonar las alarmas.

    Unos siete estados y unas dos docenas de ciudades han impuesto límites al reconocimiento facial por temor a violaciones de derechos civiles, prejuicios raciales o denuncias de invasión de la privacidad de las personas.

    El tema ha generado debates sobre los límites y prohibiciones al tema del reconocimiento facial. Ha habido unos 20 debates en distintas capitales estatales durante la actual sesión legislativa, iniciada en enero, según el Centro de Información de Privacidad Electrónica.

    Muchos legisladores han dicho que desean analizar el tema con detenimiento.

    “Creo que la gente está asustada, y con razón, por esta tecnología”, dijo a The Associated Press, Freddy Martínez, director de Lucy Parsons Labs, una organización sin fines de lucro basada en Chicago, que se dedica a la protección de la información digital de las personas. “Es uno de esos temas raros que ha recibido apoyo bipartidista, en el sentido de que nadie quiere ser rastreado donde quiera que vaya, especialmente cuando no tienes otra opción”.

    El tema captó la atención pública tras conocerse que las agencias del orden estadounidense habían usado tecnología de reconocimiento facial para procesar las imágenes de las protestas por la injusticia racial del año pasado y, en ocasiones, para realizar arrestos.

    Tras dicha revelación hubo quejas de identificaciones erradas, las cuales llevaron a Amazon, Microsoft e IBM a suspender sus ventas de software a los distintos departamentos de Policía. Muchos departamentos continuaron usando tecnología de empresas menos conocidas. Los casos más sonados de errores de identificación se dieron en Detroit y Nueva Jersey.

    Dichos casos resultaron en el involucramiento de la Unión Estadounidense de Libertades Civiles (ACLU, por sus siglas en inglés), la cual comenzó a citar estudios que indican que la tecnología de reconocimiento facial tiende a cometer más errores cuando se trata de personas de la raza negra.

    La ACLU presentó también en marzo una demanda contra la empresa Clearview AI, una firma que ofrece servicios de reconocimiento facial, afirmando que almacenó ilegalmente imágenes de 3.000 millones de personas que obtuvieron de sitios de internet, sin la autorización o conocimiento de las personas.

    El uso de las tecnologías de vigilancia y reconocimiento facial por parte del gobierno de China, combinado con el caso de Clearview AI, hizo pensar a algunos que lo que se vive en el gigante asiático podría reproducirse en Estados Unidos.

    Clearview alega que sólo guardó imágenes públicas. Pero el daño está hecho.

    Ciudades como Boston, Minneapolis San Francisco, Oakland y Portland, aprobaron prohibiciones al reconocimiento facial mencionando preocupaciones sobre el uso secreto de dichas imágenes por parte de la policía.

    Nueva York impuso por su parte una moratoria de dos años al uso del reconocimiento facial en las escuelas públicas luego que se presentó una demanda contra un distrito escolar que adoptó el reconocimiento facial como parte de sus medidas de seguridad.

    En febrero, los legisladores de Virginia aprobaron una de las prohibiciones más restrictivas de todas. Prohíbe a las agencias policiales locales y los departamentos de policía de las universidades, aunque no a la policía estatal, comprar o usar tecnología de reconocimiento facial a menos que la legislatura estatal lo autorice expresamente.

    Los grupos policiales por su parte están presionando para que se revisen las prohibiciones. Afirman que el uso de la tecnología no es como se ha presentado al público. Jonathan Thompson es el director ejecutivo de la Asociación Nacional de Alguaciles.

    «Es una política que genera miedo en su peor momento», dijo Thompson, a la agencia The Associated Press. «Nunca escuché de nadie sentado alrededor de un monitor de computadora buscando gente todo el día, todos los días. No funciona de esa manera. Las agencias tienen reglas. Gobiernan cómo y quién tiene acceso a estas bases de datos. Deben tener una razón legítima y racional para hacerlo».

    Una nueva ley de Massachusetts intenta lograr un equilibrio entre las preocupaciones civiles y policiales. Permite a la policía beneficiarse de la tecnología al tiempo que agrega protecciones que podrían evitar arrestos falsos.

    El debate apenas ha empezado.

  • Las economías más pequeñas ven grandes oportunidades en el pacto comercial digital

    Chile, Nueva Zelanda y Singapur lanzaron el Acuerdo de Asociación de Economía Digital este año. Ahora Canadá está tratando de unirse, y es probable que otros le sigan.

    Por Jay Heisler

    En un mundo repleto de organizaciones económicas y comerciales internacionales, la mayoría de ellas mejor conocidas por siglas como OMC, OCDE, APEC, ITO, TPP y MERCOSUR, ¿quién necesita una más?

    Aparentemente Canadá, que está ansiosamente buscando unirse a Chile, Nueva Zelanda y Singapur en una nueva agrupación conocida como Acuerdo de Asociación de Economía Digital, o DEPA.

    Los tres signatarios de la DEPA aún están considerando la oferta de Canadá para unirse a la alianza, que entró en vigencia hace apenas tres meses, aunque Chile aún debe ratificar su participación. Otros países interesados ​​en unirse son Japón, Corea del Sur y Gran Bretaña.

    El atractivo de DEPA, según los analistas, radica en su enfoque limitado en temas digitales y en el hecho de que no existe un gran poder económico entre sus miembros para dominar las discusiones y ahogar a los países más pequeños.

    «Los tres signatarios de DEPA son todos grandes países comerciales pero economías relativamente pequeñas», dijo a la VOA el profesor de la Universidad de Toronto, David Wolfe.

    “El desafío para ellos, y para Canadá, es que la era multilateral está efectivamente muerta”, creando un espacio para agrupaciones como DEPA donde los países más pequeños pueden disfrutar de una mayor influencia en el trato con otras naciones.

    Los funcionarios de DEPA dicen que la asociación está diseñada para enfocarse en temas específicos, incluida la Inteligencia Artificial (IA), las identidades digitales y la inclusión digital. La inclusión digital incluye, por ejemplo, el compromiso de Nueva Zelanda con su población maorí.

    “El DEPA es un acuerdo plurilateral abierto e independiente al que pueden unirse otros miembros de la Organización Mundial del Comercio”, dice un comunicado en el sitio web del gobierno canadiense. “Está construido como un acuerdo vivo, que permite actualizaciones y modernizaciones continuas según sea necesario”.

    Wolfe dijo que Canadá probablemente se sienta atraído por DEPA porque es un acuerdo en transición con mucho espacio para crecer. «Mi sospecha es que ven la oportunidad de entrar relativamente temprano en la planta baja, poner sobre la mesa nuestros intereses comerciales y de negociación», dijo.

    «Creo que la agenda de Nueva Zelanda, y estoy seguro de que Canadá comparte esto, es negociar esto entre un pequeño número de economías relativamente pequeñas, obtener un marco que sirva bien a nuestros intereses y luego afirmarlo en acuerdos bilaterales y multilaterales, incluida la OMC».

    Wolfe agrega que los tres países signatarios iniciales son “todos relativamente iguales en el poder. Ninguno de estos tres países va a dominar las relaciones”.

    Los expertos dicen que para Nueva Zelanda, el acuerdo brinda una oportunidad para expandir tanto su influencia como sus oportunidades económicas.

    «Los funcionarios aquí no hablan mucho sobre el poder blando», dijo el experto en defensa con sede en Nueva Zelanda, Stephen Hoadley, en una entrevista. “Simplemente lo hacen de manera inconsciente y consciente, porque esa es la naturaleza del espíritu liberal de Nueva Zelanda. Nueva Zelanda es un ejemplo de poder blando. Casi no tiene poder».

    Mientras tanto, dijo Hoadley, Nueva Zelanda está interesada en «lograr que los productos neozelandeses accedan a mercados protegidos por gobiernos a veces proteccionistas».

    «Esta ha sido la política básica de Nueva Zelanda desde que Gran Bretaña se unió a la UE hace medio siglo», agregó, y señaló que la DEPA llega en un momento en que el país está negociando un nuevo acuerdo comercial con Gran Bretaña y la UE.

    Hoadley dijo que Singapur y Chile eran socios naturales de DEPA, ya que «estos tres socios han sido durante mucho tiempo líderes en la liberalización comercial».

    DEPA «establece un ejemplo de cooperación entre las economías democráticas de libre mercado de Asia y el Pacífico en contraste con la de China», agregó.

    Para Singapur, el atractivo de DEPA tiene mucho que ver con las tendencias actuales en la región del Indo-Pacífico.

    «Existe un enorme potencial digital en Asia», dice Steven Okun, senior asesor de McLarty Associates con sede en Singapur. Pero existe el riesgo de que el potencial no se aproveche por completo debido a «la preocupante tendencia al aumento del proteccionismo digital».

    “Por ejemplo, Indonesia continúa inhibiendo el comercio digital al mantener regulaciones relacionadas con los datos que cambian rápidamente y, a menudo, son opacas. Si bien el gobierno ha reducido algunas restricciones, incluido el permitir que los bancos comerciales y las compañías de seguros transfieran y almacenen algunos datos en el extranjero, la legislación reciente ha sido en gran medida proteccionista «.

    Vietnam también continúa «impidiendo el comercio internacional de servicios digitales», dijo Okun, quien se desempeñó como asesor general adjunto en el Departamento de Transporte de Estados Unidos durante la administración Clinton. Actualmente es gobernador de la Cámara de Comercio Estadounidense en Singapur.

  • Facebook Messenger fue utilizado para robar datos de usuarios en más de 80 países

    Una nueva campaña de fraude a gran escala se ha centrado en la aplicación de mensajería Facebook Messenger y, haciéndose pasar por una versión actualizada, ha conseguido robar los datos de acceso de usuarios de más de 80 países de todo el mundo, incluidos europeos como Francia, Alemania e Italia.

    Así lo ha advertido la empresa de ciberseguridad Group-IB, que ha descubierto la campaña fraudulenta, que ha distribuido una red de unos 1.000 perfiles falsos de Facebook. La campaña de fraude, invitaba a través de publicaciones de Facebook a supuestamente instalar “la última actualización de Messenger” con más de 5.700 publicaciones fraudulentas. Para hacer la estafa más creíble, las cuentas falsas de Facebook replicaron la apariencia real de Messenger, usando su logotipo y nombre de perfil, aunque con ligeras variaciones, como ‘Messanger’, ‘Meseenger’ y ‘Masssengar’.

    Las ‘publicaciones’ de la campaña iban acompañadas de un enlace que redirigía a los usuarios a un sitio web -creado a través de blogspot.com, sites.google.com, github.io o godaddysites.com, que se hacía pasar por el inicio de sesión de Facebook Messenger y pedía a los usuarios que ingresaran sus credenciales de acceso. Para evitar la detección, los ciberdelincuentes utilizaron servicios para acortar la URL de los enlaces que incluía en sus publicaciones, como linktr.ee, bit.ly, cutt.us, cutt.ly y rb.gy.

    Además, en las publicaciones se trataba de atraer a los usuarios prometiéndoles características que no existen en la ‘aplicación’ de Messenger real, como descubrir qué personas han visto el perfil del usuario, mostrar mensajes eliminados o cambiar a una supuesta versión Gold de la aplicación’.

    También amenazaron con bloquear su cuenta si no se registraban en el sitio web falso, acción con la que los afectados podían ver efectivamente sus cuentas robadas o que los ‘hackers‘ exigían un rescate por ello.

    Ilia Rozhnov, jefe del departamento de protección de riesgos digitales de Group-IB en Asia-Pacífico, afirmó que los estafadores se han aprovechado del descuido de los usuarios en línea. «Vivir en la era de todo instantáneo, hacer clic en un anuncio, una propuesta o un titular atractivo se ha convertido en un reflejo humano natural», dijo. «Internet ha hecho que la gente abandone el pensamiento crítico». Añadió: «Depende de las marcas (como Facebook en este caso) aclarar las cosas en este enfrentamiento interminable asegurándose de que sus nombres no se utilicen para engañar a los clientes desprevenidos con una estafa».

    Facebook introdujo una actualización importante a fines del año pasado con nuevas funciones, incluida la comunicación entre aplicaciones entre Facebook e Instagram, y un modo de desaparición. En el lanzamiento de la actualización, dijo entonces que los usuarios de Messenger no necesitaban tomar medidas para obtener acceso a estas nuevas funciones, ya que estarían disponibles automáticamente.

    Se recomienda a los usuarios de redes sociales que sean cautelosos al hacer clic en enlaces que conducen a sitios externos, y nunca deben ingresar datos personales en sitios de terceros, incluso si tienen logotipos de marcas conocidas, dijo Group-IB.

    Hay que tener en cuenta también que las actualizaciones en todo caso siempre se descargan desde las tiendas oficiales para iOS y Android que son Apple Store y Google Play respectivamente. Nunca desde links que llegan por SMS, chats o cualquier otra vía. Siempre se debe recurrir a los sitios oficiales.

  • Neuralink, de Elon Musk, quiere implantar chips en el cerebro humano en un año

    La controvertida startup de neurotecnología avanza aceleradamente. Cuáles serían sus implicaciones

    Hace unos años, la psicóloga cognitiva y filósofa Susan Schneider afirmó que el futuro distópico soñado por Elon Musk en el que los cerebros humanos y las computadoras se fusionaban en uno, daría como resultado un «suicidio para la mente humana».
    A pesar de toda la controversia que suscita el tema, desde entonces, los científicos e ingenieros que trabajan para el empresario multimillonario han avanzado mucho en esta línea.

    La startup de neurotecnología propiedad de E. Musk, Neuralink, demostró ya el año pasado que su interfaz cerebro-máquina funcionaba en cerdos. Durante una demostración en vivo, se mostró señales neuronales en tiempo real de este animal al que se le implantó un chip en la cabeza.

    Pues bien, la semana pasada, la compañía fue un paso más allá y mostró un experimento más sofisticado en el que un mono macaco llamado Pager con dos dispositivos Neuralink implantados en su cerebro hace 6 semanas, jugaba el videojuego ‘Pong’ con su mente. En el video, le dieron un joystick que estaba conectado a un videojuego en el que mueve un cursor a un cuadrado de color.

    Mientras Pager usa el joystick, el chip Neuralink registra su actividad cerebral y la envía a una computadora para analizar lo que hace su cerebro cuando mueve la mano. Luego, el joystick se desconecta de la máquina, pero el mono continúa controlando el juego, y los chips Neuralink transmiten las señales cerebrales. «Al grabar información de varias neuronas e incluir su actividad en un algoritmo de decodificación, tenemos la posibilidad de predecir la intención del movimiento de Pager en tiempo real” afirmó la compañía.

    Mientras que los fanáticos de Musk aplaudieron el último desarrollo de Neuralink, la prueba generó dudas y críticas de científicos y especialistas en ética de la tecnología.

    En teoría, la misma tecnología podría usarse para dar a las personas el control de las extremidades sintéticas a través de un implante cerebral Neuralink, por lo que la compañía podría pasar de operar con monos a ensayos en humanos dentro de un año.

    «Neuralink está trabajando muy duro para garantizar la seguridad de los implantes y está en estrecha comunicación con la FDA. Si las cosas van bien, podríamos hacer pruebas iniciales en humanos a finales de este año», dijo Elon Musk.

    Al igual que algunos investigadores de principios de la década de 2000, Musk prevé que los chips cerebrales implantables podrían algún día ayudar a las personas con trastornos neurológicos como Alzheimer o Parkinson a tomar el control de sus vidas y, finalmente, fusionar la inteligencia humana y la inteligencia de las máquinas para crear una especie de ‘super ser’. Y no solo eso, sino que esta tecnología podría remediar otras patologías como la depresión, la adicción, la ceguera o la sordera. Esto se haría usando el implante para estimular áreas del cerebro asociadas con estas condiciones.

    Las interfaces cerebro-máquina también podrían tener aplicaciones más allá de lo terapéutico. Para empezar, podrían ofrecer una forma mucho más rápida de interactuar con las computadoras, en comparación con los métodos que implican el uso de las manos o la voz. Un usuario puede escribir un mensaje a la velocidad del pensamiento y no estar limitado por la destreza del pulgar. Solo tendrían que pensar que el mensaje y el implante podrían convertirlo en texto. Luego, el texto se puede reproducir a través de un software que lo convierte en voz.

    Quizás lo más emocionante es la capacidad de una interfaz cerebro-máquina para conectar cerebros a la nube y todos sus recursos. En teoría, la propia inteligencia «nativa» de una persona podría aumentarse a pedido accediendo a la inteligencia artificial (IA) basada en la nube. La inteligencia humana podría multiplicarse enormemente por esto. Consideremos por un momento si dos o más personas conectaron sus implantes de forma inalámbrica; esto facilitaría un intercambio de imágenes e ideas de gran ancho de banda entre uno y otro. Al hacerlo, potencialmente podrían intercambiar más información en unos pocos segundos de lo que tomaría minutos u horas para transmitir verbalmente.

    Pero algunos expertos siguen siendo escépticos sobre qué tan bien funcionará la tecnología, una vez que se aplique a los humanos para tareas más complejas que un juego de Pong. Incluso si la compañía de Musk tiene éxito en el frente tecnológico, las implicaciones sociales más amplias de un dispositivo cerebral para leer la mente serían complicadas.

    Al mismo tiempo, sin una seguridad a prueba de balas, es posible que los piratas informáticos puedan acceder a chips implantados y provocar un mal funcionamiento o una mala dirección de sus acciones, con consecuencias fatales para la víctima.

  • Los agujeros de seguridad de Zoom podrían permitir a piratas informáticos controlar su PC

    Dos hackers éticos, Daan Keuper and Thijs Alkemade, empleados de la empresa de ciberseguridad Computest, han descubierto una vulnerabilidad de día cero (una brecha en la seguridad del software que puede estar en un navegador o aplicación) en la plataforma de videoconferencia Zoom que podrían utilizar los ciberdelincuentes para lanzar ataques de ejecución remota de código (RCE).

    La vulnerabilidad fue descubierta como parte de un concurso, Pwn2Own, organizado por Zero Day Initiative (ZDI) de la firma de ciberseguridad Trend Micro, y diseñado para profesionales de ciberseguridad de sombrero blanco que compiten en el descubrimiento de vulnerabilidades en software y servicios populares.

    Las empresas ofrecen voluntariamente su software y servicios para que los participantes pirateen, y ofrecen recompensas por hacerlo. Todos ganan en Pwn2Own: los piratas informáticos ganan dinero legalmente por sus habilidades y los desarrolladores pueden hacer que su software sea más seguro. En este caso, la recompensa fue la friolera de $ 200,000USD.

    De momento, no hay mucho de lo que los usuarios de Zoom tengan que preocuparse, aunque el equipo de desarrollo de la compañía tiene 90 días antes de que el exploit se haga público. Como Zoom aún no ha tenido tiempo de reparar el problema crítico de seguridad, los detalles técnicos específicos de la vulnerabilidad se mantienen en secreto.

    Lo que sí se sabe es que los investigadores de Computest demostraron una cadena de ataque de tres errores que causó una falla de ejecución remota de código (RCE) como una clase de fallas de seguridad de software que permiten a un actor malintencionado ejecutar el código de su elección en una máquina remota a través de una LAN, WAN o Internet.

    También sabemos que el método funciona en la versión de Windows y Mac del software Zoom, pero no afecta la versión del navegador. No está claro si las aplicaciones de iOS y Android son vulnerables, ya que Keuper y Alkemade no las investigaron.

    Sin embargo, lo más alarmante es el hecho de que pudieron tomar el control del sistema remoto ejecutando el cliente Zoom sin la participación de la víctima. La explotación no requería que la víctima hiciera clic en ningún enlace ni abriera ningún archivo adjunto, teniendo la pareja un control casi completo sobre la computadora remota.

    Los hackers demostraron varias acciones, como la alteración de la Cámara web y el micrófono, mirando el escritorio, leyendo correos electrónicos y descargando el historial del navegador de la víctima.

    La organización Pwn2Own ha tuiteado un gif que demuestra la vulnerabilidad en acción. Se puede ver al atacante abrir la calculadora en el sistema que ejecuta Zoom:

    “Nos tomamos la seguridad muy en serio y apreciamos enormemente la investigación de Computest. Estamos trabajando para mitigar este problema con respecto a Zoom Chat, nuestro producto de mensajería grupal», dijo un portavoz de Zoom en un comunicado.»El chat en sesión en Zoom Meetings y Zoom Video Webinars no se ve afectado por el problema. Como práctica recomendada, Zoom recomienda que los usuarios acepten solo solicitudes de contacto de personas que conocen y en las que confían.»

    Unos 23 equipos participaron en el concurso y también consiguieron infiltrarse en otros sistemas. Durante la competencia destacaron que Windows 10 y Chrome fueron vulnerados. Con respecto al sistema operativo de Microsoft, los competidores lograron fácilmente introducir un malware al sistema, con la posibilidad de controlarlo. Los errores por los cuales los hackers fueron reconocidos fueron: una cadena de dos errores en Microsoft Teams que condujo a la ejecución del código; y el segundo por una omisión de autenticación y escalada de privilegios para tomar el control de Microsoft Exchange. A su vez, la falla de Chrome consistió en hackear la seguridad del navegador de internet de Google. Se trata de un error tipo Type Mismatch, que, por ser descubierto, ha hecho ganar a los hackers $100.000USD.

    Este evento, y los procedimientos y protocolos que lo rodean, demuestran muy bien cómo funcionan los piratas informáticos de sombrero blanco y qué significa la divulgación responsable. La eliminación de estos errores y vulnerabilidades potenciales es crucial para lograr una ciberseguridad de confianza.